名前が明らかになっていない米国の幹部は、連邦恐喝罪で逮捕されたカナダ人のランサムウェア交渉担当者Edward Dubrovsky氏とは別人です。
米連邦捜査当局は、ランサムウェア交渉を手がける2社の幹部が、ShinyHuntersと異例なほど緊密な関係を築いていたとみています。このうち1人の幹部は、同グループが被害者を恐喝するために使うウェブサイトの運営を手伝っていた疑いがあります。
この情報は、KrebsOnSecurityのBrian Krebs氏が本日報じました。連邦捜査に近い関係者の話に基づくものです。報道は、米国のコンサルティング会社と、サイトの運営に関与した疑いのある幹部の名前を明らかにしていません。両者に対する起訴がまだ発表されていないためです。
捜査当局は、カナダ人のランサムウェア交渉担当者Edward Dubrovsky氏の行動についても調べています。同氏は、連邦のサイバー恐喝および共謀の容疑で、10月8日にペンシルベニア州で逮捕されました。刑事告訴状は非公開のままで、容疑の具体的な内容は公表されていません。
捜査当局、Shinywireの運営を調査
捜査の対象となっているウェブサイトshinywire.comは、2026年5月3日ごろから10月16日まで稼働していました。トップページには、ShinyHuntersから恐喝メールを受け取った企業に向けたメッセージが表示されていました。企業は、メールに記載された固有のリンクを使うよう指示されていました。
Krebs氏によると、このサイトには約100組織に紐づく個別の恐喝ページが置かれていました。ただし、トップページで被害者の名前が公開されたり一覧表示されたりしていたとは、報道では述べられていません。
Krebs氏が確認したキャッシュページは、米国の医療技術企業Intuitive Surgicalに関するものでした。同社は2026年3月、従業員が標的型フィッシングメールを通じて認証情報を入力したことで侵害を受けています。ページは同社にShinyHuntersへ連絡するよう促し、盗まれたとされるファイルのサンプルを表示していました。さらに、応じなければ データが公開される可能性があると警告していました。
StoreBig Data
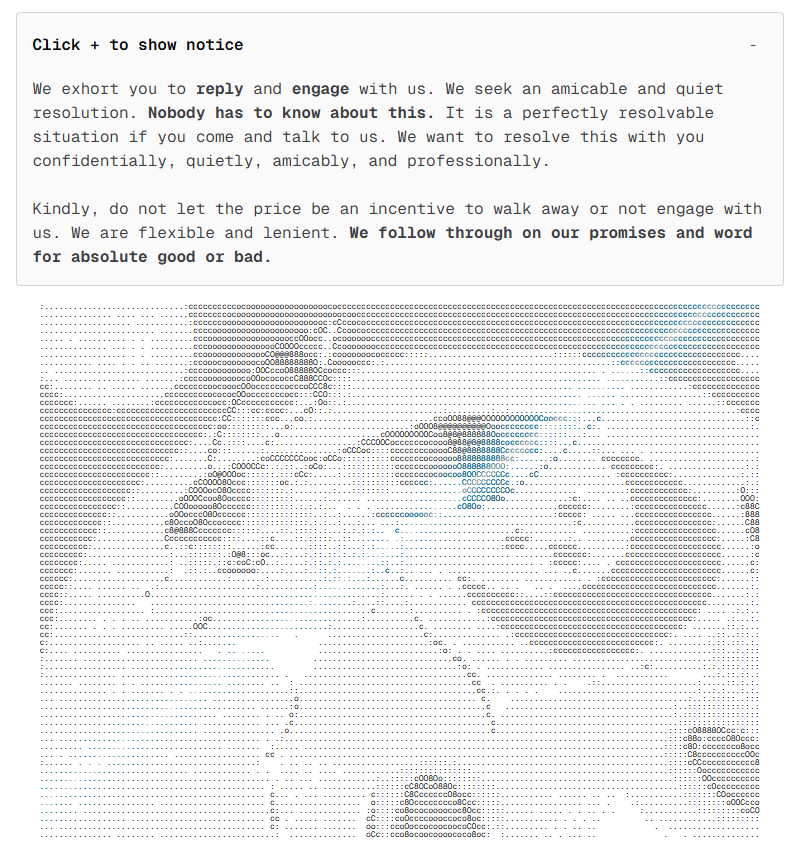
7日以内に交渉を始めなかった被害者は、その後、ShinyHuntersのTorベースのリークサイトで盗まれた情報を公開される恐れがありました。Shinywireは非公開リンクを通じて要求を伝えるために使われ、Torサイトはデータの公開に使われていました。
Krebs氏はまた、捜査当局が、米国の大手コンサルティング会社の幹部少なくとも1人がShinywireの運営に積極的に関わったとみていると報じました。この会社は従業員を1,000人以上抱えるとされていますが、社名は明らかにされていません。
この疑惑は、捜査に詳しい関係者から出たものです。疑われている幹部は、公には特定も起訴もされていません。連邦当局も、この幹部が果たしたとされる役割を説明する証拠を公表していません。
メッセージから交渉担当者との接点が発覚か
捜査当局は、有罪判決を受けたハッカーで、ShinyHuntersのメンバーとされるPepijn van der Stap容疑者を、オランダ警察が9月15日に逮捕した際、直近のSignalメッセージにアクセスしたとされています。
Krebs氏の情報源によると、これらのメッセージからは、van der Stap容疑者とDubrovsky氏、そして社名が明らかでない米国のコンサルティング会社の幹部少なくとも1人が、頻繁にやり取りしていたことがわかります。この幹部らは、ShinyHuntersの新たな被害者の詳細を、被害を受けた組織の一部が侵害に気づくより前に把握していたとされています。
情報源の1人は、Dubrovsky氏がShinyHuntersがFBI職員の機微なデータを盗んでいたことを知っていながら、グループが公開をちらつかせるまでFBIに通報しなかったとも主張しました。
Dubrovsky氏は有罪判決を受けておらず、非公開の裁判記録でもこれらの主張は公には確認されていません。裁判所への提出書類によると、同氏には、恐喝目的で情報の機密性を損なうことの共謀と、脅迫による商取引への妨害という容疑がかけられています。
Dubrovsky氏は2022年5月から2025年12月までCYPFERに在籍していました。同社は、同氏が務めていたのはマネージングディレクターで、創業者や共同創業者だったことはないと説明しています。その後、同氏はランサムウェア交渉やサイバー恐喝対応サービスを提供するCyberStewardと関わりを持つようになりました。
逮捕の発端はFBI求人ポータルの侵害
捜査が加速したのは、ShinyHuntersが FBIの求人ポータルへの侵入を自らの犯行だと主張してからです。同グループは、FBI職員や応募者の個人情報、医療情報、雇用情報を入手したとしています。
伝えられるところでは、 セキュリティ更新の適用漏れにより、Oracle PeopleSoftシステムが無防備な状態になっていました。その後、FBIは委託業者を担当から外しました。のちに、このプラットフォームを管理していた企業はAccentureだと特定されています。
CompareSecurity
これに先立つ9月29日、ヨルダン当局は、ShinyHuntersのメンバーとされる Saif al-Din Khader容疑者を拘束していました。同容疑者はオンラインではReyの名で知られ、米国の捜査当局に協力しているとされています。FBIはその後、複数の逮捕を確認しましたが、容疑者全員の名前は明らかにしていません。
FBIによると、ShinyHuntersは2026年中に被害者から7,000万ドル以上を得ています。
ランサムウェア交渉会社に向けられる新たな厳しい目
データ侵害を受けた企業やランサムウェア攻撃を受けた企業は、攻撃者とのやり取り、主張の検証、支払い要求額の引き下げのために、交渉担当者を雇うことがよくあります。その立場上、交渉担当者は被害者の情報や支払いの判断、犯罪者側の動きに近い位置にいます。
ShinyHuntersをめぐる今回の捜査は、被害者の代理人として信頼されていた人物が、被害者に圧力をかける側のグループを手助けしていたのではないかという疑問を投げかけています。何人の交渉担当者が調べられているのか、さらに起訴が続くのかについては、捜査当局から公式な説明はありません。
この事件は、MonsterCloudのCEOであるZohar Pinhasi氏に対する別の訴追に続くものです。同氏は、復号鍵の代金を攻撃者にひそかに支払う一方で、顧客にははるかに高額な復旧費用を請求していたとして訴えられています。Pinhasi氏は有罪判決を受けていません。
どちらの事件も、ランサムウェア交渉業界全体で不正が行われていた証拠にはなりません。ただ、いずれの事件によっても、被害者、交渉担当者、サイバー犯罪者の間の金銭的な関係が、より厳しく調べられることになります。
翻訳元: https://hackread.com/us-ransomware-negotiator-shinyhunters-extort-victims/