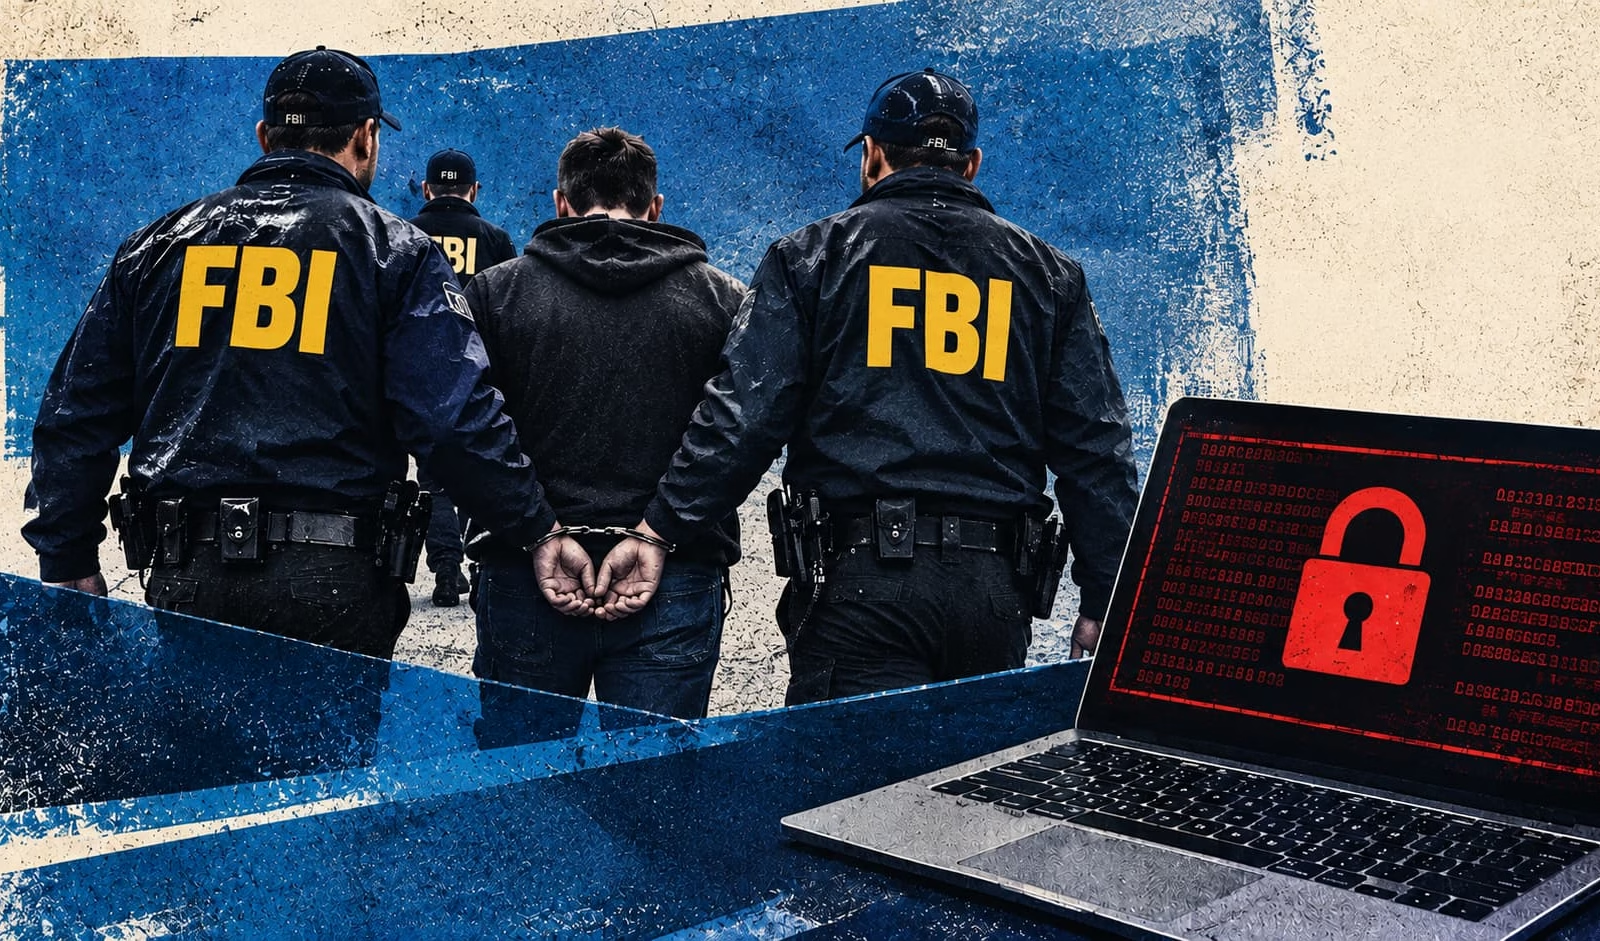
FBIは、FBI求人ポータルへの侵害をめぐるShinyHunters捜査で、Cypferの共同創業者でCyberStewardとも関係のあるEdward Dubrovsky氏を逮捕しました。
カナダのランサムウェア交渉会社Cypferの共同創業者が、FBIのShinyHunters捜査に関連して逮捕された人物であることが明らかになりました。FBIのシステム侵害や国際的な逮捕劇がすでに絡むこの事件に、予想外の展開が加わった形です。
The New York Timesは10月9日、FBIがペンシルベニア州でShinyHunters捜査に関連する容疑者を逮捕したと報じました。その後、サイバーセキュリティ分野のジャーナリストであるBrian Krebs氏が、この容疑者はカナダのセキュリティ企業幹部でCypferの共同創業者でもあるEdward Dubrovsky氏だと特定しました。Krebs氏は、Dubrovsky氏が現在は同じくカナダのセキュリティ企業CyberStewardに関わっていると伝えています。
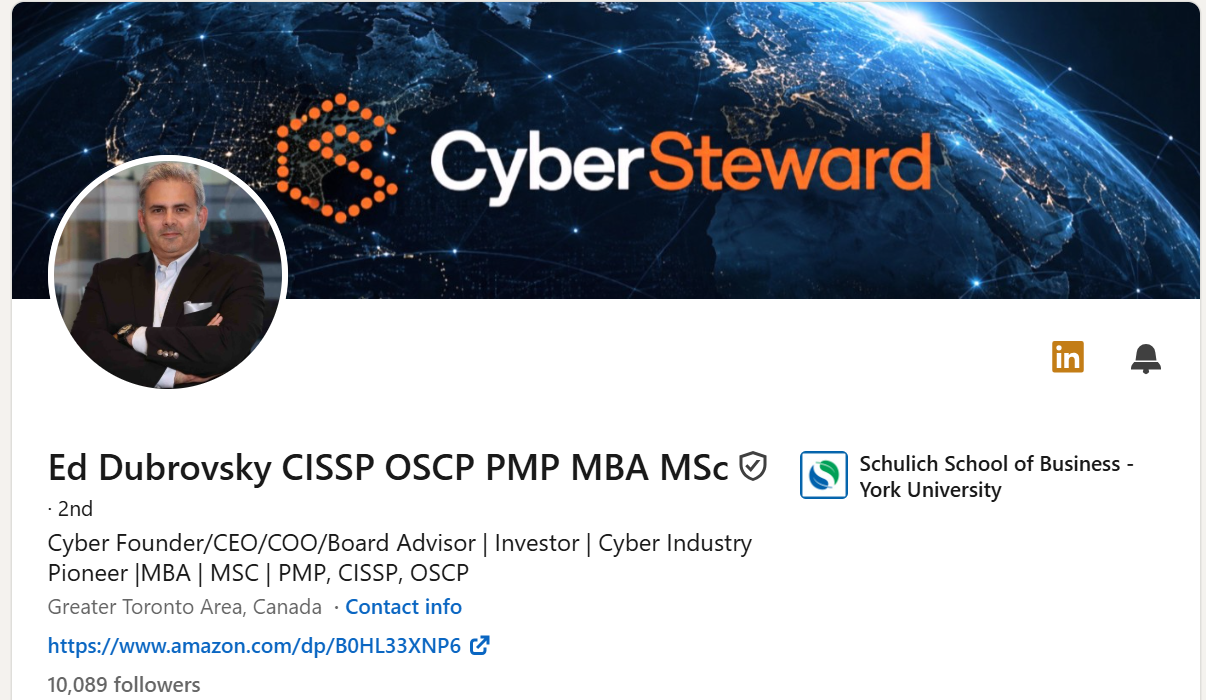
Dubrovsky氏はサイバーセキュリティ業界で無名の人物ではありません。経歴はランサムウェア交渉とインシデント対応が中心で、通常は恐喝型攻撃を受けた企業の対応を支援する仕事です。
この逮捕は、米司法省(DOJ)による別の事件の数日後に起きました。この事件では、ランサムウェア復旧を手がけるMonsterCloudのCEO、Zohar Pinhasi氏が、被害者から高額な復旧費用を取りながら、裏で攻撃者に復号鍵の代金を支払っていたとして訴追されています。2つの事件は別個のものですが、いずれもランサムウェアの復旧や交渉に携わる企業や個人に新たな目を向けさせています。
Hackread.comが確認した限り、FBIは正式な発表の中でDubrovsky氏の名前を公表していません。具体的な容疑の有無や内容、ShinyHunters捜査における同氏の役割も、本稿執筆時点では明らかになっていません。
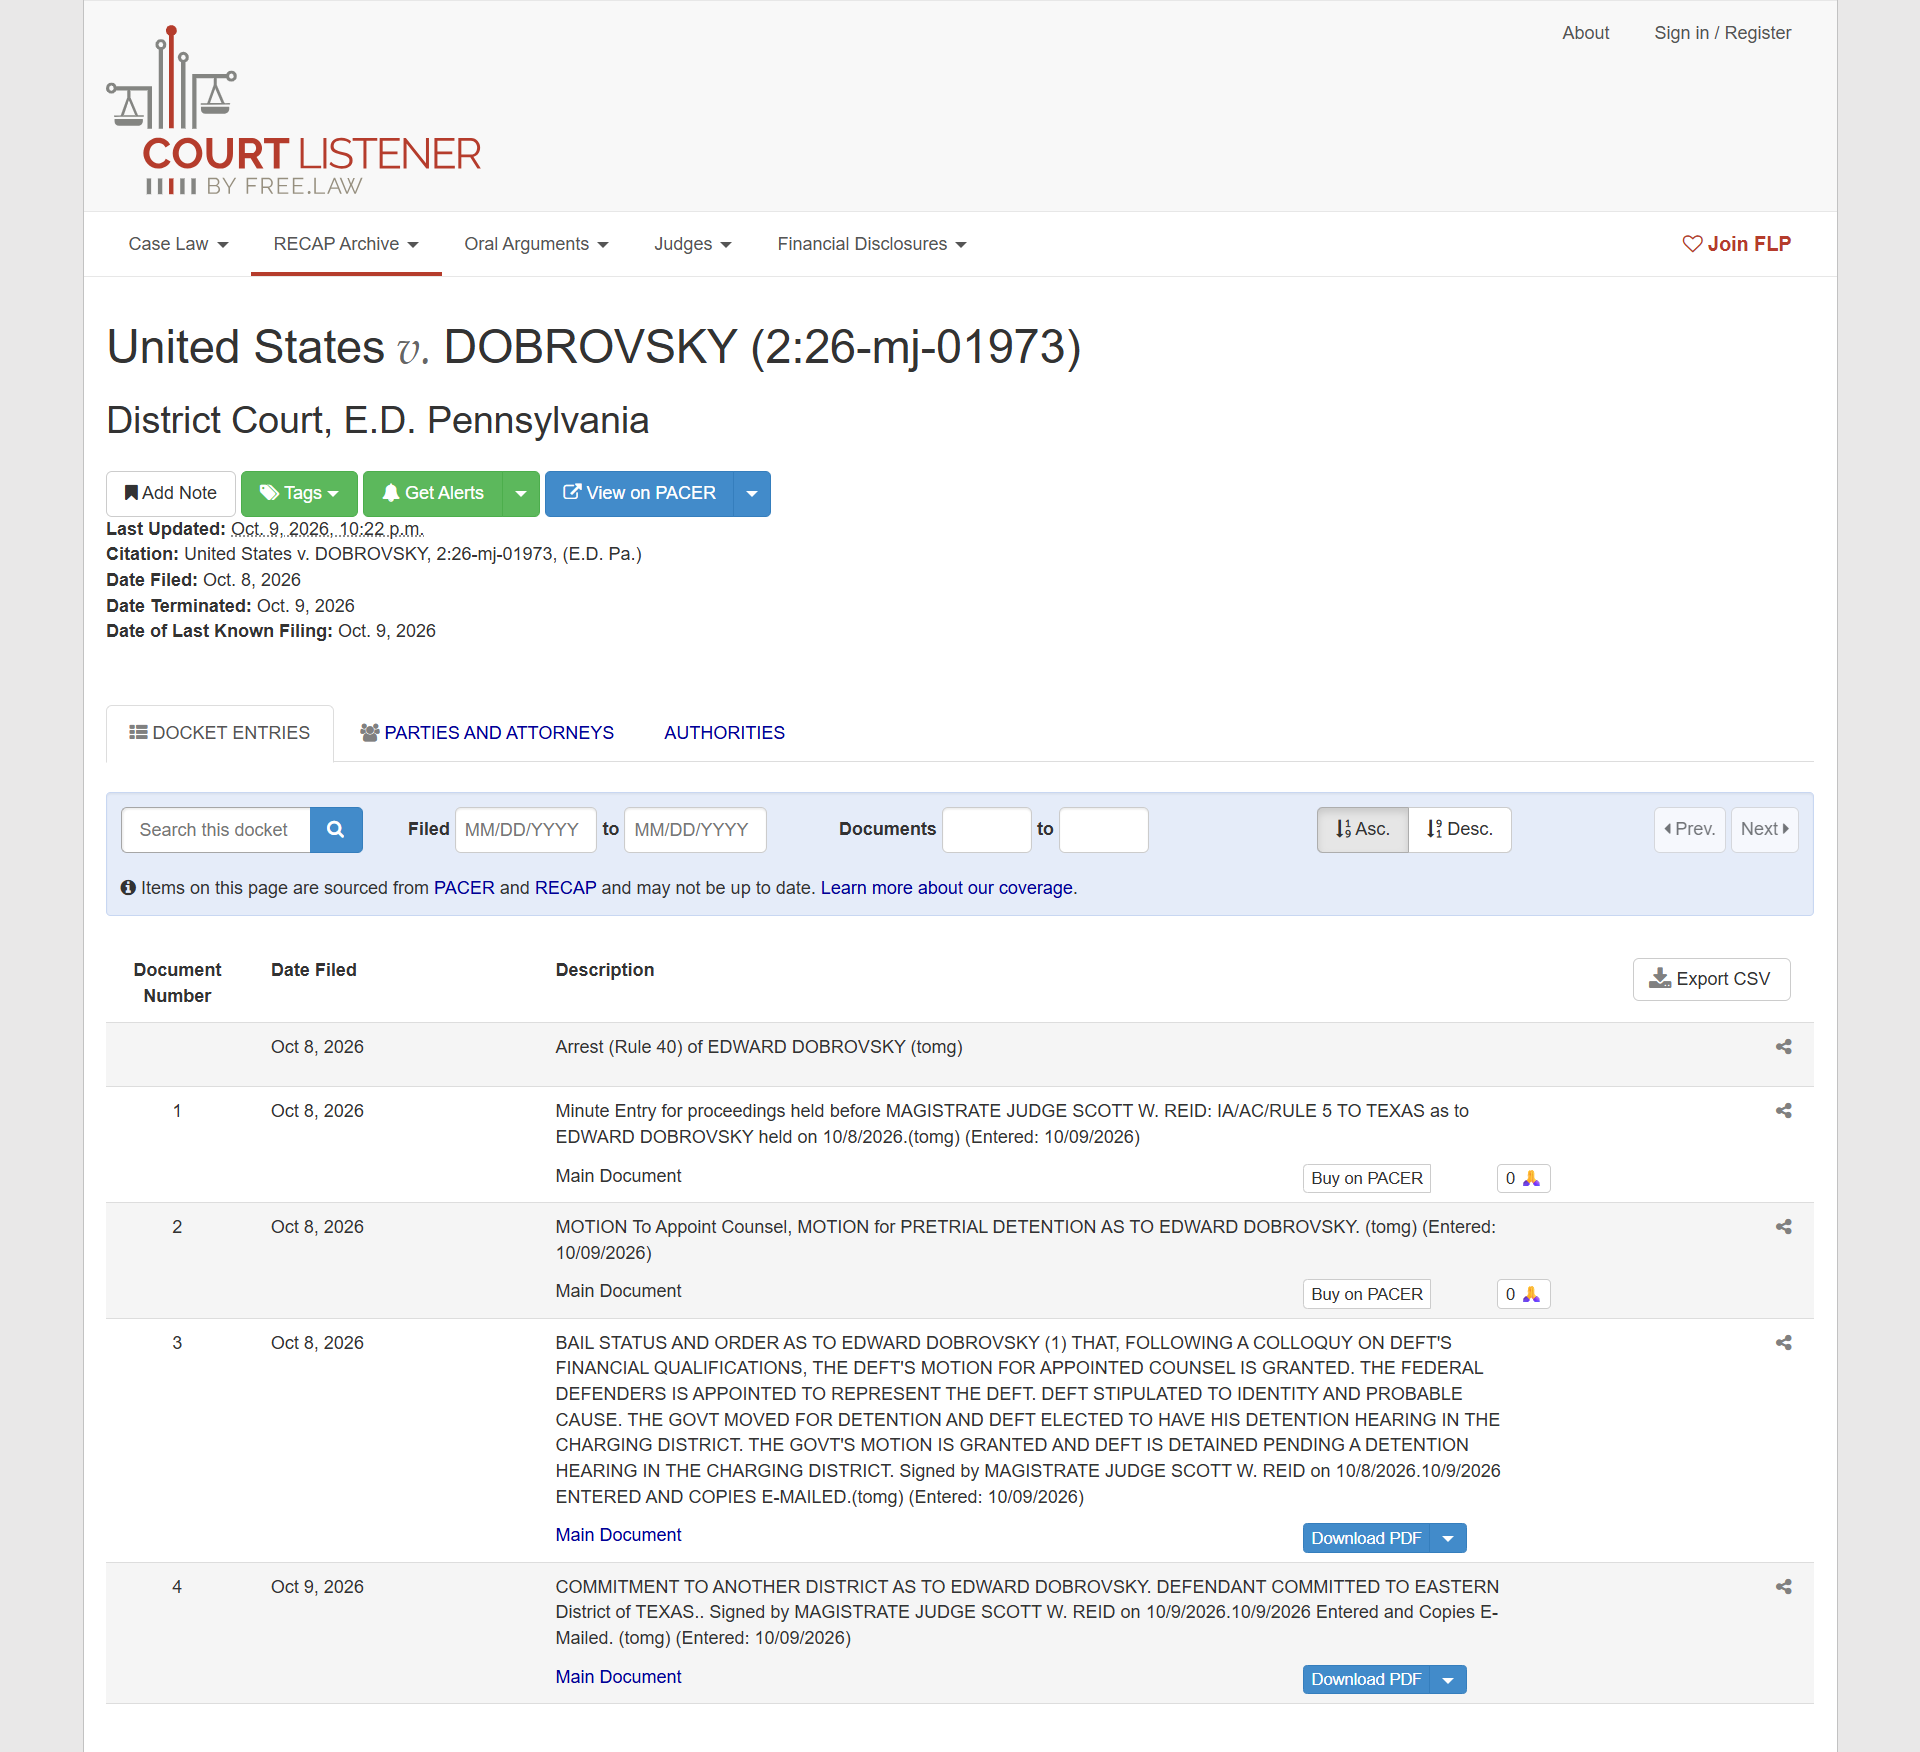
Hackread.comが確認した裁判記録によると、この事件は10月8日にペンシルベニア州東部地区で立件されました。翌9日、Dubrovsky氏がテキサス州東部地区へ移送されたことを受け、同地区での手続きは終了しています。保釈状況に関する命令には、政府側が勾留を請求して認められ、Dubrovsky氏は起訴地での勾留審問まで勾留されると記載されています。
Rey拘束に続く新たな逮捕
今回の逮捕報道は、ShinyHunters のメンバーとみられるSaif al-Din Khader氏(ネット上では「Rey」として知られる)に関する先の報道に続くものです。Khader氏は9月29日にヨルダンで身柄を拘束されました。Reutersによると、Khader氏はFBIなど当局に協力しており、捜査当局は同グループに関わる他の人物の特定を進めています。
Hackread.comはまた、FBIがShinyHunters捜査で複数の逮捕を認めた ことも伝えました。ただしFBIは、容疑者全員の氏名を明かさず、Khader氏が含まれるかどうかも確認しませんでした。当時FBIは、国際的なパートナーと連携し、このサイバーインシデントに関与した人物の追跡を続けていると説明していました。
FBIの捜査が本格化したのは、ShinyHunters がFBIの求人応募ポータル(apply.fbijobs.gov)への侵入を自らの犯行だと主張した後です。
同グループは、現職・元職・採用志望のFBI関係者に関する機密情報にアクセスしたと主張しました。個人情報や健康関連データも含まれるとしています。数日後、ShinyHuntersはHackread.comに対し、盗んだFBIのデータは公開しない、今回の侵害は自社のマーケティングキャンペーンの一環だったと語りました。
FBIは、求人ポータルに影響する不正アクセスがあったことは認めています。しかし、盗まれたデータに関するShinyHuntersの主張の全容については、公には確認していません。
PeopleSoft侵害と委託業者への余波
FBI求人ポータルの事件は、第三者によるシステム管理のあり方にも波紋を広げています。報道によると、セキュリティパッチの適用漏れにより、FBIのOracle PeopleSoft求人ポータルが無防備な状態になっていました。これを受けてFBIは委託業者を担当から外しました。このプラットフォームを管理していた企業はAccentureだと特定されています。
ShinyHuntersは以前、PeopleSoftの脆弱性を悪用して侵入したと主張していました。GoogleのMandiantも別途、同グループが Oracle PeopleSoftのEnvironment Managementコンポーネントに存在する重大な脆弱性CVE-2026-35273を悪用し、脆弱なエンドポイントを遮断するWAFルールをURLエンコードで回避していたと報告しています。
今回報じられた逮捕は、急速に動く捜査にまた一つ材料を加えました。ただし、多くの詳細は依然として不明です。Dubrovsky氏がこの事件にどう関与したとされているのか、逮捕がFBIJobs.govの侵害と直接関係するのか、報じられたRey氏の拘束や、FBIがShinyHuntersの首謀者の一人と説明したオランダでのPepijn van der Stap容疑者の逮捕とどう結びつくのか。当局はいずれも公には説明していません。
現時点で確認できているのは、FBIのShinyHunters捜査が、侵害への対応から逮捕や国際協力の段階へ進んだことです。あわせて、企業向けソフトウェアのパッチ適用漏れが、なぜFBI自身のシステムを危険にさらしたのかという疑問も浮上しています。
ShinyHuntersのデータ流出ダウンロード基盤は無傷でオンラインのまま
逮捕が相次ぎ、メンバーとみられる人物が協力していると伝えられる中でも、ShinyHuntersの盗難データのダウンロード基盤は稼働を続けています。同グループのダークウェブ上のリークサイトは、ここ数日、接続できたりできなかったりを繰り返しています。それでもダウンロードシステムには依然としてアクセスでき、大手企業から盗んだ数テラバイトのデータが入手可能な状態です。
この状況は、捜査当局と被害者に未解決の問いを突きつけています。Rey氏がこのプラットフォームを運用または管理していたとすれば、ダウンロード基盤が使えるままなのは、他の人物がまだアクセス権を持っている可能性を示しているのかもしれません。あるいは、システムの一部が別々にホスティングされていたか、バックエンドが逮捕の影響をすぐには受けなかった可能性もあります。いずれの可能性も確認されていません。
翻訳元: https://hackread.com/fbi-arrests-ransomware-negotiation-founder-shinyhunters/