オープンソースのAIコーディングプロジェクト「OpenCode」は、外部プロバイダーとの連携用に保存していたAPIキーが、セキュリティ侵害によって流出したと一部のユーザーに通知しました。
複数のユーザーが、この件で不正なAPI課金が発生し、Google Cloud上のプロジェクトが停止されたと報告しています。
プロジェクトのメンテナーによると、侵害の影響を受けたのはOpenCode Consoleユーザーの1.4%です。一晩で1,700ドル超の不正課金を受けたという報告もあります。
OpenCodeは、特定のモデルに依存しないAIコーディングエージェントです。ターミナル、デスクトップアプリ、コードエディターから自然言語で指示するだけで、コードの理解、機能の実装、バグの修正を支援します。
ユーザーは複数のAIプロバイダーのモデルをOpenCodeのコンソールに接続し、開発作業を効率化・自動化できます。
蒸留攻撃の発生
OpenCodeは土曜日、大規模な蒸留攻撃を受けたと発表しました。影響を受けたのは、Anthropic、OpenAI、Googleなどの外部プロバイダーを連携していた開発者のみだとしています。
「昨夜、大規模な蒸留攻撃に関連するセキュリティ侵害が発生し、OpenCode Consoleユーザーの1.4%が影響を受けました」と、プロジェクトのメンテナーは述べています。
「対象のユーザーには、今朝すべてメールで通知しました。メールが届いていなければ影響はありません。外部プロバイダーを連携していた一部のユーザーが対象です」
蒸留は、より高性能なモデルが生成した応答を使って小規模なAIモデルを訓練する、正当な機械学習の手法です。大規模モデルの能力の多くを保ちつつ、より安価で高速なモデルを作ることが目的です。
ただし、無許可のクエリを使って大規模に訓練を行う場合、この手法は攻撃になります。
OpenCode共同創業者のDax Raad氏は、攻撃者が少なくとも48時間にわたり、AIエージェントを使って同社のシステムを狙っていたと説明しました。
同氏によると、攻撃者の調査にOpenCodeが使っていたAIモデルが、組み込みのセキュリティ保護機能によってリクエストを拒否し始めたため、調査は妨げられたといいます。
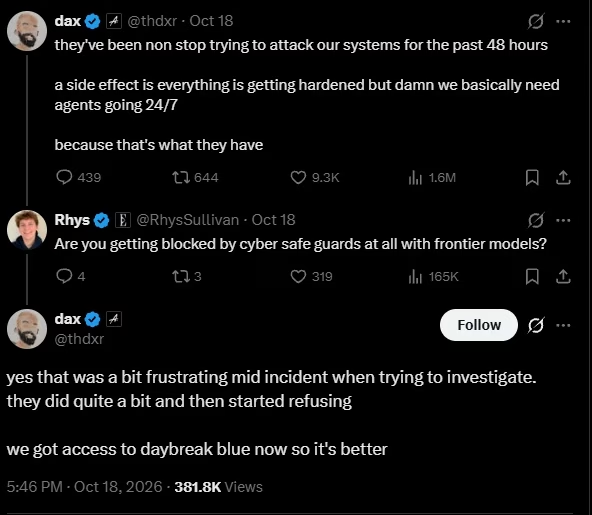
Raad氏によれば、OpenCodeが防御目的でOpenAIのAIサイバーセキュリティモデル「Daybreak」の利用を開始したことで、状況は落ち着きました。同社は土曜日にこのモデルの利用承認を受けています。
影響を受けたユーザーに送られたメールには、キーが流出した可能性が最も早い時刻は2026年10月17日0時30分(UTC)で、データが流出した形跡はないと記されています。
OpenCodeはさらに、Google、OpenAI、Anthropicと協力して対応を進めているものの、現時点で詳細は明かせないとしています。
ユーザーからは、秘密鍵の流出後に不正な課金が発生したとの報告が寄せられています。金額は数百ドルから最大1,700ドルに及びます。OpenCodeが影響を受けたユーザーに送ったメッセージには、補償の可能性にも言及があります。
「ハイジャックされたリソースに一致する不正行為」を検知したとして、Googleがプロジェクトを停止したと報告するユーザーもいます。
BleepingComputerはOpenCodeに詳細を問い合わせましたが、掲載時点で回答は得られていません。