悪意あるカレンダー招待状を使って標的に接触する攻撃が急増しているとして、メールセキュリティ企業のCheck PointとSublime Securityが警告しています。
Sublimeの観測では、2026年8月は前月比で1,216%増加しました。9月前半だけで8月全体を1,426%上回っています。
Check Pointの数字も同様の傾向を示しています。この種のメールは4月には月に数千件でしたが、9月には11万8,000件超に増え、10月は最初の2週間だけで74万件を超えました。
フィッシングと悪意あるペイロード
Check Pointは、偽の会議招待状を使ってMicrosoftアカウントの認証情報を盗む大規模なフィッシングキャンペーンを複数確認しています。
こうしたメールの一部は、汎用的なカレンダーファイル形式である.icsファイルを添付しています。Check Pointは「ファイル自体は正規のカレンダーデータであり、ソフトウェアの脆弱性を突くことなく、カレンダー機能とユーザーの信頼を悪用する攻撃です」と説明しています。
.icsの添付に加えて、本文中に認証情報を盗み取るページへのリンクを載せたメールもあります。
いずれも、偽装したMicrosoftのサインインページにアカウント情報を入力させることが狙いです。
Sublime Securityは、最近の攻撃事例を紹介しています。Gmailアカウントから送られた、金融関連の誘い文句を使ったGoogleカレンダーの招待状が、ノーコードのWebサイト作成サービスFramer上のページへ誘導するものでした。
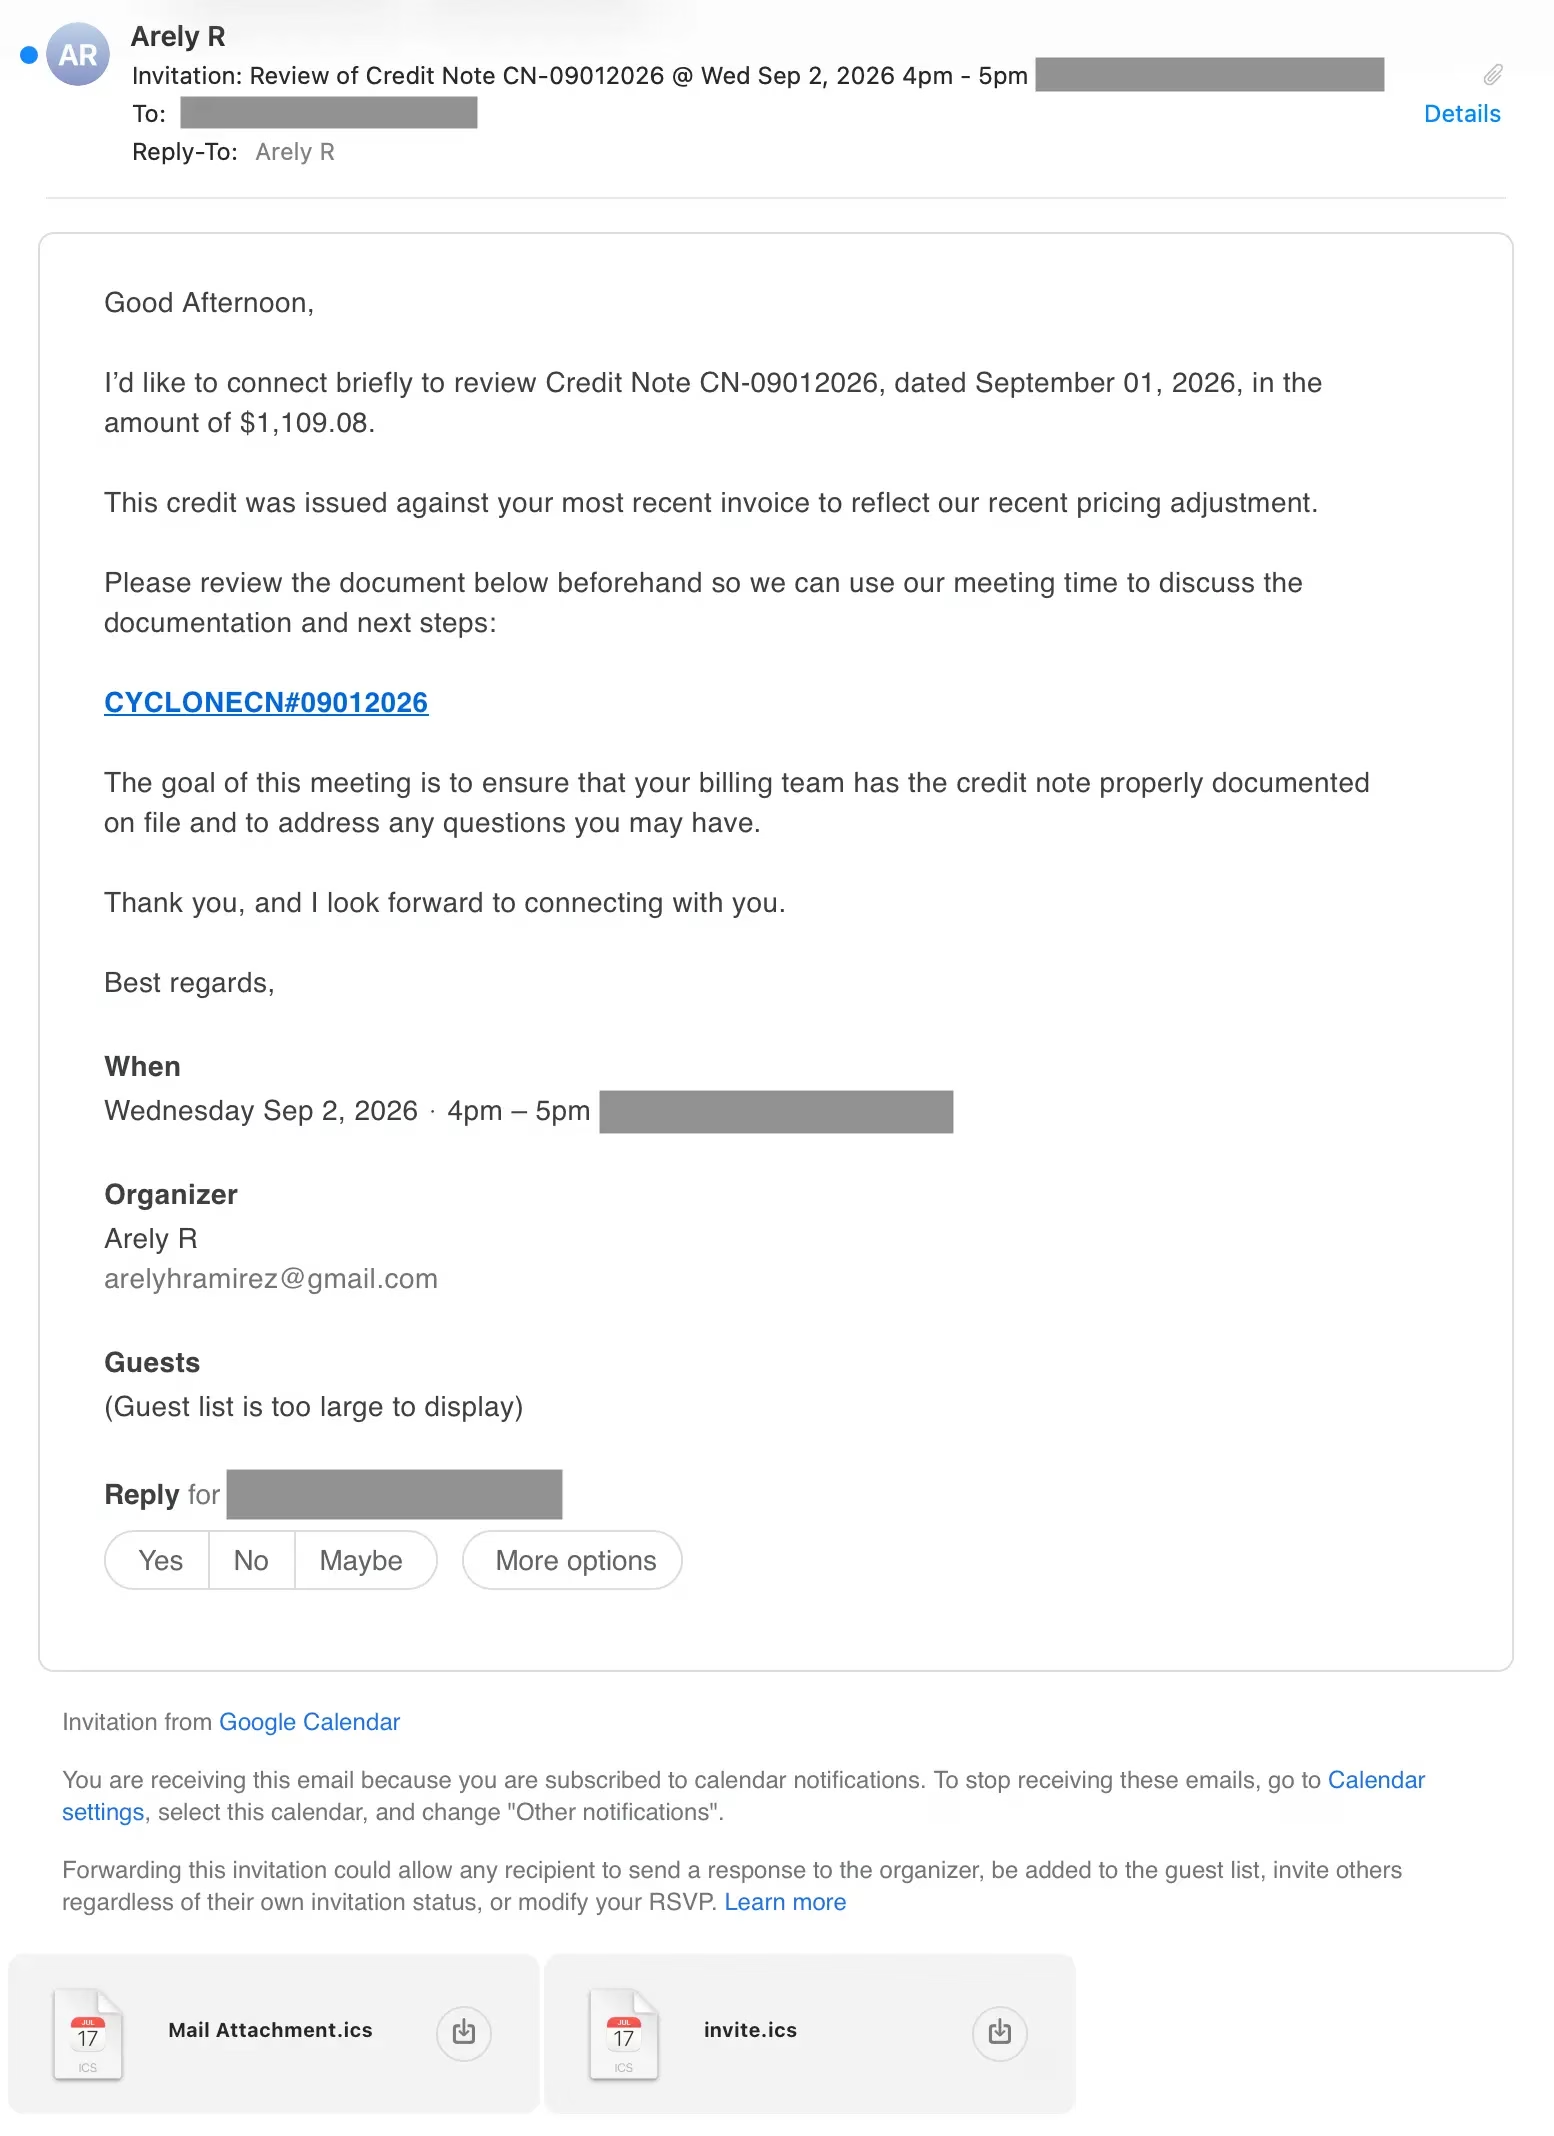
悪意あるメール/招待状(出典:Sublime Security)
リンクをクリックし、ブラウザのダウンロード警告を回避した被害者は、約10MBのScreenConnectインストーラーを入手します。これは、正規のリモート監視・管理(RMM)ツールを攻撃者のコマンド&コントロール(C2)チャネルに変えるよう設定されたものでした。
カレンダー招待状がすり抜ける理由
Sublimeの脅威検知エンジニア、Mark Morris氏は「会議の招待状は、カレンダーと受信トレイの両方に届きます。つまり、標的にとっては接触の機会が2倍になります」と説明しています。
Sublimeが挙げた事例では、攻撃の各段階で無料の正規サービスや機能が使われていました。たとえば、Googleが招待状内のリンクを自動的に書き換えてgoogle.com経由でリダイレクトする仕組みも悪用され、見かけ上の正当性が高まっていました。
同氏は「メールとカレンダーは異なるプロトコルで動作するため、標的のメールセキュリティ製品がフィッシングメールを検出して隔離したとしても、会議の予定は標的のカレンダーに残る可能性がゼロではありません」と指摘しています。
標的となったユーザーは、後になって招待状に気づいても、その経緯を知らない場合があります。不審に思ってリンクをクリックし、何の件なのかを確かめたり、忘れていた会議や依頼、警告を思い出そうとしたりして、結果的にコンピューターやアカウントを危険にさらしてしまいます。
防御側とユーザーにできること
セキュリティベンダーは、新たな検知レイヤーや、IT部門・セキュリティチーム向けの防御オプションを追加し、偽のカレンダー招待状の猛攻に対抗しています。それでも、一部はすり抜けてしまいます。
しかも攻撃者は無料のツールを使っているため、攻撃を続けるコストはほとんどかかりません。
セキュリティチームは、メールセキュリティの対象を受信トレイのメッセージだけでなくカレンダーの予定にも広げ、悪意あるメールを修復する際に関連するイベントも削除されるようにしておく必要があります。警戒すべき兆候は、無料メールアカウントを使う初めての送信者からの予期せぬ招待状、金銭的な緊急性をうたう業務関連の招待状、無料のWebサイト作成サービスへのリンクなどです。
個人も従業員も、見覚えのないカレンダーの予定は慎重に確認してください。サインインやファイルのダウンロード、緊急の支払いを促す招待状は、疑ってかかる必要があります。何か行動を起こす前に、送信者とされる相手に別の連絡手段で招待状の真偽を確かめてください。
翻訳元: https://www.helpnetsecurity.com/2026/10/20/malicious-calendar-invites/