セキュリティ研究者の調査により、AOMEI Backupperの一部のユーザーが、極めて巧妙なサプライチェーン攻撃によってバックドアに感染していたことがわかりました。影響を受けたユーザー数は不明です。
攻撃者は2026年4月から7月にかけて、AOMEI自身のサーバー上にある設定ファイルを、5〜10分間だけ繰り返し書き換え、その後で元の内容に戻していました。改ざんされたのは、ソフトウェアのアップデートおよびプロモーション用ポップアップの仕組みに使われるファイルです。このファイルは、AOMEIのサーバーから定期的に指示を取得します。この活動は、AOMEI Backupperのバージョン8.3.0以降で確認されています。
改ざんが行われた時間帯として、5月28日、7月16日、7月20日の3回が直接確認されています。これらの時間帯にサーバーへ問い合わせたソフトウェアは、AOMEIの正規コンテンツではなく、攻撃者が管理する場所から悪意あるパッケージをダウンロードして実行するよう、気づかれないまま誘導されました。
攻撃発覚の経緯
攻撃の兆候を最初に記録したのは、ManageEngineのエンドポイント検出ソフトウェアです。5月28日、国が異なる無関係な2台の顧客マシンで、AOMEI Backupperが商用リモート管理ツールのRadminをインストールする様子が記録されました。
両環境は監査モードで稼働していたため、この動作は記録されただけで、ブロックはされませんでした。顧客の1社が6月7日にアラートを上げ、ManageEngineの脅威分析ラボ(METAL)は同日、AOMEIに通知しました。
AOMEIは当初、通信経路上でコンテンツが改ざんされたと説明しましたが、METALはこれに同意しませんでした。
ManageEngineの研究者らは、次のように指摘しています。
「どちらのエンドポイントも、国や通信経路が異なるにもかかわらず、AOMEI所有のホスト名からHTTPS経由でコンテンツを取得していました。また、実行ファイルは外部プロセスによってディスクに直接書き込まれたのではなく、アプリケーション自身の展開処理を通じて到着していました。つまり、コンテンツは、ベンダーが運用する配信経路の中で、どちらのエンドポイントに届くよりも前に改ざんされていたのです」
顧客からの最初のアラートの後、ラボは同じAOMEIの配信URLに問い合わせましたが、取得できたのは正常なコンテンツだけでした。そこで研究者らはVirusTotal上でドロッパーに一致するサンプルを突き止め、悪意があることを確認したうえで、サーバーの継続的な監視を始めました。
7月16日には、悪意あるバージョンが数分間配信された後に消えるところを捉えました。研究者らは証拠をAOMEIに共有しましたが、AOMEIは、最初の調査では侵害の証拠は見つからなかったと回答しています。
Google Threat Intelligence Group(GTIG)とMandiantも、7月20日に同様の改ざん時間帯を捉えました。
攻撃には2つのファイルが使われました。1つ目のdown_html.iniは、ソフトウェアに対し、どのパッケージをダウンロードし、どのチェックサムを期待するかを指示するファイルです。攻撃者はこれを自分たちが管理する場所に向け、一致するチェックサムも用意したため、悪意あるパッケージは検証を通過しました。
2つ目のNotifycfg.iniは、プログラムのポップアップ通知を制御するファイルです。攻撃者はこれを書き換え、非表示のウィンドウでページを開かせました。そのページが、Googleの研究者らがCROSSROADと呼ぶドロッパーを起動していました。
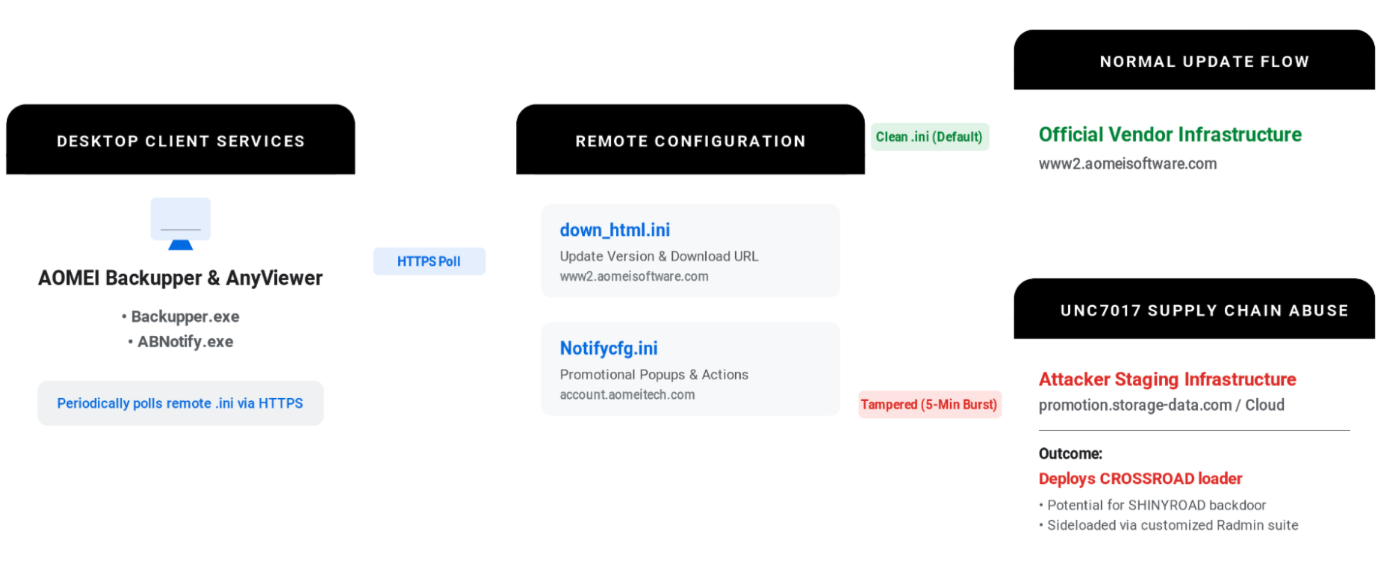
AOMEIソフトウェアのアップデート機構:正常時と悪意ある場合のフロー(出典:GTIG)
このドロッパーは、マシンが中国国内にある場合、位置情報を特定できない場合、または特定のセキュリティ製品が存在する場合には、動作を停止しました。これらのチェックを通過したシステムでは、正規のRadmin Serverと、SHINYROADと名付けられたバックドアをインストールします。さらに、3時間ごとにバックドアを起動するスケジュールタスクを設定し、その後、自身を削除しました。
7月20日の時間帯には、攻撃者はポップアップの経路も利用し、マシンを攻撃者が管理するWebDAVサーバーに強制的に認証させました。これにより、ログイン中ユーザーのNetNTLMv2パスワードハッシュが漏えいしています。この手口は悪意あるコードの実行を必要としないため、ドロッパーがブロックされたマシンでも、認証情報が流出した可能性があります。
攻撃者と被害者
Googleは、この攻撃者をUNC7017として追跡していますが、特定の国や既知のグループとの関連は示していません。
被害が確認されたのは、オーストラリア、ブラジル、インド、パキスタン、ポルトガル、シンガポール、南アフリカ、スペイン、スイス、トルコ、米国にあるITサービス、通信、高等教育の各組織です。
Googleの研究者らは、さらに次のように付け加えています。
「ただし、このキャンペーンは、攻撃者が改ざんを行った時間帯にアップデート配信サーバーへ問い合わせたあらゆるシステムにマルウェアを配信しようとしたため、被害は無差別だったと考えられます。私たちが直接確認した組織より、被害は広範囲に及んでいる可能性があります」
MandiantはAOMEIに7月17日に通知し、AOMEIは7月29日に是正措置を講じたと述べました。
攻撃者がどのようにしてAOMEIのサーバーへアクセスしたのかは、まだ明らかにされていません。AOMEIはBleepingComputerに対し、この報告を優先度の高い案件と位置づけ、CTOが調査を主導しており、情報が得られ次第、追加で公表すると語りました。
当面、AOMEI Backupperを使用している組織は、ManageEngineとGoogleが共有した侵害指標(IoC)を活用し、自組織が被害に遭っていないかを確認する必要があります。被害が確認された場合は、より詳細な調査とインシデント対応が求められます。
研究者らによると、同じアップデート機構を利用しているAOMEI AnyViewerも標的になっていました。そのユーザーも確認が必要です。
Malwarebytesは、一般ユーザーが侵害の有無を確認するための手順をまとめています。
翻訳元: https://www.helpnetsecurity.com/2026/10/20/aomei-backupper-compromised-supply-chain/