Google は Chrome に変更を加え、安全でない HTTP 接続を行う前にユーザーへ許可を求めるようにしました。この保護機能は、今年初めにセーフ ブラウジングの保護強化モードのユーザー向けに導入されていましたが、今回、すべてのユーザーを対象に既定で有効になりました。
Google によると、Chrome が行う接続の大半は HTTPS を使用しています。しかし、保護されていない HTTP 通信は、マルウェア、フィッシング、盗聴などの脅威にユーザーをさらす恐れがあります。HTTP リクエストが一つでもあれば、攻撃者はブラウジング中に悪意あるコンテンツを挿入する機会を得ます。しかも、ユーザーがリスクに気づかないケースが少なくありません。
「保護されていない通信」警告の限界
Chrome はこれまでも、安全でないページに「保護されていない通信」と表示してきました。ただし同社は、こうした受動的な警告には大きな限界があると説明しています。ユーザーが見落とす可能性があるほか、リダイレクトのように短時間で終わる HTTP 通信では、ブラウザがバッジを表示できません。最も深刻なのは、バッジが表示されるのが接続が確立し、ユーザーのデータがすでに危険にさらされた後だという点です。
Chrome のプロダクトマネージャーを務める Eric Trouton 氏と、Chrome のエンジニアリングマネージャーを務める Joe DeBlasio 氏は、次のように説明しています。「接続が行われる前に、Chrome が先に進んでよいかをユーザーに確認することで、ユーザーは安全を保つために必要な手段を手にできます」
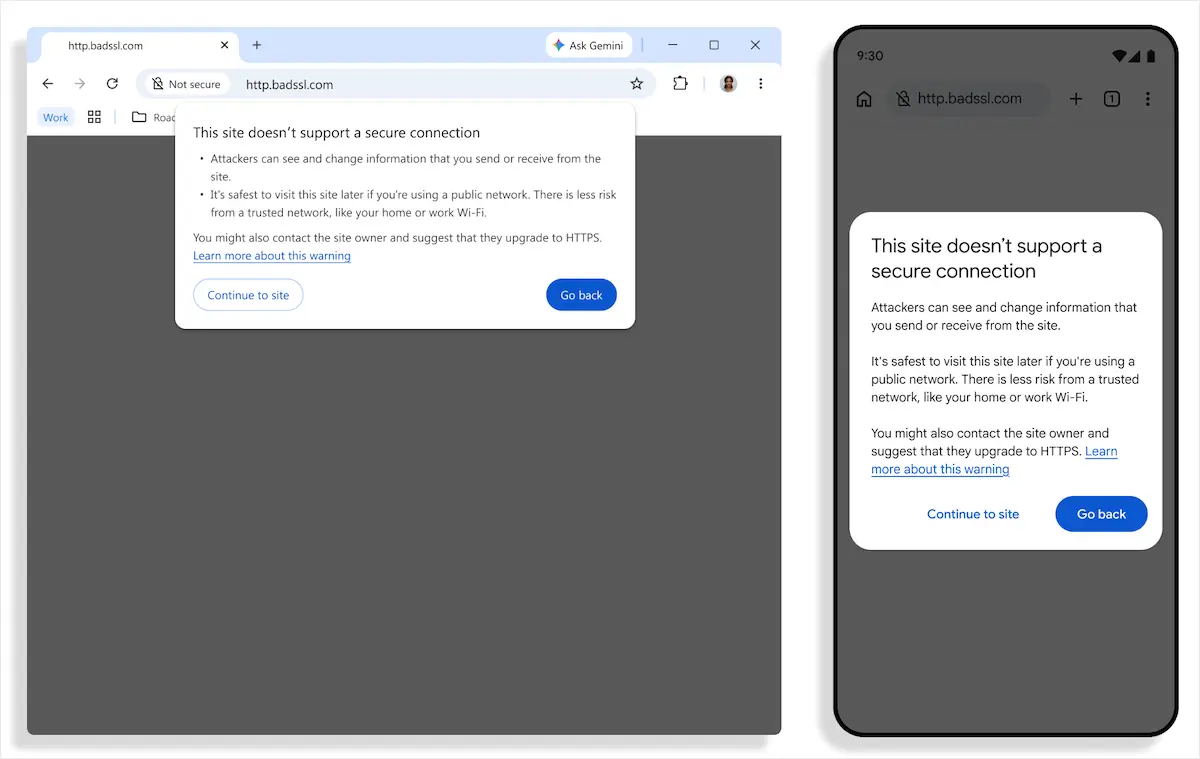
「常に保護された接続を使用する」設定は、HTTPS 非対応のサイトにアクセスする前にユーザーへ警告します(出典:Google)
Google は、HTTPS の普及が完全ではなく、HTTP サイトに日常的にアクセスせざるを得ないユーザーがいることも認めています。Chrome は、サイトを初めて訪問する際に、HTTP でのアクセスを承認するようユーザーに求めます。一度許可すると、そのサイトを2週間以上訪問しなかった場合を除き、ブラウザが再び警告することはありません。
ローカルサイトやデバイスは例外扱い
既定では、公的に信頼される HTTPS 証明書を取得できないサイトに対して、警告は表示されません。例として、intranet/ のような単一ラベルのホスト名や、192.168.0.1 のようなローカル IP アドレスが挙げられます。後者は、家庭用 Wi-Fi ルーターなどの設定に使われることが多いアドレスです。
こうしたホストは、通信を改ざんするために攻撃者がユーザーのローカルネットワーク内にいる必要があるため、一般にリスクが低いとされています。
同社は、HTTPS が広く普及したことで、頻繁な確認表示でユーザーを悩ませることなく、この警告を有効にできるようになったとしています。
初期の展開データによると、「デスクトップ版 Chrome ユーザーの約95%は、1週間のうちに HTTP の警告を一度も目にせず、3回以上目にするユーザーは1%未満」だといいます。Trouton 氏と DeBlasio 氏が記しています。
両氏は次のように付け加えています。「モバイルでの警告表示率はさらに低く、HTTPS を採用するサイトが増えるにつれて、警告表示率は下がり続けると見込んでいます」
Google は、Chrome がすべてのユーザーを対象にこの保護を既定で有効にした最初のブラウザーだと説明しています。そのうえで、他のブラウザーも追随することに期待を示しています。
翻訳元: https://www.helpnetsecurity.com/2026/10/22/google-chrome-https-protection/