
Chrome、安全でないサイトへの接続前に許可確認を表示
Google は Chrome に変更を加え、安全でない HTTP 接続を行う前にユーザーへ許可を求めるようにしました。この保護機能は、今年初めにセーフ ブラウジングの保護強化モードのユーザー向けに導入されていましたが、今回、すべてのユーザーを対象に既定で有効になりました。 Google によると、C
Google は Chrome に変更を加え、安全でない HTTP 接続を行う前にユーザーへ許可を求めるようにしました。この保護機能は、今年初めにセーフ ブラウジングの保護強化モードのユーザー向けに導入されていましたが、今回、すべてのユーザーを対象に既定で有効になりました。 Google によると、C
セキュリティ
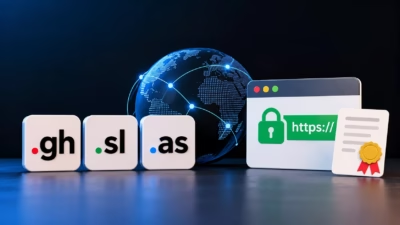
攻撃者が第三者の国別コードドメイン(ccTLD)のインフラを侵害し、権威DNSレコードを改ざんすることで、Googleの複数のドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 被害が確認されたのは、ガーナ、シエラレオネ、米領サモアに関連する.gh、.sl、.asの名前空間です。Googleは、自社

量子コンピューティングはHTTPSサーティフィケートの背後にある暗号化を脅かす ...

GoogleのChromeチームは、将来の量子コンピュータの脅威からHTTPS接...

HTTPS証明書エコシステムは、ドメイン所有権検証における弱い手法から段階的に撤...
Google Chromeブラウザは、証明書機関(CAs)の信頼性の喪失を理由に...