インド最大手の国有銀行、インドステイト銀行(SBI)は、最近発生したサイバーセキュリティインシデントでデータが関係した顧客に対し、個別に通知を行いました。
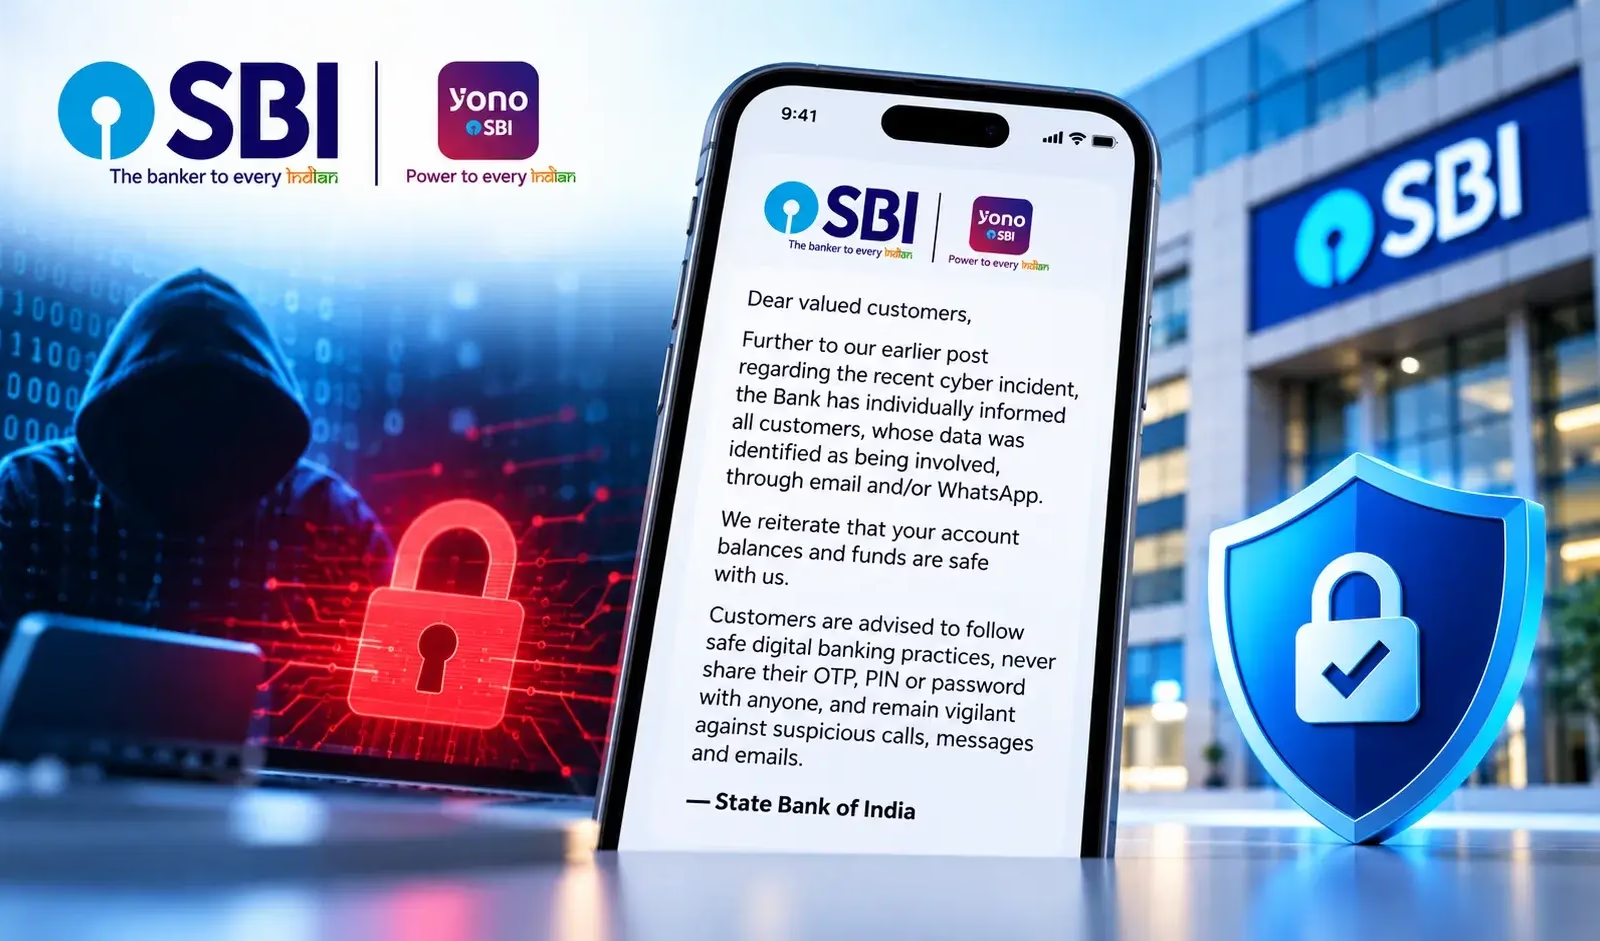
顧客の安全に焦点を当てた今回の発表で、同行は影響を受けた個人に連絡したことを確認しました。連絡はメールやWhatsAppなどで行われたということです。同行は、顧客の口座残高と資金は安全だと説明しています。
今回の発表は、先に出された通知に続くものです。ただし、通知には、情報漏えいがどのように起きたのか、どのシステムが影響を受けたのか、何人の顧客が関係しているのか、どの種類の情報が侵害されたのかについての説明がありません。こうした情報が欠けているため、インシデントの規模や技術的な影響を第三者が独自に評価することは困難です。
SBIのサイバーセキュリティインシデント
発表によると、SBIはデータが侵害されたと特定した顧客への個別通知を完了しました。
文面は顧客情報が影響を受けたことを認めていますが、攻撃者がその情報にアクセスしたのか、コピーしたのか、公開したのか、あるいは別の形で悪用したのかは明らかにしていません。
この違いは、発表の内容を解釈するうえで重要です。データが関係したという通知は、データベースが公に露出していることや、特定の件数のレコードが盗まれたことを、必ずしも意味しません。今回の通知は、そのどちらも裏付けていません。
SBIは、攻撃者の名前を挙げていません。ランサムウェアによるインシデントだとも述べておらず、脆弱性、侵害された認証情報、サードパーティのサービスといった初期侵入の経路も示していません。侵害指標(IoC)やフォレンジックの調査結果、対応の時期も公表されていません。
StudySecurity
同行は「お客様の口座残高と資金は、当行で安全に保たれていることを改めてお伝えします」と述べました。これは顧客の資金に関する保証です。しかし、影響を受けたデータの機密性や関係するシステムについては、これ以上具体的な情報を示していません。
発表には、インシデントの発生日も、同行がどのように不審な動きを検知したかも記載されていません。調査が現在も続いているのかどうかも不明です。そのため、この通知だけでは、インシデントの詳細な経緯を再構成することも、封じ込めの状況を判断することもできません。
SBIは顧客に対し、OTP、PIN、パスワードを他人に教えないなど、安全なデジタルバンキングの習慣を守るよう呼びかけました。あわせて、不審な電話、メッセージ、メールへの警戒も求めています。
要するに、確認できている事実は限られています。SBIは、影響を受けたと特定した顧客に連絡したと説明し、口座残高と資金は安全だと主張しています。一方、顧客向けの発表では、技術的な原因、影響を受けたデータ項目、インシデントの規模、調査結果が明かされていません。重要な情報が公表されないままになっています。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/sbi-notifies-customers-affected-by-recent-cybersecurity-incident/