他社のアラートを起点にするAI SOCでは、すでに手遅れです。
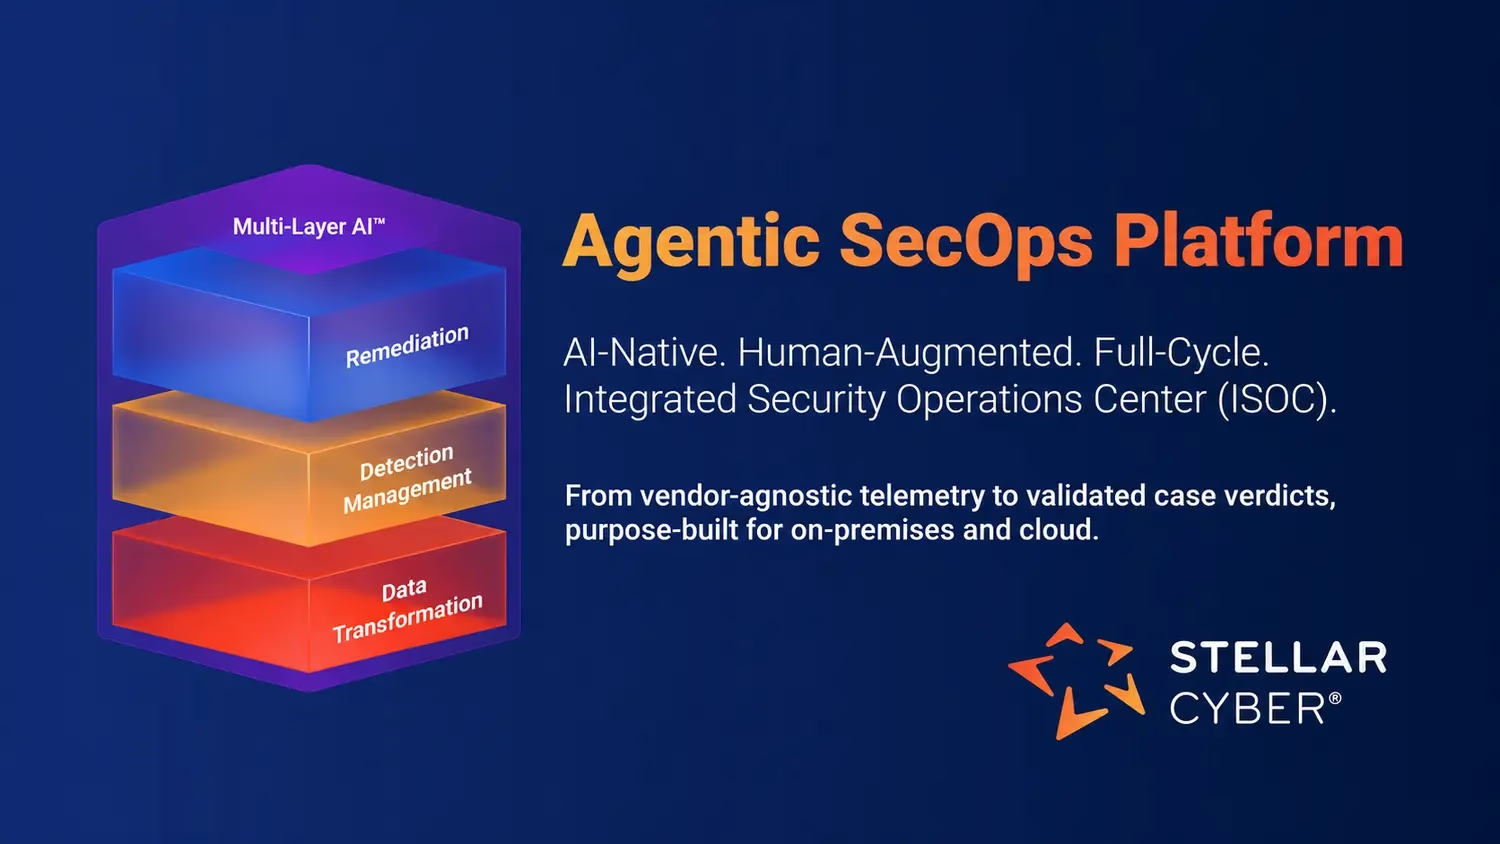
Stellar Cyberは、テレメトリの収集と正規化、不審なアクティビティの検知、証拠の相関分析、ケースの構築、インシデントの調査、検出結果のトリアージ、そして対応の実行までを、単一のセキュリティアーキテクチャで担います。これにより、人間もAIも、アラートそのものだけでなく、その背後にある証拠にアクセスできます。
フルサイクルのセキュリティオペレーションとは、インシデントがSOC内を進む間も、データ、検知、コンテキスト、調査、判断、対応が途切れずにつながっている状態を指します。
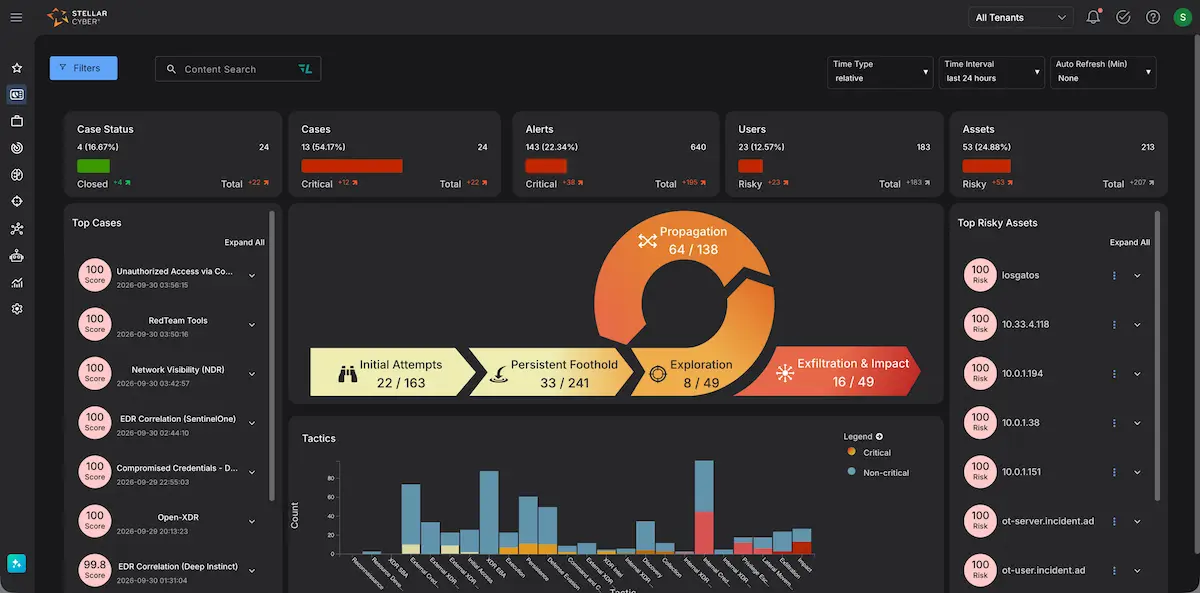
収集 > 検知 > 相関分析 > 調査 > トリアージ > 対応 > 学習
課題に応じて最適なAIを使い分ける
エージェント型AIは強力ですが、全体像の一部にすぎません。Stellar Cyberは、複数の種類のAIを戦略的に使い分けています。
- 機械学習 – 異常や不審な挙動を検知します。
- GraphML – ユーザー、資産、アラート、挙動、攻撃経路を結び付けます。
- LLM – セキュリティコンテキストの調査、要約、説明を行います。
- エージェント型AI – 定められた範囲内で、トリアージ、ハンティング、オーケストレーション、対応を実行します。
この4種類はいずれも、相関済みの同じセキュリティデータとケースモデルを基に動作します。AIは、アラートキューの上に置かれた単なる別のアシスタントではなく、セキュリティ運用アーキテクチャに欠かせない構成要素です。
データの境界でAIを統制する
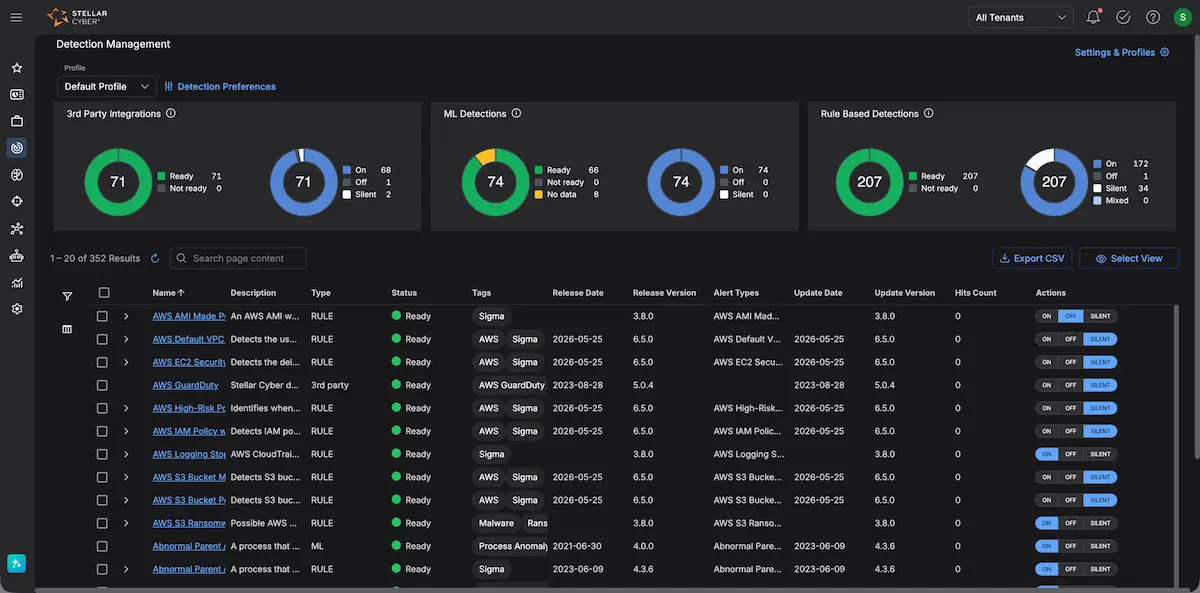
LLMや自律型エージェントがより多くのセキュリティデータや対応アクションにアクセスするようになると、ガバナンスはセキュリティアーキテクチャそのものの一部になります。
Stellar Cyberのマルチテナントアーキテクチャは、データ、ユーザー、ポリシー、権限、ワークフロー、アクションの周囲に明確な境界を設けます。これはMSSPに限らず、幅広い組織に意味を持ちます。
- 企業の場合、テナントは事業部門、子会社、地域、運用環境、規制対象のデータ領域を表せます。
- MSSPやMDRの場合、テナントは独自のデータ、ポリシー、統制、サービスモデルを持つ顧客を表せます。
原則は共通しています。データを守りアクセスを統制する境界を崩さずに、運用を一元化することです。
マルチテナンシーは、どの担当者やどのAIエージェントが、どのデータを閲覧し、どのコンテキストを使い、どのアクションを実行できるかを決めるための、欠かせないガバナンスモデルです。
シグナルを共有可能なセキュリティコンテキストに変える
センサー + シグナル
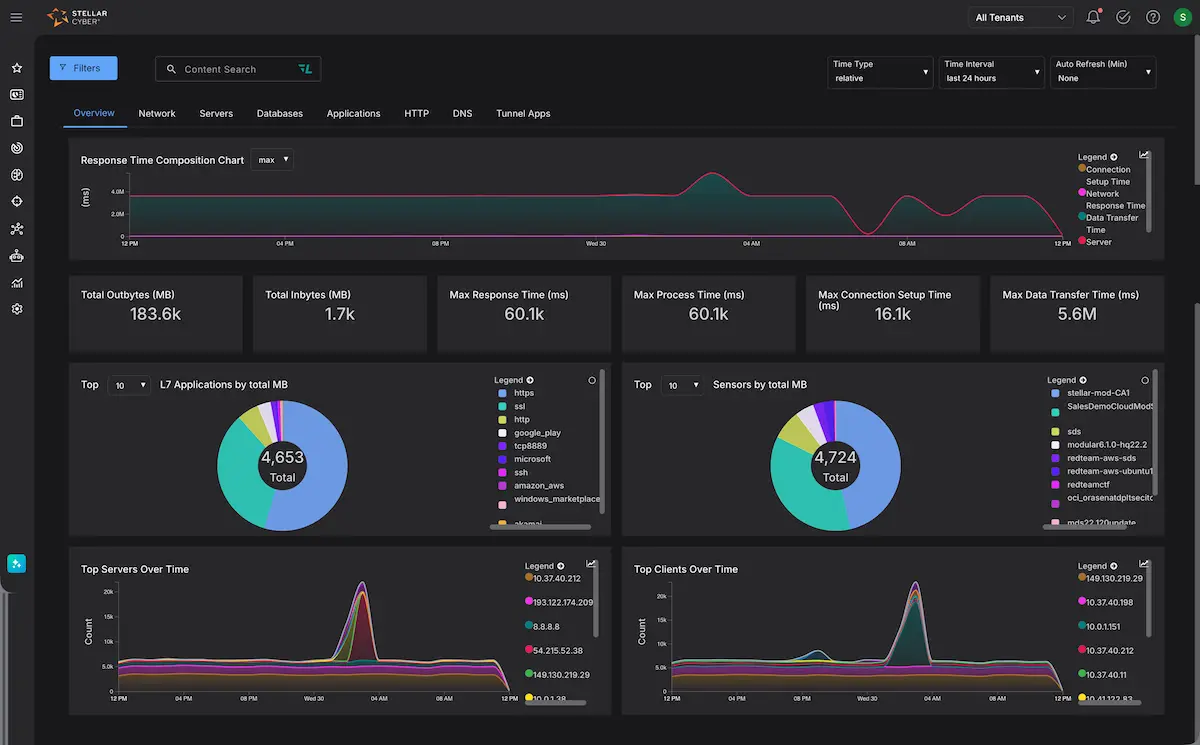
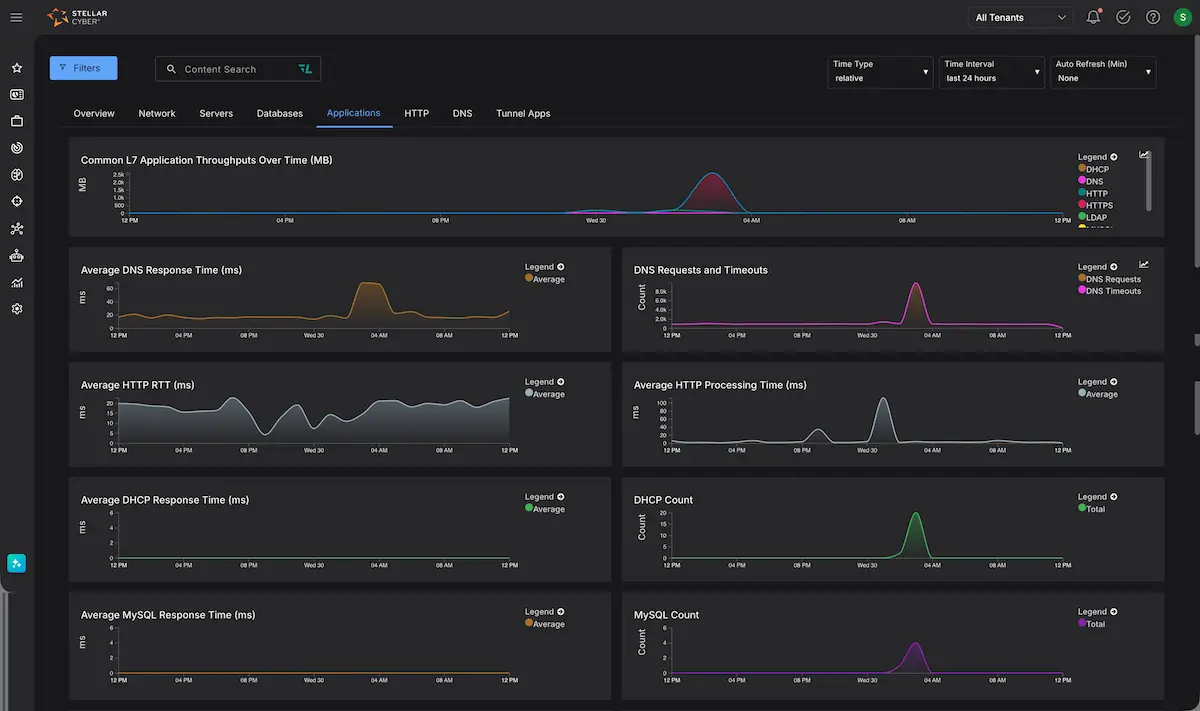
物理、仮想、クラウドに対応したネイティブのNDRセンサーが、ネットワークフロー、セッション、プロトコル、ファイル移動の証拠を、エンドポイント、ID、クラウド、アプリケーション、メール、ログのテレメトリに加えます。これにより、個々のツールやアラートストリームだけでは得られない証拠をプラットフォームが把握できるようになります。
コンテキスト + ケース
Stellar Cyberは、ユーザー、資産、アラート、挙動、脅威インテリジェンス、ネットワークアクティビティを相関させ、更新され続ける「生きたケース」にまとめます。GraphMLが関係性を可視化し、MITRE ATT&CKのコンテキストにより、カバレッジが厚い領域、薄い領域、欠けている領域がわかります。アナリストとAIは同じ証拠を基に作業するため、複数のコンソールをまたいでインシデントを組み立て直す必要がありません。
統制 + 対応
検証済みの検出結果は、環境内にすでにあるエンドポイント、ID、ファイアウォール、クラウド、チケット管理、ワークフローの各システムに引き渡せます。重大な影響を伴うアクションには人間による監督を残しつつ、反復的な調査やトリアージの作業はAIがより多く引き受けます。
直線的なワークフローから、継続的なセキュリティループへ
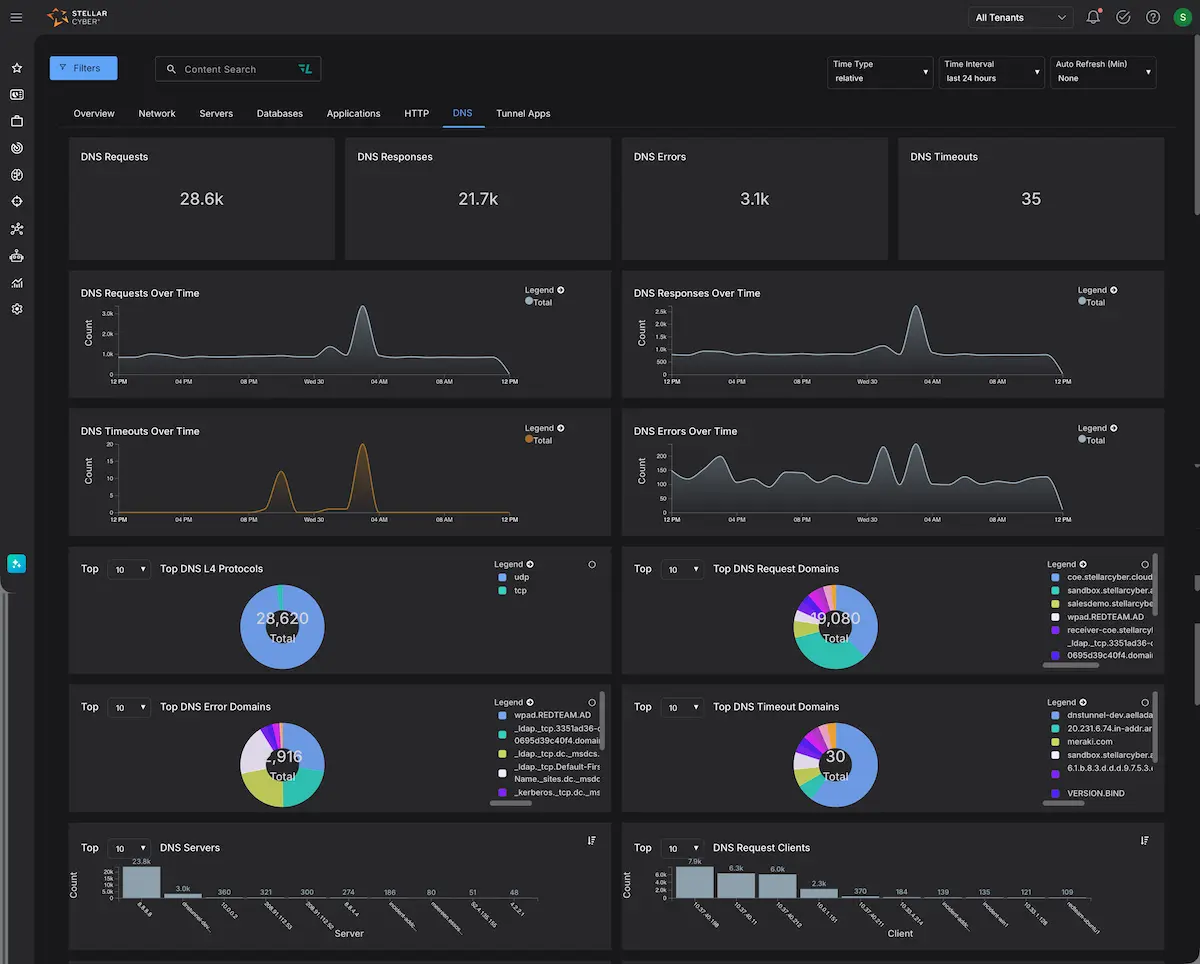
従来のSOCのワークフローでは、作業がツールからツールへと受け渡されます。引き継ぎのたびに時間がかかり、コンテキストが失われることもあります。
統合セキュリティオペレーションセンター(ISOC)は、継続的なループを生み出します。検知が証拠を生み、相関分析がコンテキストを加え、調査が理解を深め、判断が対応を促します。そして最後に、その結果が次の調査を改善します。
単純な自動化では不十分です。目指すべきは、すべてのステップが次のステップを強化していく、積み上がるセキュリティ運用です。
少人数のエンタープライズセキュリティチーム向けに設計
少人数のセキュリティチームに必要なのは、単なる新しいコンソールではなく、今いる人員と既存のツールから、より大きなセキュリティ対応力を引き出すことです。
Stellar Cyberは、NG-SIEM、NDR/OT、ITDR/UEBA、脅威インテリジェンス、検知、調査、トリアージ、ケース管理、ハンティング、対応を、ひとつのデータとAIのアーキテクチャに統合します。
得られる成果はシンプルです。運用するツールが減り、手作業での相関分析やコンテキストの切り替えが減り、アナリストが重要な判断に集中できる余力が増えます。
MSSPとMDR向けに設計
MSSPも同じ運用上の課題を、異なる規模で抱えています。環境が多すぎ、そのばらつきも大きいのに、アナリストの人数には限りがあります。
Stellar Cyberは、ネイティブのマルチテナンシー、テナント横断の可視性、ロールベースの制御、柔軟なデータオンボーディング、共通の検知・調査ワークフローを組み合わせています。これにより、サービス事業者は各顧客のデータとポリシーの境界を守りながら、運用を標準化できます。
目標は、運用の複雑さを同じ割合で増やすことなく、顧客数とサービスの深さを拡大することです。
アーキテクチャとしてオープン
統合されているからといって、単一ベンダーである必要はありません。
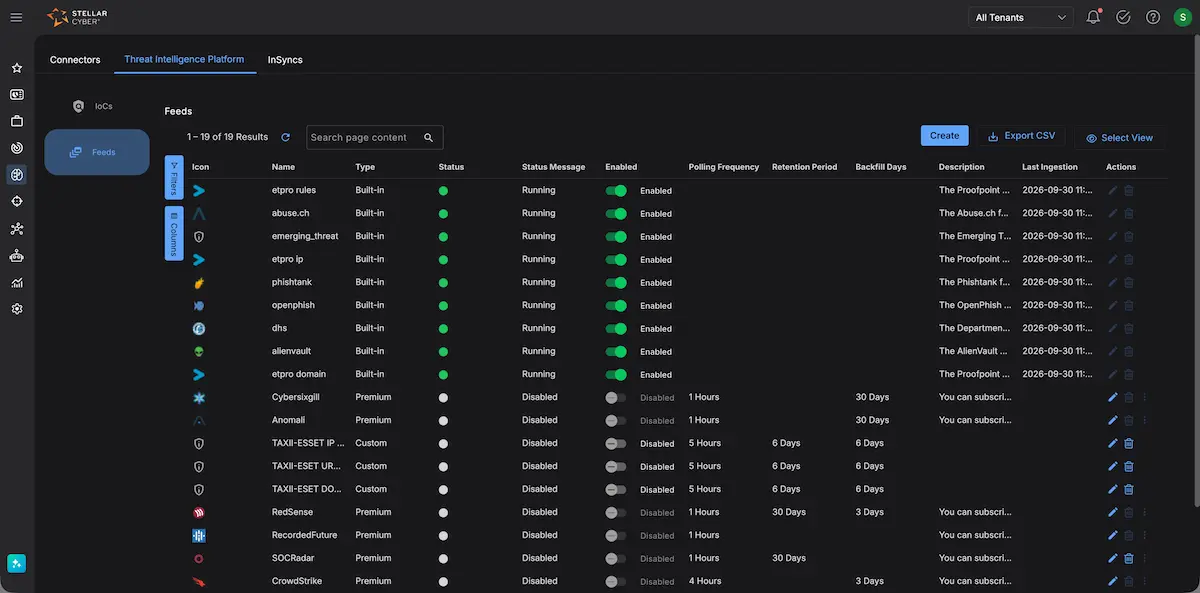
Stellar Cyberは、すでに導入済みのエンドポイント、ID、ファイアウォール、クラウド、脆弱性管理、チケット管理、ワークフローの各製品と連携します。既存の統制は最も強みを発揮できる場所に残したまま、Stellar Cyberがそれらをつなぐ共有データ、コンテキスト、調査、オーケストレーションを提供します。
ツールは異なるままで構いません。SOCまでバラバラに運用する必要はないのです。
このアーキテクチャが今重要な理由
エージェント型AIの時代は、セキュリティアーキテクチャに求められる水準を引き上げます。エージェントが高速になるほど、証拠の分断、脆弱なガバナンス、切り離された対応といった問題は、かえって深刻になりかねません。
長く使えるAI SOCには、エージェントの土台として3つが必要です。推論に足る十分なデータ、調査の間ずっと保たれる共有コンテキスト、そして誰が、あるいは何がデータにアクセスし、アクションを実行できるかを定めるガバナンスです。
これこそが、フルサイクルの統合セキュリティオペレーションセンターが果たす役割です。
第三者による評価
IDCは、「2026 IDC MarketScape: Worldwide Standalone AI SOC Platforms」で、Stellar Cyberをリーダーのカテゴリーに位置付けました。IDCは、ネイティブのXDRおよびNDRの基盤、共通データモデル、脅威インテリジェンス、GraphMLベースの可視化、具体的なユースケース、導入の柔軟性、中堅企業、MSSP、MDRプロバイダーへの適合性を評価しています。
Gartnerも、Stellar Cyberを統合セキュリティオペレーションセンター(ISOC)システムのカテゴリーにおけるサンプルベンダーに挙げています。
セキュリティ運用全体をひとつとして機能させる
MicrosoftによるIntegrated Security Operations Centerの考え方は、重要な点を示しています。シグナル、コンテキスト、統制がひとつのシステムとして動作すると、人間とエージェントはより高い成果を上げられるということです。
Stellar Cyberはこの考え方を、少人数体制のエンタープライズやMSSP/MDRが実際に運用している、多様なセキュリティ環境へと広げます。
セキュリティデータを自らの手に置き、コンテキストを保ち、適切なAIを適用し、アクセスとアクションを統制する。そして、機能しているセキュリティツールはそのまま使い続ける。
人間とAIが共に見て、理解し、行動するための、ひとつのフルサイクルアーキテクチャです。
翻訳元: https://www.helpnetsecurity.com/2026/10/26/product-showcase-stellar-cyber-isoc-platform/