検知エンジニアリングでは、ルールをソフトウェアと同じように扱います。バージョン管理し、テストし、レビューを経て、パイプラインでデプロイするという考え方です。ツール市場も今ではあらゆる工程をカバーしており、作成プラットフォーム、カバレッジ監査ツール、コンテンツマーケットプレイス、変換エンジン、検証ループがそろっています。
本ガイドでは11製品を、as-code(コードとしての管理)の徹底度、カバレッジの数理分析、バックエンドの自由度という3点で評価します。特定ベンダーのコンソールに閉じ込められた検知ロジックは、資産ではなく人質になってしまうためです。
どのSIEMを選ぶかは、これらのツールがプログラムする実行基盤を決めることを意味します。また、BASプラットフォームは、各ツールの主張を実証する手段になります。
評価方法
調査に基づき、次の5つの基準で評価しました。as-codeライフサイクルの深さ(バージョン管理、CIテスト、レビューゲート)、ATT&CKカバレッジ分析、コンテンツの質と更新速度、バックエンドの可搬性(Sigmaテスト)、そしてAI支援のガバナンスです。有料掲載は一切ありません。
1. Panther — as-code原理主義者
Pantherは、検知をコード成果物として扱います。Pythonで書いたロジックに専用のテストスイートを付け、マージ前にピアレビューを行い、デプロイもコンソールのクリックではなくパイプラインで制御します。これらすべてが低コストのレイク型ストレージの上で動きます。
Gitに習熟したチームなら、検知の変更をプロダクトのリリースのように出荷できます。一方、そうでないチームは導入のハードルを感じるでしょう。
主な機能:完全なas-codeライフサイクル、テスト可能なPython、レイク型の経済性
価格体系:プラットフォームのサブスクリプション
評価:本来あるべき姿である、ユニットテスト付きの検知を実現します。
2. Anvilogic — マルチバックエンド基盤
Anvilogicを使えば、エンジニアは検知を一度書くだけで、従来型のSplunk環境と新しいレイク型バックエンドの両方へ同時にデプロイできます。この抽象化に加え、ATT&CKにマッピングされたコンテンツ、成熟度スコアリング、ガバナンスの効いたAI支援を備えており、多くの環境が実際に直面している「移行の10年」に適した製品です。
主な機能:マルチバックエンドへのコンパイル、成熟度スコアリング、AI支援による作成
価格体系:プラットフォームのサブスクリプション
評価:2つの世代のストレージをまたぐ、ひとつの検知の頭脳です。
3. SOC Prime — コンテンツマーケットプレイス
SOC Primeは、ATT&CKにマッピングされた数千件の検知を提供します。その大半はSigmaベースで、脅威ニュースと同じ速度で更新されます。Uncoderが各SIEMの方言への変換を担います。ルール作成の工数が足りないチームにとっては、コンテンツの供給源になります。ただし、どのコンテンツを採用するかを見極める作業は、引き続き自社の責任です。
主な機能:マーケットプレイスの規模、Sigmaネイティブ、脅威情報に即応する更新
価格体系:階層型サブスクリプション
評価:検知のサプライチェーンを、サブスクリプションで調達できます。
4. Uncoder — 変換エンジン(領域別の補足)
Uncoderは、この分野の変換ユーティリティとして独立した枠に値します。Sigmaや各ベンダー固有のルールをバックエンド間で相互変換でき、最新世代ではIDE風の作成環境とAI支援も備えます。無料枠があることから、コミュニティの万能ナイフとして定着しました。
主な機能:方言をまたぐ変換、SigmaのIDE型作成環境、利用しやすい料金階層
価格体系:無料枠+商用階層
評価:すべてのエンジニアがブックマークしておくべき、ルールの多言語変換ツールです。
5. Splunk — 既存の巨大環境
Splunk ES Content Updatesは、研究に基づく検知を継続的に配信します。SPLは他の言語では表現できないロジックを記述でき、実務者のエコシステムも20年分の厚みがあります。
as-codeのワークフローは後付けで導入されました。厳格な運用は可能ですが、デフォルトではありません。それでもパイプラインの規律は自ら求めるべきです。
主な機能:コンテンツの深さと更新速度、SPLの表現力の上限、エコシステムの規模
価格体系:ESに含まれるコンテンツ
評価:強力な環境ですが、エンジニアリング文化は自社で持ち込む必要があります。
6. Detexian — SaaS検知領域の確認
Detexianは、特定領域に絞った製品です。汎用的なルールエンジニアリングではなく、SaaS環境の検知とドリフト監視を担います。M365やSalesforceなどにおける設定ミス、リスクのある権限付与、退職者アカウントの処理漏れなどが対象です。SaaS設定の検知領域を担うツールとして位置づけてください。
主な機能:SaaSの設定ミス検知、ドリフト監視、軽量な導入
価格体系:アプリ数/ユーザー数に応じたSaaS階層
評価:SaaSのセキュリティ態勢を検知するツールであり、ルールエンジニアリング基盤ではありません。
7. Cisco(SnapAttack)— 検証ループ
記録された攻撃セッションのライブラリを元にルールを作成し、SnapAttackのリプレイ検証で、ルールが実際に発火することを証明します。SnapAttackは、検知における「誠実さのギャップ」を証拠によって埋める製品で、現在はCiscoの傘下にあります。パープルチームのワークフローも組み込まれています。
主な機能:攻撃に基づくルール作成、リプレイ検証、パープルチームとの融合
価格体系:プラットフォームのサブスクリプション
評価:証拠付きで届くルールです。
8. CardinalOps — カバレッジ監査役
SIEMに接続し、デプロイ済みのルールをATT&CKに照らしてマッピングします。そして、都合の悪い算術結果を突きつけます。カバレッジのない攻撃手法、ログソースの形式が変わったために静かに動作を止めた検知、コストを押し上げる重複ロジックなどです。
作成プラットフォームが生み出すあらゆるものに対する、監査機能と考えればよいでしょう。
主な機能:カバレッジギャップの算出、壊れたルールの検出、複数SIEMにまたがる監査
価格体系:プラットフォームのサブスクリプション
評価:カバレッジ資料の作成者が恐れる監査役です。
9. Elastic — オープンな教科書
Elasticの公開検知ルールリポジトリは、この分野のオープンな名講義といえます。透明性のあるルール作成、テスト、ATT&CKマッピングがElasticスタック向けにネイティブで提供され、世界中のエンジニアが参考資料として活用しています。オープンコアの経済性も加わり、魅力が完結します。
主な機能:オープンなルール群、透明性の高い実践、付属コンテンツ
価格体系:Elastic Securityに含まれる
評価:製品としても出荷される教科書です。
10. Google — レトロハンティングエンジン
Google SecOpsは、YARA-Lルールを将来に向けてだけでなく、過去にさかのぼっても適用します。新しい検知を数か月分のホットリテンションに対して自動的にレトロハンティングし、新たな脅威インテリジェンスを受け取るたびに過去データの総点検へと変換します。SecOpsと密接に結びついた製品ですが、だからこそ唯一無二の存在です。
主な機能:大規模なレトロハンティング、YARA-L、Geminiによるルール草案作成
価格体系:SecOpsに含まれる
評価:過去を問いただす検知です。
11. Datadog — DevOpsネイティブのワークフロー
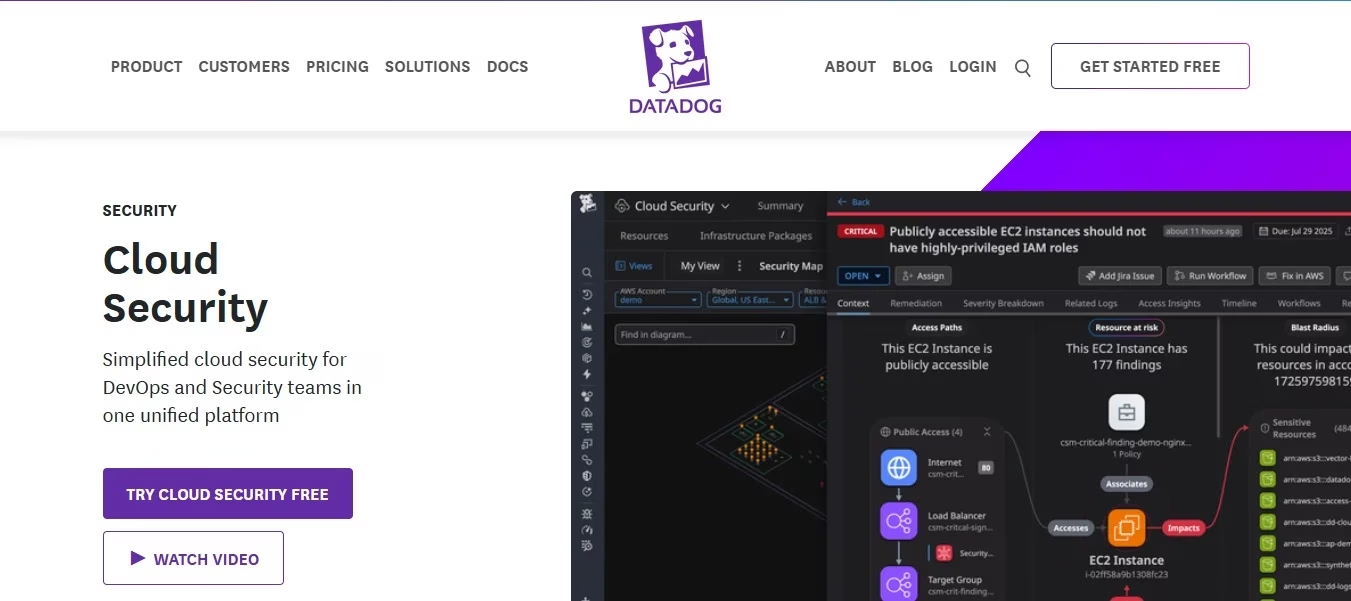
Datadogでは、セキュリティルールをインフラコードと同じ場所で管理できます。Terraformで宣言し、APIで操作し、プラットフォームチームが日常的に使うのと同じレビュープロセスでマージします。
セキュリティ部門がDevOpsから発展してきた組織なら、他では得られないワークフローの連続性が手に入ります。
主な機能:TerraformとAPIによるルール管理、DevOpsとの連続性、兼用プラットフォーム
価格体系:Cloud SIEMに含まれる
評価:インフラと同じプルリクエストで検知を管理できます。
総合比較表
| ツール | 特徴 | as-codeライフサイクル | カバレッジ分析 | バックエンドの自由度 | 価格モデル |
| Panther | as-codeプラットフォーム | 完全対応(テスト+CI) | あり | レイク型ストレージ | サブスクリプション |
| Anvilogic | バックエンド抽象化基盤 | あり | 成熟度スコア | 多数にコンパイル | サブスクリプション |
| SOC Prime | コンテンツマーケット |  |
ATT&CKマッピング済み | Uncoderで変換 | 階層型 |
| Uncoder | 変換エンジン | Git連携しやすい | |
汎用 | 無料+階層型 |
| Splunk | 既存の巨大環境 | 後付け | あり | Splunk中心 | 付属 |
| Detexian | SaaS領域 | 該当なし | SaaS限定 | 該当なし | SaaS階層 |
| SnapAttack | リプレイ検証 | あり | 攻撃に基づく | 複数のSIEM | サブスクリプション |
| CardinalOps | 態勢監査 | 該当なし | ギャップ算出(中核) | 複数のSIEM | サブスクリプション |
| Elastic | オープンな教科書 | あり(リポジトリ) | あり | Elastic中心 | 付属 |
| レトロハンティング | |
あり | SecOps依存 | 付属 | |
| Datadog | DevOpsネイティブ | Terraform/API | |
Datadog依存 | 付属 |
機能対応表(Yes/No)
| ツール | CI付きのバージョン管理ルール | ATT&CKギャップ分析 | リプレイ/攻撃検証 | Sigmaのインポート/エクスポート | AI支援による作成 |
| Panther |  |
|
|
|
|
| Anvilogic | |
|
|
|
|
| SOC Prime | |
|
|
|
|
| Uncoder | (Git連携しやすい) |
|
 |
(中核) |
|
| Splunk | |
|
|
|
|
| Detexian | |
(SaaS領域) |
|
|
|
| SnapAttack | |
|
(中核) |
|
|
| CardinalOps | 該当なし | (中核) |
|
|
|
| Elastic | (リポジトリ) |
|
|
|
|
|
|
|
|
|
|
| Datadog | (Terraform) |
|
|
|
|
購入前のチェックリスト
ツールを探す前に、まず規律を整えることが大切です。手順は次のとおりです。既存のルールをレビューゲート付きでバージョン管理下に置きます(1スプリント分の作業ですが、文化が変わります)。CardinalOps級の数理分析か手作業のATT&CKマッピングで実態を監査します(多くの環境では、ルールの3分の1が壊れているか重複していることが判明します)。コンテンツの供給はレビューゲートを通して追加し、本番環境へ直接投入することは避けます。そして、SnapAttack級のリプレイ検証か自社のBASプラットフォームでループを閉じます。
独自仕様の製品を選ぶ際は、必ずSigmaテストにかけてください。ルールをオープンな形式で持ち出せないなら、そのプログラムは人質に取られているも同然です。測定もエンジニアらしく行いましょう。検証済みカバレッジの割合、ルールごとの誤検知率、脅威レポートからデプロイ済み検知までの所要時間が指標になります。
その成果は脅威ハンティングの現場に渡します。生成AIコパイロットには、レビューに回す草案を作らせるにとどめ、本番へ直接デプロイさせてはいけません。
よくある質問
2026年に最適な検知エンジニアリングツールは?
エンジニアリング文化が最も根付いている組織にはPanther、2つの世代のストレージが併存する環境にはAnvilogicが向いています。コンテンツ供給と変換にはSOC PrimeとUncoder、検証にはSnapAttack、カバレッジ監査にはCardinalOpsが適しています。Splunk、Elastic、Google、Datadog、Detexian(SaaS領域)は、自社の環境に応じて選んでください。
検知のas-code(Detection-as-Code)とは?
ソフトウェアと同じ方法で検知を管理する手法です。履歴はGitに残し、変更はレビューし、テストは自動実行します。監査証跡の残らないコンソール上の編集とは異なり、デプロイも元に戻せます。
なぜSigmaが重要なのですか?
SigmaはオープンなYAML標準で、ルールを主要なすべてのバックエンドへ同時に変換できます。コミュニティの検知ルールを無料のライブラリとして活用でき、自社のロジックをどのベンダーからも持ち出せる保証にもなります。
カバレッジの主張が本物だと、どうすれば確認できますか?
2つの証明があります。1つはカバレッジ監査の数理分析で、デプロイ済みルールをATT&CKにマッピングし、壊れたルールを洗い出します。もう1つは攻撃のリプレイで、ルールが実際に発火することを示します。
検知エンジニアリングで、AIはどこを支援すべきですか?
草案の作成と変換を担い、その成果をレビューパイプラインに流すのが適切です。人間によるレビューとテストを経ずにAIが作成したルールをデプロイすることは、この分野の新たなアンチパターンです。構造化されたエンジニアリング検証パイプラインについては、インシデントレスポンスのプレイブックに関するガイドもご覧ください。
最後に
何を購入するにしても、順序はパイプライン、監査、コンテンツ、証明です。エンジニア向けにはPanther、移行の10年にはAnvilogic、供給と変換にはSOC PrimeとUncoder、誠実さの担保にはSnapAttackとCardinalOps、そして各プラットフォームのネイティブ機能は、それぞれの環境に合わせて選びましょう。
すべてのルールに履歴を持たせ、すべてのカバレッジの主張に証拠を添え、ロジックはYAMLで可搬性を保ってください。セキュリティデータレイク戦略も、移行時にその恩恵を受けるはずです。
執筆者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立した調査に基づく購入ガイドです。有料掲載はありません。
翻訳元: https://gbhackers.com/detection-engineering-buyers-guide/