Googleは複数のサイバーセキュリティ企業および日本の法執行機関と協力し、200以上の国と地域にわたる130万台超のセットトップボックスに潜んでいたグローバルなボットネット「X.CPE」を壊滅させました。
Googleは発表の中で、この計画は中国企業のVideostrong Technologyと関連があると指摘しています。同社はAndroid端末のOEM(相手先ブランド製造)メーカーで、ディスプレイやスピーカー、ロボットなど幅広い製品を製造していました。
Googleによると、X.CPEボットネットに感染したデバイスの圧倒的多数はAndroid TVのセットトップボックスでした。このほか、遠隔医療機器やカラオケ機器、デジタルサイネージ機器など、Androidベースの他のIoTデバイスにも感染が確認されたといいます。
この計画に関する詳細な報告書の中で、Googleと他のサイバー調査機関は、Videostrongがバックドアを収益化していたと非難しました。具体的には「犯罪者の関連組織(アフィリエイト)にアクセス権を販売し、感染したデバイスにそれらのマルウェアモジュールを読み込ませていた」としています。
「このマルウェアは、複数年にわたり、さまざまなデバイスのモデルやブランドに直接組み込まれていました。専用のインフラと、検知を回避しアフィリエイトを管理するために絶えず進化する設定によって支えられていたのです」とGoogleは述べています。
「このキャンペーンは、一部の内部関係者による独断や、開発上の見落としではなかったと考えています。そのためGoogleはVideostrongとの関係を断ち、Googleアプリをプリロードしたデバイスの製造を禁止しました」
Videostrongはコメントの求めに応じていません。同社は、OEMメーカーとして14年以上の実績があり、AIを活用したさまざまなデバイスを販売していると説明しています。
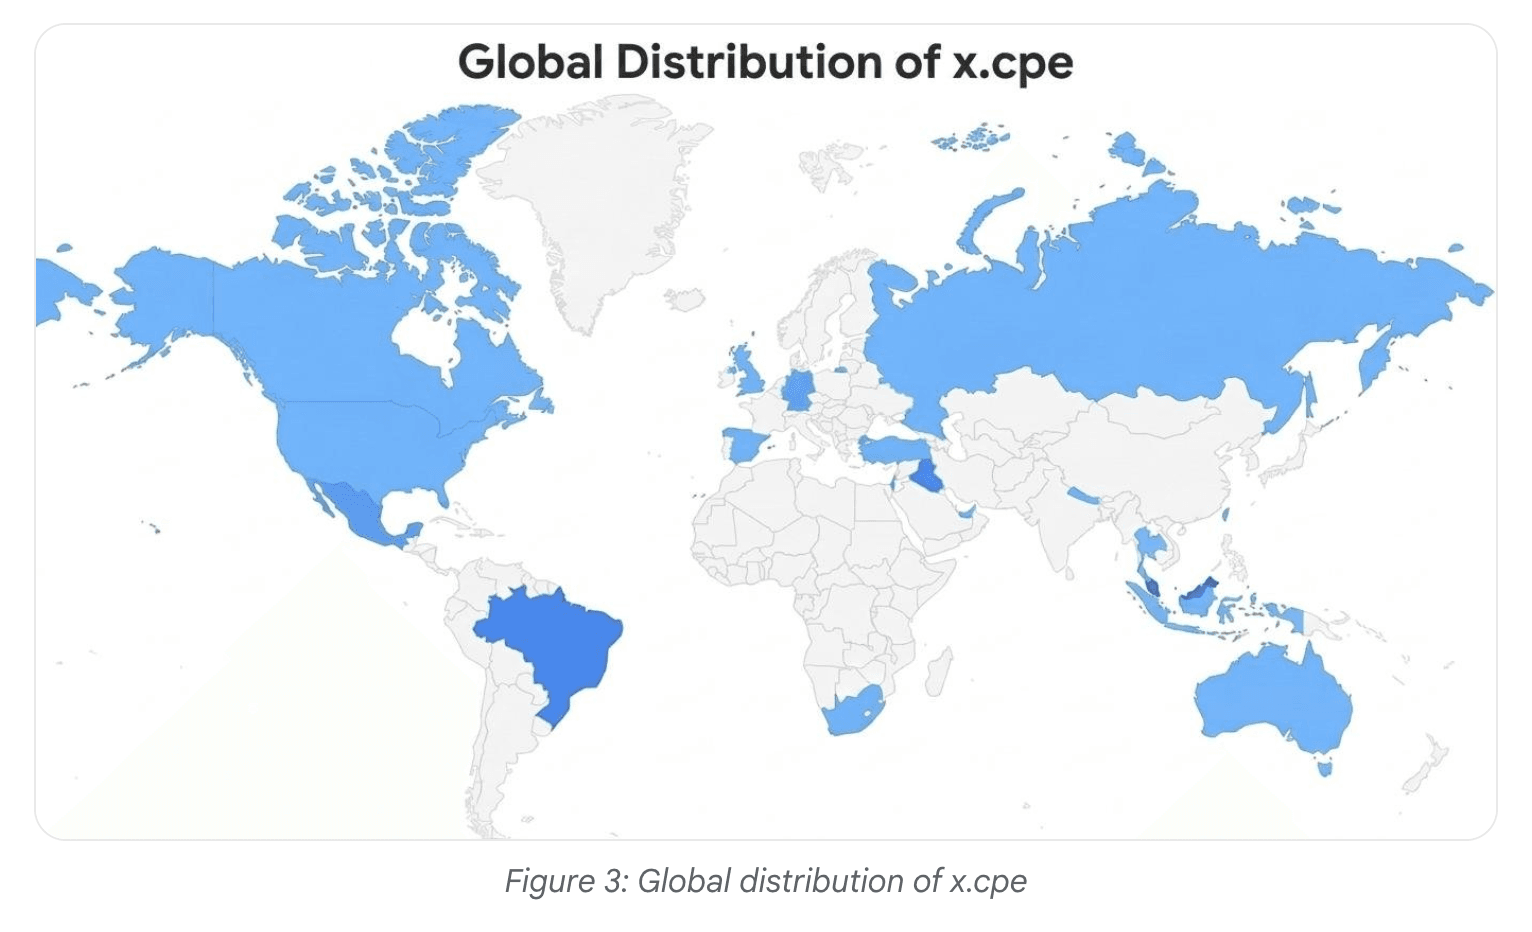
画像:Google
数百万世帯が影響
Googleによると、Videostrongは感染したデバイスを住宅用プロキシネットワークに変えていたとされ、X.CPEに侵害されたデバイスには他の種類のマルウェアも読み込ませていました。
このボットネットは、帯域幅の転売、データの窃取、動画コンテンツの配信、広告詐欺、追加のバックドアの読み込み、有償でのアプリのインストールなどによってデバイスから収益を上げていました。このソフトウェアにより、第三者のトラフィックが利用者のインターネット接続を経由し、そのIPアドレスと帯域幅を使って通信できる状態になっていました。
X.CPEは、デバイスが利用者の自宅に届く前からファームウェアに組み込まれており、セキュリティチェックを回避するように作られていました。Videostrongは、使用するマルウェアを変更し続け、2024年と2026年にも更新していたとされています。
Googleは日本の警察に加え、サイバーセキュリティ企業のTrendAI、Human、Synthientと協力し、ボットネットを支えていたドメインの無力化に取り組みました。
「私たちの調査では、このキャンペーンの影響を受けたデバイスは130万台超に上ることが判明しました」と、TrendAIのサイバー犯罪調査ディレクターであるRobert McArdle氏は述べています。「数百万の世帯や企業が、自分たちの機器が犯罪行為の片棒を担がされていたことにまったく気づいていませんでした。広告主をだます詐欺に使われたり、住宅用プロキシ経由で回線を踏み台にされて他の攻撃に悪用されたりしていた可能性があります。その中には、地域の住民になりすます個人情報の窃盗も多く含まれるでしょう」
Googleによると、Videostrongは「難読化技術」を使ってセキュリティテストを通過し、デバイスにマルウェアを読み込ませていました。Googleは、今後、他のメーカーが同様のキャンペーンを行えないよう、審査プロセスを見直すと約束しています。
Googleは、Videostrongがボットネットの制御とマルウェアのインストールに使っていたドメインを停止させるため法的措置を取ったと述べました。あわせて、デバイスに読み込まれていた他のマルウェアファミリーが使うドメインを破壊するための訴訟も起こしたといいます。
ただしサイバーセキュリティ研究者によると、利用者がマルウェアをアンインストールしようとしても、自動的に再インストールされる仕組みだったということです。このバックドアは、利用者の同意なしに、他のファイルをデバイスに密かにダウンロードして実行できました。
米国の法執行機関は、他の事例や同様のボットネット事件で、感染デバイスからマルウェアを強制的に削除してきました。しかしGoogleは、感染したデバイスの利用者に通知するのか、侵害されたデバイスからマルウェアを強制的に削除する取り組みがあるのかについては説明していません。
マルウェアの除去に関する質問に対し、Google Threat Intelligence Groupで妨害作戦を統括するCharley Snyder氏はRecorded Future Newsに、今回の措置でボットネットが通信していたドメインを遮断したため「マルウェアは事実上無害化された」と語りました。
Googleは、Videostrongの犯罪関連組織が使っていたコマンド&コントロール(C2)ドメインを停止させたことで、サイバー犯罪者が追加で1,000万台の侵害されたデバイスにアクセスする手段も断てた可能性があると主張しています。その多くはAndroid以外のデバイスです。
Googleによると、Videostrongと今後設立されるすべての子会社は、Androidデバイスの販売や認定ベンダーへのソフトウェア提供を禁止されました。
「x.cpeネットワークは、継続的な利益を生むために作られていました。マルウェアのアフィリエイトにバックドアへのアクセスを与えることで、運営者は購入後も長期にわたってこれらのデバイスを収益化しようと共謀したのです」とGoogleは述べています。「少なくとも2024年後半以降、Videostrongは、プリインストールされたマルウェアを単純な単段階のドロッパーから、回復力とマルチテナント型の収益化を想定したモジュール式の3段階アーキテクチャへと進化させてきました」
Googleをはじめとするテック企業は、自社の顧客を狙う悪意あるツールやサービスを排除するため、裁判所命令を活用するケースを増やしています。Microsoftも今年、裁判所命令を複数回利用し、フィッシングプラットフォーム、悪意あるAIツール、サービスとしてのサイバー犯罪インフラを破壊しています。
翻訳元: https://therecord.media/google-dismantles-botnet-hidden-android-tv-boxes