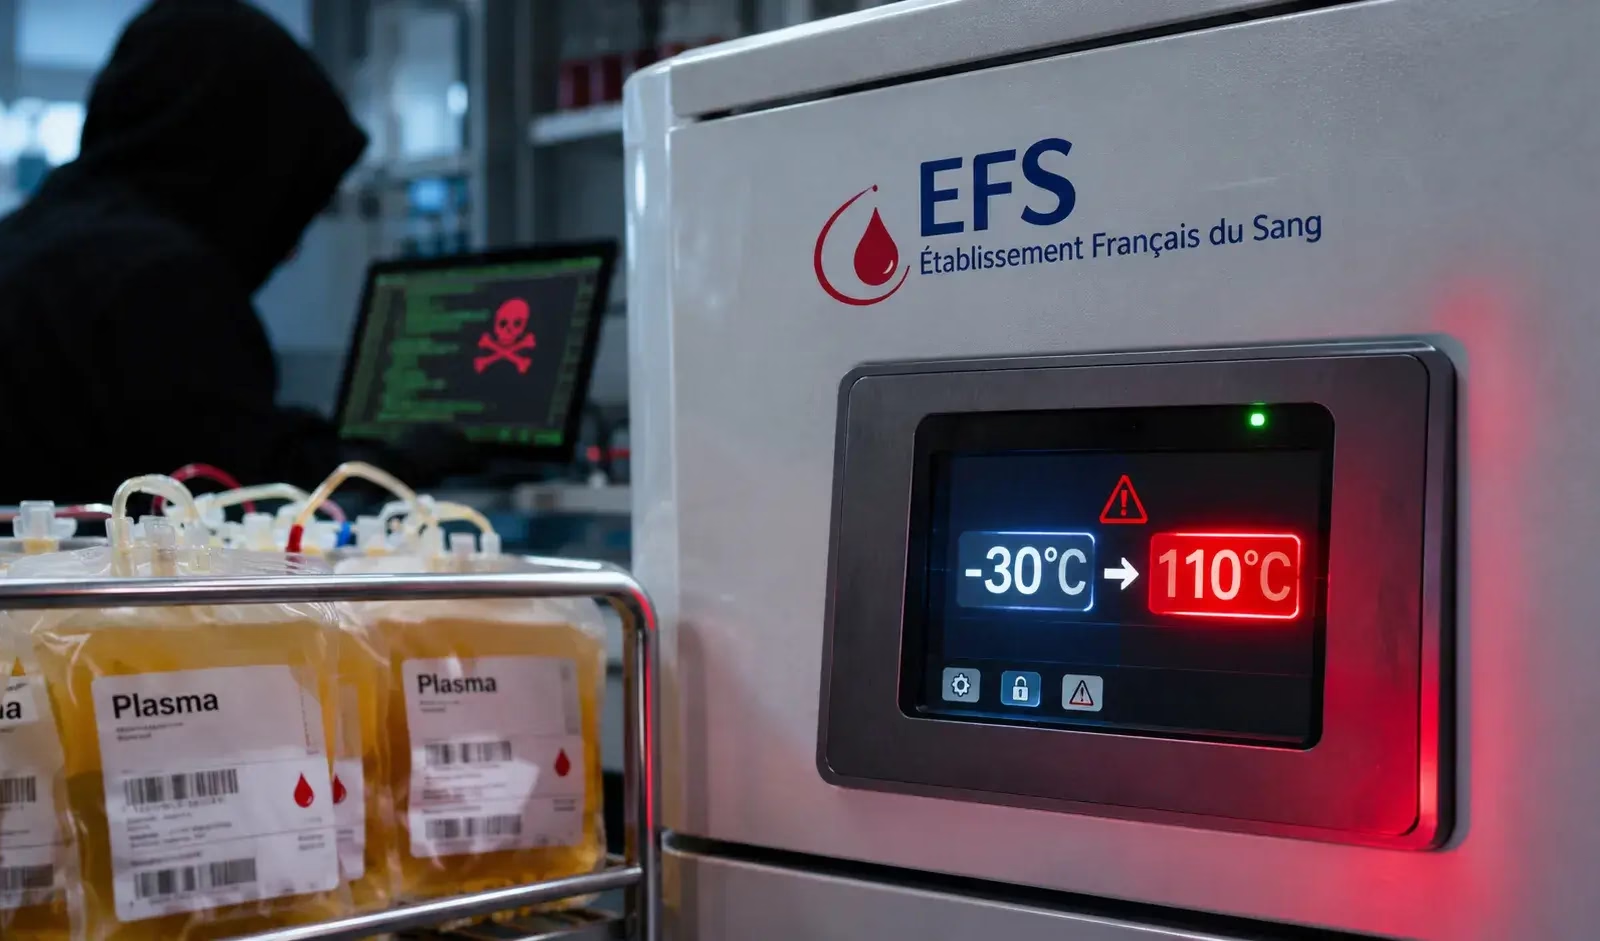
ハッカーがフランスの血液事業機関Établissement Français du Sang(EFS)の委託先であるCoolworldが運用する冷凍・冷蔵設備を標的にしたと報じられています。医療用の血液製剤の安全性が脅かされました。
StudySecurity
この攻撃は2026年11月1日から2日にかけての夜間に検知されました。フリーザーの設定温度が約-30°Cから110°Cに書き換えられたとされています。報道によると、フランス保健省は、技術者が間に合うように対処したため、業務への大きな支障は避けられたと説明しています。
被害の中心はブルゴーニュ=フランシュ=コンテ地域の施設です。Le Canard enchaînéは11月3日にこの攻撃を報じました。待機中の技術者が異常な温度上昇に気づいたことが発端でした。
EFSは当初、影響を受けたのは輸血のモニタリングに使う献血者の検体だと説明していました。しかしその後、患者への輸血に用いる冷凍血漿も対象に含まれていたと訂正しています。
フランスの血液事業を狙った攻撃
技術的に重要なのは「設定値」の位置づけです。設定値とは、コントローラーに指示した目標温度にすぎず、フリーザー内部の実際の状態を示す証拠ではありません。
110°Cという不正な設定があったからといって、保管庫や血漿バッグが実際にその温度に達したとは断定できません。製品の実際の温度も、高温にさらされた時間も、公表されていません。
調査当局は、最初の侵入経路、悪用された脆弱性、コントローラーの機種、攻撃者のいずれも公表していません。冷却設備のパラメーターを遠隔操作されたという報道内容とは整合しますが、特定のエクスプロイトによるものと結論づけるのは時期尚早です。今回の情報には、血漿が破壊されたことの確認、汚染された輸血、患者の被害、献血者データの窃取についての言及もありません。
StudySecurity
この事件は、フランスのスーパーマーケットの冷凍・冷蔵システムに対する攻撃に続くものです。その攻撃では、侵入者が自動霜取り機能を悪用して長時間の加熱を引き起こしたと伝えられています。ファイルを暗号化する従来型のランサムウェアを使わなくても、正規の制御機能が物理的な妨害の手段になり得ることを示す事例です。ただし、Coolworldへの侵入との技術的な関連は確認されていません。
欧州の冷凍設備に対する妨害行為をまとめたレポートは、ベルギー、ルクセンブルク、スウェーデン、アイルランド、エストニア、オランダでも同様の事件があったと説明しています。このレポートは、DanfossのAK-SMおよびAK-SCコントローラー、Copeland・DixellのXWEBシステムについてANSSIが出した警告も引用しています。ただし、これらの製品群が影響を受けたEFSの施設で使われていたことを示す証拠は、現時点で見つかっていません。
より大きな懸念は、サプライヤーのアクセス権と物理インフラが交わる点にあります。冷凍設備の保守業者にはメンテナンス用の接続が必要です。そのアクセスが侵害されると、攻撃者が医療機関の主要ネットワークに直接侵入しなくても、医療用保管の工程が危険にさらされかねません。そのため、機器の完全性、独立した温度監視、インシデントのエスカレーションが運用上の優先課題になります。
関連する制御システム(OT)の接続に関するガイダンスは、公開されるインターフェースを絞り込み、管理用の接続を適切に制御するよう求めています。インターネットに公開された産業用システムやビル管理システムの調査でも、遠隔から到達できる冷却制御のリスクが指摘されています。
医療機関にとっての防御の目標は、パラメーターの不正変更を防ぐことです。あわせて、保管中の製品が使用不能になる前に、危険な逸脱をアラームと対応手順で検知できる体制を整える必要があります。コントローラーが侵害され、コールドチェーンの途絶が疑われる場合は、製品の状態を独立した手段で確認することが不可欠です。
SOCにアラートのコンテキストを提供し、インシデントを素早く止めましょう。1万6,000のSOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/hackers-target-french-blood-service/