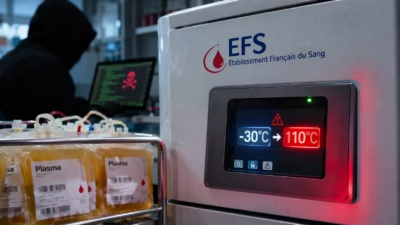
ハッカーが、フランス血液機構(Établissement français du sang、EFS)の取引先であるCoolworldが運用する冷凍設備を操作したと報じられています。2026年11月1日から2日にかけて、−30°C前後の保管設定を110°Cの設定値に書き換えようとしたとされています。
Cyberattaqueの報道はLe Canard enchaînéを引用し、ブルゴーニュ=フランシュ=コンテ地域の施設も被害を受けた中に含まれていたと伝えています。フランス保健省は、技術者が異常を検知したため、運用上の影響は出なかったと説明しました。
今回の事案で標的になったのは血液製剤の保存を支える設備です。EFSの情報システムへの侵入が確認されたわけではありません。Coolworldは冷蔵コンテナや温度管理された保管設備を提供し、保守サービスも手がけています。
報じられた設備の操作は、物理的なプロセスを制御する接続機器を対象とした制御技術(OT)のセキュリティに関わる問題です。待機中の技術者が夜間に異常な温度上昇に気づき、対処に踏み切れました。
当局は、影響を受けた設備の数や障害が続いた時間、保管中の製品内部で記録された温度を明らかにしていません。
110°Cという数値は、コントローラーに出されたとされる指示を指すものです。冷凍庫内部や血漿そのものの温度を確認した実測値ではありません。設定値、設備のセンサーの読み取り値、血液製剤内部の温度は、それぞれ別の測定値です。
設備が要求どおりの温度まで実際に上昇し得たのかも、公表された情報からは分かっていません。調査当局は、最初の侵入経路、認証の仕組み、コントローラーの機種、ファームウェアのバージョン、使われたコマンドを公表していません。
EFSは当初、輸血関連の健康監視用に保管していた献血者の検体が対象だと説明しました。その後、患者への輸血を目的とした冷凍血漿も対象だったと訂正しています。報告書によると、新鮮凍結血漿は−25°C以下での保管が必要です。
そのため、コールドチェーンの途絶が長引けば、製品が基準を満たさなくなる可能性があります。ただ、入手できる報道の範囲では、血漿の廃棄、汚染された輸血、患者への被害、献血者情報の窃取のいずれも、公には確認されていません。
この事案の前には、10月12日にフランス国内の数百のスーパーマーケットで冷蔵設備への妨害行為がありました。11月2日には、欧州6カ国で追加の事案も報告されています。
これらの攻撃では、強制的な霜取り運転や高温の指示など、冷蔵設備のパラメーターが改ざんされました。ただし、物理的な影響が似ているからといって、攻撃者が同一である、攻撃手法が同じである、あるいは共通のコントローラー基盤が使われたとは言い切れません。
CoolworldでのインシデントとこれらのOperationを結びつける技術的な証拠は、公開されていません。報じられたところでは、ANSSI(フランス国家情報システムセキュリティ庁)が10月12日に出した注意喚起CERTFR-2026-ALE-012は、Danfoss製のAK-SMおよびAK-SCコントローラー、Copeland製およびDixell製のXWEBシステムが関わる侵害を扱っていました。
これらは、管理操作が物理的な運用に影響し得る産業用制御システムの例です。ただし、EFSの事案でこれらの製品群が使われたと公式に確認されたわけではありません。メーカーを特定して原因を断定するのは時期尚早です。
ANSSIは、外部から到達できる管理インターフェースを撤廃し、保守作業は保護された接続に限定するよう推奨しました。インターネットに公開されたコントローラーに関する同様のガイダンスでも、保護されたリモートアクセスが重視されています。
攻撃者がどのようにCoolworldの設備に到達したのか、どの設定が変更されたのか、独立した監視がインシデント中に実際にどの温度を記録したのか。これらの疑問は、いまだ解明されていません。
脅威調査の効率化と手作業の削減のため、1万6,000以上のSOCチームがANY.RUNを活用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/hackers-target-frances-blood-plasma-freezers/