Googleは11月3日、Windows、Mac、Linux向けのChrome 157をStableチャンネルでリリースしました。アップデートは今後数日から数週間かけて順次展開されます。
大半のユーザーはChromeのStableチャンネルを利用しています。デスクトップ版のアップデートにより、ChromeのバージョンはWindowsとMacが157.0.8103.38/.39、Linuxが157.0.8103.38になります。今回のアップデートには213件のセキュリティ修正が含まれており、そのうち7件はGoogleが「Critical(重大)」と評価した脆弱性です。
Android版Chromeも157.0.8103.38に更新されました。Google Playでは今後数日のうちに利用可能になる見込みです。
Chromeの更新方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザを一度も閉じない場合や、拡張機能が更新を妨げるなどの問題が起きた場合は、更新が遅れることがあります。
展開を待たずに更新したい場合は、手動で行えます。Chromeの設定またはヘルプメニューから「Google Chromeについて」を開くと、Chromeが更新を確認します。更新がある場合は、「再起動」をクリックして適用してください。
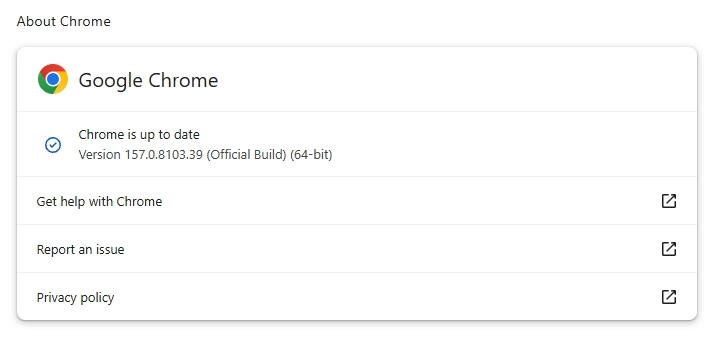
バージョン番号の仕組みの解説と詳しい手順は、こちらのガイドをご覧ください。How to update Chrome on every operating system
技術的な詳細
今回の修正のうち、いくつかは詳しく見ておく価値があります。
Googleは、今回のアップデートに含まれる7件の脆弱性を「Critical」と評価しています。そのうちの1件は、ANGLEのメモリ破損の脆弱性で、Android版Chromeにも影響します。リモートの攻撃者が、細工したHTMLページを通じてサンドボックスの外でコードを実行できる可能性があります。
いつでもどこでも、モバイルを守る
CVE-2026-121229: ANGLEにおけるメモリ破損。リモートの攻撃者が、細工したHTMLページを通じてサンドボックスの外で任意のコードを実行できる可能性があります。
ANGLEは、Chromeのグラフィックス変換レイヤーです。バッファオーバーフローは、プログラムがメモリ領域の容量を超えるデータを書き込み、隣接するメモリ上のデータを上書きしてしまうときに発生します。攻撃者はこれを悪用して、脆弱なプロセスに悪意あるコードを実行させることができます。
ブラウザのサンドボックスの外でリモートコード実行を可能にするChromeの脆弱性は、攻撃者にとって特に価値があります。悪意あるサイトや改ざんされたサイトを訪れただけで、基盤となるOS上で直接コードを実行させられる可能性があり、多くの場合、追加の攻撃手順も必要ないためです。
CVE-2026-121035: Prerenderにおけるuse-after-free(解放後使用)。
ChromeのPrerenderコンポーネントは、ユーザーがページに移動する前にバックグラウンドでページを読み込んで準備しておくことで、ページの表示を高速化します。そのページを実際に開くと、ゼロから読み込む代わりに、準備済みのページをほぼ瞬時に表示できます。
この処理は単なるコンテンツのダウンロードにとどまりません。Chromeはページのレンダリングを開始し、JavaScriptの実行も行います。
use-after-free脆弱性は、プログラムが解放済みのメモリ領域にアクセスしようとするときに発生します。クラッシュを引き起こすほか、場合によっては攻撃者が独自のコードを実行できるようになります。
CVE-2026-121156: Dawnにおけるバッファオーバーフロー。
DawnはChromeでWebGPUを動かす仕組みで、Webサイトがデバイスのグラフィックスプロセッサをレンダリングや計算処理に利用できるようにします。WebGPUの命令を検証し、デバイスの基盤となるグラフィックスシステムが理解できるコマンドに変換します。
バッファオーバーフローは、プログラムがメモリ領域の容量を超えるデータを書き込むときに発生します。クラッシュを引き起こすほか、場合によっては攻撃者がコードを実行できるようになります。
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意あるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →