サイバーリスク定量化(CRQ)は、セキュリティ態勢を「年間予想損失額」という金額に置き換え、信頼区間も併せて示す手法です。その信頼性は、置かれた前提条件がどれだけ妥当かにかかっています。
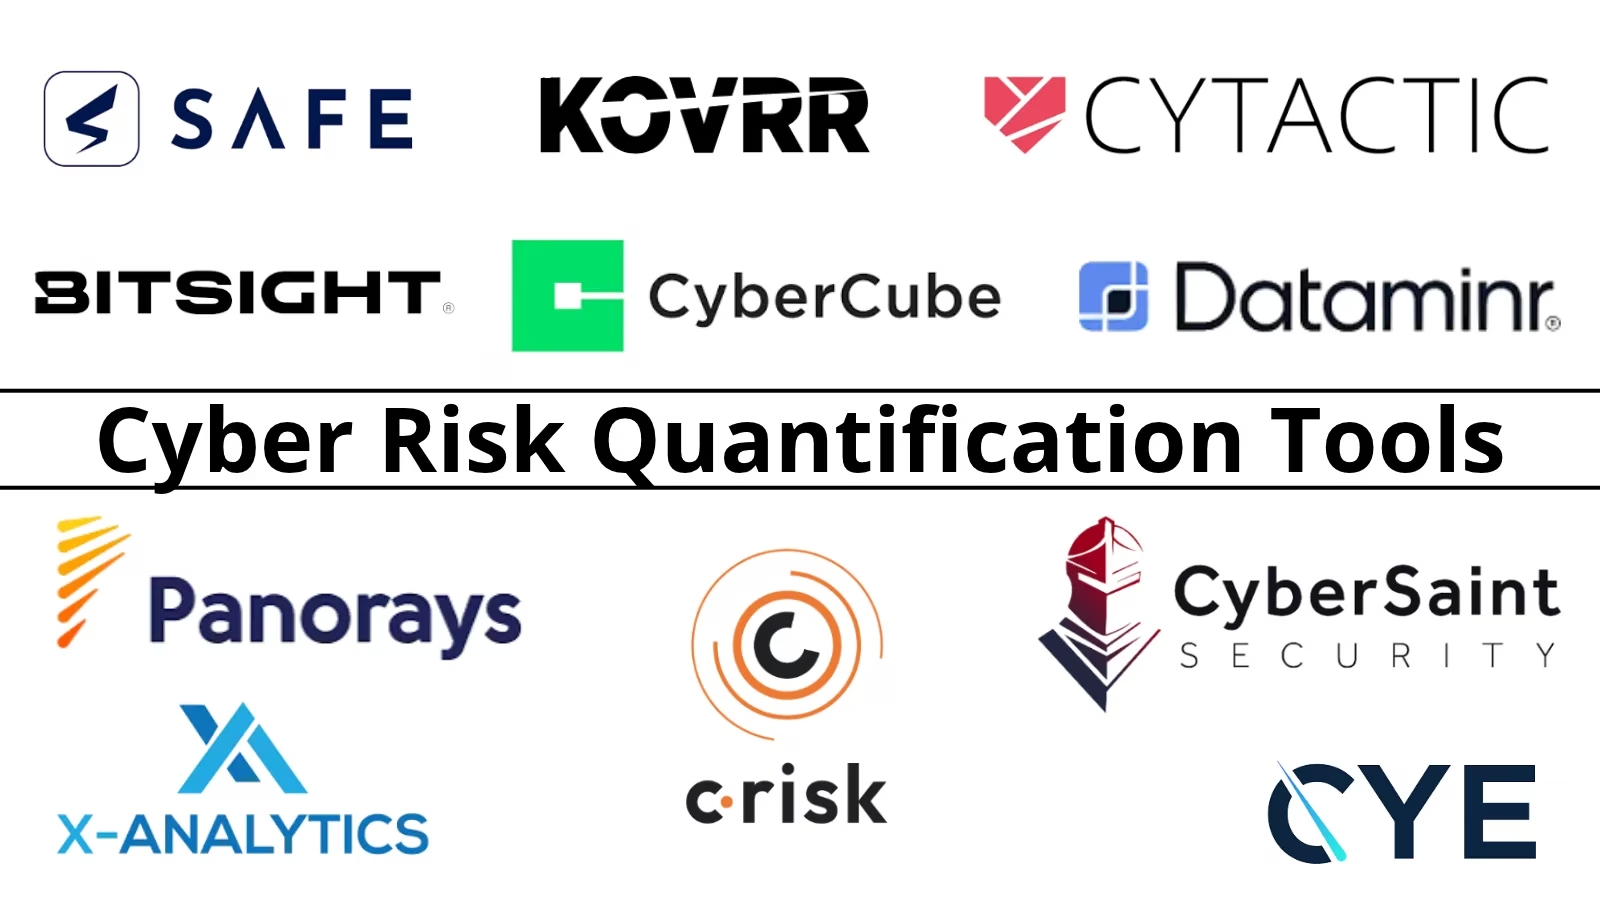
本ガイドでは、11の選択肢を3つの観点で評価しました。1つ目はモデルの誠実さで、質問を受けたときにシナリオを要素分解して説明できるかどうかを見ます。2つ目はデータの裏付けで、リアルタイムのシグナルを使うのか、年1回のアンケートに頼るのかを比べます。3つ目は意思決定への適合性で、取締役会での舵取りから保険の補償限度額の設定までを対象にしています。
CRQは、GRCレジスターやセキュリティレーティングのフィードがすでに把握している情報を取り込んで使います。以下のツールは、その上に何を付加するかが異なります。
Cyber security news
評価方法
調査に基づき、5つの基準で評価しました。モデルの厳密さと分解可能性(FAIRへの準拠、または同等に根拠を示せる手法)、データの裏付け、意思決定向け出力の品質(取締役会、保険、重要性判断)、シナリオの幅広さ、価格の手頃さです。有料掲載は一切ありません。
1. Safe Security(RiskLens)— 正統派手法とテレメトリの融合
RiskLensの買収により、SAFEは標準的なFAIR手法を手に入れました。同社のエンジンは、年1回のアンケートではなく、リアルタイムのコントロールシグナルに基づいて損失確率を算出します。態勢が変われば金額も更新され、そのモデルは申告書類の場でも説明できます。
主な機能:FAIRの正統な実装、テレメトリによる裏付け、重要性判断に使える水準の出力。
価格体系:プラットフォームのサブスクリプション。
総評:手法とリアルタイムデータを1か所で両立しています。
2. BitSight — 実証データに根ざした定量化
10年にわたって外部から観測した セキュリティシグナルを、実際のインシデント履歴と突き合わせて相関分析しています。BitSightの定量化モジュールは、多くのモデルがうらやむ実証的な土台を持っています。外部視点が最も適切なポートフォリオ、ベンダー、保険の観点で特に力を発揮します。
Cyber security news
主な機能:損失との相関データセット、ポートフォリオ/TPRMの視点、保険会社に通用する指標。
価格体系:レーティングプラットフォームに追加するモジュール。
総評:最大規模の観測データセットに裏打ちされた定量化です。
3. Kovrr — 保険数理のエンジン
Kovrrは、巨大災害(カタストロフ)モデリングの手法を企業のサイバーリスクに応用しています。保険会社水準のインシデント・エクスポージャーデータに基づく頻度/損害規模モデルを、オンデマンドの定量化として提供します。開示判断に使う重要性評価も含まれます。
主な機能:カタストロフモデルの厳密さ、保険会社のデータセット、重要性判断向けの出力。
価格体系:プラットフォームのサブスクリプション。
総評:再保険の数理を、企業向けにパッケージ化しています。
4. C-Risk — FAIRサービスの専門家
C-Riskは、定量化を専門知識として提供します。FAIRの訓練を受けたアナリストがシナリオプログラムを運用し、多くの場合は顧客が使っているツールの上で作業します。欧州に拠点を持ち、サービス主体の料金体系です。プラットフォームの導入前、あるいは導入せずに、まず手法を身につけたいチームに向いたコンサルティング型の選択肢です。
主な機能:FAIRサービスの深い知見、シナリオプログラムの設計、EUでの拠点。
価格体系:サービスとサブスクリプションの併用。
総評:定量分析の担い手を借り、手法は自社に残せます。
5. CyberSaint — コンプライアンスデータを活用する定量化
CyberStrongは、NIST CSFなどのコントロール評価をFAIRベースの損失モデルに取り込みます。監査対応に使う態勢データがそのままリスクの金額換算にも使えるため、フレームワーク重視のプログラムにとって、CRQにつきものの二重入力の手間がなくなります。
主な機能:コンプライアンスデータの再利用、フレームワークの自動化、導入しやすい入口。
価格体系:プラットフォームのサブスクリプション。
総評:コンプライアンス態勢を、ドル建てで示せます。
6. Cytactic — 危機対応力の定量化(守備範囲の確認)
Cytacticは、サイバー危機管理の対応力、シミュレーション、対応のオーケストレーションを中心に据え、影響額の定量化でそれを補強しています。導入目的は、数値を伴う危機対応プログラムの成熟度向上であり、中核となるCRQモデリングエンジンとして選ぶものではありません。
主な機能:危機対応力のオーケストレーション、シミュレーション、影響額の提示。
価格体系:プラットフォームのサブスクリプション。
総評:損失額を示せる危機管理という、隣接領域のツールです。
7. CyberCube — サイバー保険ポートフォリオのモデリング
CyberCubeは、データ駆動型のサイバーカタストロフモデリングを用い、組織や保険ポートフォリオ全体でサイバーインシデントによる潜在的な財務損失を定量化します。
この分析により、保険会社、再保険会社、リスク専門家は、リスクの集積を把握し、潜在損失を見積もって、引き受けやポートフォリオに関する判断をより的確に下せます。
主な機能:サイバーカタストロフモデリング、ポートフォリオのリスク分析、シナリオベースの損失見積もり、保険・再保険の意思決定支援。
価格体系:エンタープライズ向けサブスクリプション/見積もり制。
総評:保険・再保険市場向けに作られたサイバーリスク定量化です。
8. Panorays — ベンダーリスクの定量化(守備範囲の確認)
Panoraysは、自社が評価する領域で定量化を行います。サードパーティリスクにおけるベンダーの侵害可能性と事業への影響を、レーティングとアンケートのエンジンに組み合わせています。位置づけは、ベンダーリスク管理プログラムに数値を提供するTPRM領域の定量化であり、全社規模のCRQではありません。
主な機能:ベンダーリスクの金額換算、レーティングとの統合、TPRMワークフロー。
価格体系:ベンダー数に応じた段階制。
総評:適用範囲を正直に絞った、サプライヤーリスクの定量化です。
9. ThreatConnect — 脅威インテリジェンスで重み付けする定量化
ThreatConnect RQは、確率の側をリアルタイムの脅威インテリジェンスで裏付けます。自社の業種を狙うのはどの攻撃者か、どのような手口で、どれほどの頻度で観測されているかを踏まえ、静的な業界テーブルではなく攻撃者の行動に基づいてシナリオに重みを付けます。TIP(脅威インテリジェンスプラットフォーム)環境の中で最も力を発揮します。
主な機能:インテリジェンスで重み付けした発生確率、業種の実態に即した評価、TIPとの統合。
価格体系:RQモジュール。
総評:誰があなたを狙っているかを反映した確率です。
10. X-Analytics — 取締役会向けに簡潔化
X-Analyticsは、条件ベースの経済モデルにより、エクスポージャー、カテゴリ別の影響額、改善によるROIを出力します。取締役会が一度の会議で理解できる内容で、アドバイザリーや保険のチャネルを通じて広く流通しています。
調整できるパラメータはFAIR系の製品より意図的に少なくしてあります。アナリストの分析より先に答えが欲しい場合の選択肢です。
主な機能:意思決定の速さにつながるシンプルさ、取締役会向けの見栄え、チャネルの広さ。
価格体系:サブスクリプション/アドバイザリーチャネル経由。
総評:講義抜きで数字だけを得られます。
11. CYE — 財務エクスポージャーと是正策の最適化
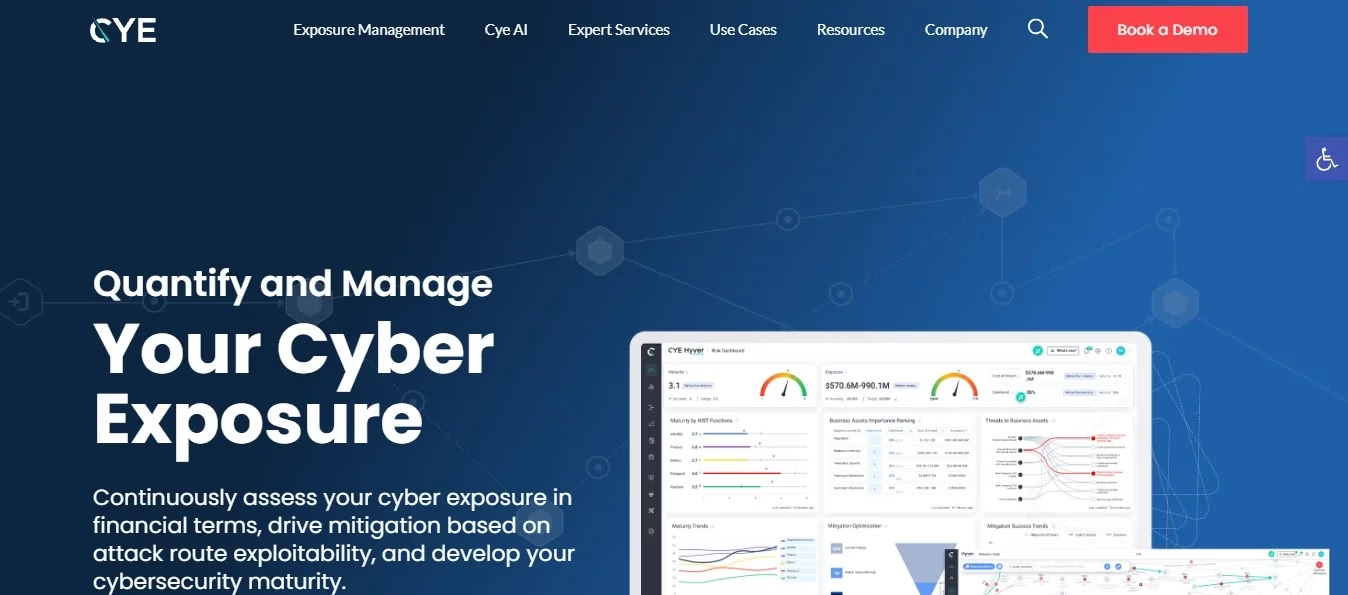
CYEは、組織のセキュリティ上のエクスポージャーを、潜在的な財務影響に結び付けます。プラットフォームは脆弱性、攻撃経路、事業上重要な資産を分析し、攻撃者が最大の被害を与えうる箇所を特定したうえで、是正によって得られる価値を定量化します。
主な機能:攻撃経路の分析、サイバーリスクの定量化、財務エクスポージャーのモデリング、是正の優先順位付けとROI。
価格体系:エンタープライズ向けサブスクリプション/見積もり制。
総評:資産レベルのサイバーリスクを、財務影響と実行可能な是正の優先順位に変換します。
総合比較表
| ツール | モデルの基盤 | データの裏付け | 主な意思決定の視点 | 継続的な更新 | 価格モデル |
| Safe Security | FAIR(正統) | リアルタイムのテレメトリ | 取締役会/重要性判断 |  |
サブスクリプション |
| BitSight | 実証的な相関分析 | 外部レーティング | ポートフォリオ/保険 | |
モジュール |
| Kovrr | カタストロフモデリング | 保険会社のデータセット | 重要性判断/補償限度額 | オンデマンド | サブスクリプション |
| C-Risk | FAIRサービス | ワークショップ+データ | プログラム構築 | 定期 | サービス |
| CyberSaint | FAIRベース | コンプライアンス態勢 | フレームワーク+金額換算 | |
サブスクリプション |
| Cytactic | 影響額の提示 | シナリオ | 危機対応力 | 定期 | サブスクリプション |
| CyberCube | サイバーカタストロフモデリング | セキュリティデータ+過去の損失データセット | 保険ポートフォリオ/再保険 | シナリオベース | エンタープライズ向け見積もり |
| Panorays | ベンダーリスクモデル | レーティング+アンケート | TPRM | |
ベンダー単位 |
| ThreatConnect | シナリオ+インテリジェンス | 脅威インテリジェンス | 業種の実態への即応 | |
モジュール |
| X-Analytics | 条件ベース | アセスメント | 取締役会向けの簡潔さ | 定期 | サブスクリプション |
| CYE | 攻撃経路+確率的リスクモデリング | 資産インベントリ+脆弱性+攻撃経路 | 財務エクスポージャー/是正ROI | 動的 | エンタープライズ向け見積もり |
機能対応表(Yes/No)
| ツール | 手法は公開・分解可能か | リアルタイムのテレメトリによる裏付けはあるか | 保険の補償ギャップ分析はできるか | 重要性判断向けの出力はあるか | 施策ごとの是正ROIを示せるか |
| Safe Security | (FAIR) |
|
|
|
|
| BitSight |  |
(外部) |
|
|
|
| Kovrr | (カタストロフモデル) |
|
|
|
|
| C-Risk | (FAIR) |
|
|
|
|
| CyberSaint | (FAIRベース) |
|
|
|
|
| Cytactic | (隣接領域) |
 |
|
|
|
| CyberCube | |
|
|
|
|
| Panorays | (ベンダー領域) |
(ベンダー) |
|
|
|
| ThreatConnect | |
(インテリジェンス) |
|
|
|
| X-Analytics | (独自方式) |
|
|
|
|
| CYE | |
|
|
|
(中核) |
購入チェックリスト
まずはピアレビューのつもりで臨みましょう。各ベンダーに、1つのシナリオをエンドツーエンドで分解してもらいます。頻度の事前分布の出典、自社のコントロールが損害規模の曲線をどう動かすか、誠実な信頼区間を示してもらい、「独自モデルなので」と分解せずに答えるベンダーは候補から外します。
次に、自社のインシデント履歴でバックテストを行います。実際に起きた2件について、モデルの予測損失と実損失を比較してください。精度を飾り立てるよりも、較正(キャリブレーション)が重要だからです。
データの裏付けは、意思決定の頻度に応じて重み付けします。年1回の保険判断であれば、アンケート方式でも許容できます(Axio/Kovrr/X-Analyticsの領域)。四半期ごとの舵取りには、リアルタイムのシグナルが必要です(Safe/Balbix/BitSight)。
守備範囲が限られるツールは、そのとおりに位置づけます(Panoraysはベンダー領域、Cytacticは危機対応領域)。出力は意思決定が行われる場所につなぎ、数字は1つに絞って一貫して公表します。その数字とは、信頼区間付きの年間予想損失額です。6四半期にわたって追跡して初めて、1回きりのデモではなく、トレンドとして統制に役立ちます。
BASプログラムで検証済みのコントロールデータがあれば、上記のどのモデルも、より早く精度を高められます。
よくある質問
2026年に最適なサイバーリスク定量化ツールは?
FAIRとテレメトリを組み合わせるならSafe Security(RiskLens)、実証データによる裏付けならBitSight、保険数理の厳密さならKovrr、資産レベルのROIならBalbix、保険との整合性ならAxioが挙げられます。このほか、C-Risk、CyberSaint、ThreatConnect、X-Analytics、守備範囲の限られたPanoraysとCytacticは、意思決定の目的に合わせて選びます。
FAIRとは何か、なぜ推奨されるのか?
FAIR(Factor Analysis of Information Risk)は、サイバー損失を測定可能な要素に分解するオープンな標準です。FAIRに沿ったモデルは、取締役会や規制当局から疑問を投げかけられても、中身を検証でき、他の環境にも移して使えます。
アンケートとテレメトリ、どちらで裏付けるべきか?
年1回の意思決定であれば、アセスメントでも許容できます。予算や是正の舵取りを継続的に行うなら、モデルを更新し続けるリアルタイムのコントロールシグナルが必要です。
CRQモデルはどう検証すればよいか?
自社のインシデントでバックテストを行い、シナリオごとに前提条件の分解を求めます。さらに、信頼区間を時間をかけて実際の損失と比較します。
CRQはSECの重要性判断の要件を満たせるか?
現在では、重要性判断向けの出力を提供するプラットフォームが複数あります。ただし、頼る前に、手法の文書が法務担当者のレビューに耐えられるかを確認してください。規制遵守と監査対応については、SOC-as-a-Serviceの購入ガイドもご覧ください。
まとめ
反対尋問に耐えうる金額を示すこと。それがこのカテゴリーのすべてです。ライブシグナルで正統派手法を守るSafe Security、10年の実績で見守るBitSight、保険数理の堅牢さを持つKovrr、あらゆる資産に値付けするBalbix、タワー全体にストレステストをかけるAxioがあり、サービス型や守備範囲の限られたツールは用途に応じて選べます。
事前分布を分解し、モデルをバックテストし、1つの数字を6四半期追跡してください。縮んでいく信頼区間が、プログラムの成果を証明します。そのうえで、出力を監査および取締役会のワークフロー、つまり資金が実際に動く場所へ持ち込みましょう。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立した、調査に基づく購入ガイドです。有料掲載はありません。
翻訳元: https://gbhackers.com/crq-tools-buyers-guide/