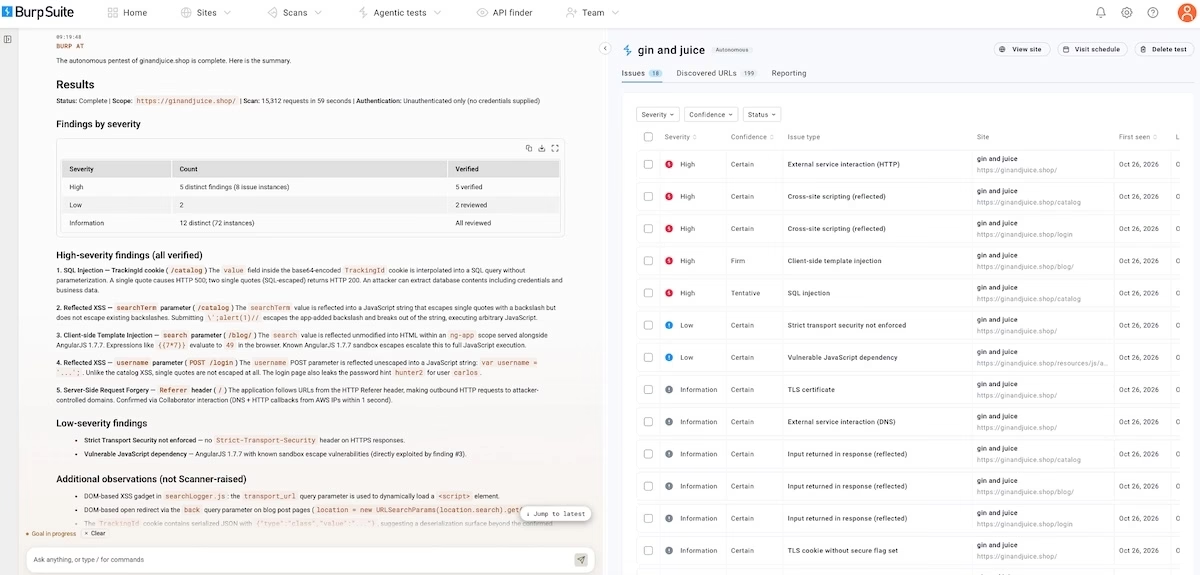
PortSwiggerは、企業向けの「Burp AT」の提供開始を発表しました。Burp ATは、エージェント型のペネトレーションテストソリューションです。セキュリティチームは、重要なアプリケーションをより深く、より頻繁に調査できるようになります。
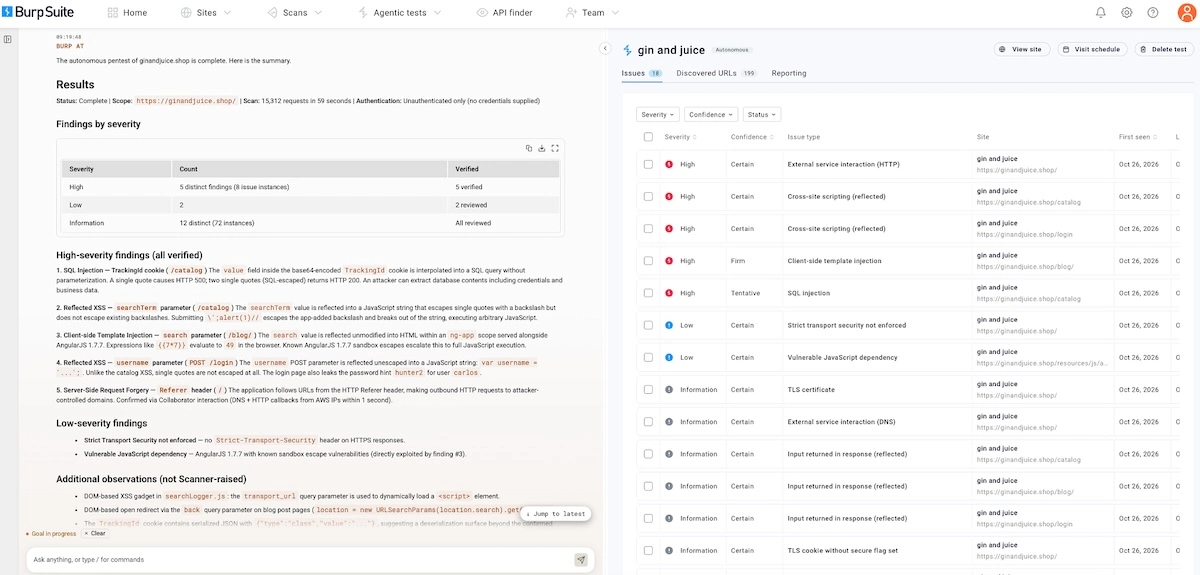
Burp ATは、Burpの専門ツール、PortSwigger Researchと共同開発したペンテスト特化のスキル、そして対象アプリケーションに関する文脈情報を組み合わせています。エージェントはテスト方針を自ら立案し、Burpのウェブセキュリティテストツールを使いこなし、得られた知見に応じて進め方を調整します。
アプリケーションセキュリティ(AppSec)の責任者は、限られた専門人材のなかでテストの優先順位を調整しなければなりません。Burp ATを使えば、後回しになりがちな調査にも着手でき、変更のあったアプリケーションを再検証できます。さらに、より多くの資産に対して、詳細なテストをより頻繁に実施できます。
セキュリティチームは、どこまで権限を委任するかを選択できます。ガイド付きの調査から、定義済みテストの自律実行まで、幅広い段階が用意されています。設定されたスコープと権限を決定論的に強制するのはモデルではなくBurpです。一方、専門家は証拠を精査し、どの脆弱性に対処すべきか、どこでさらなる調査が必要かを判断します。
PortSwiggerのプロダクトマネージャーであるChris Wood氏は、次のように述べています。「ペンテスターは、Burp ATを使えば単一のアプリケーションでエージェント型テストに何ができるかを示してきました。セキュリティチームにとっての課題は、制御を失うことなく、これをアプリケーション資産全体に広げる方法です。Burp ATでは、スコープとセーフガードを事前に設定したうえで、エージェント型テストを大規模に実行できます。しかも、エージェントが何をしているのかをチームがいつでも停止して確認できます。より多くのアプリケーションでこの深さのテストを実現しながら、制御も最初から組み込まれています」
専門ツールと研究に基づく手法によるテスト
Burp ATは、プロのペンテスターが使うBurpのツールと、PortSwigger Researchと共同開発した専用スキルをエージェントに持たせます。これにより、より多くのアプリケーションに専門的な深さのテストを提供できます。
専門ツールは、セキュリティテストに付き物の不正な形式のトラフィックや、通常とは異なる挙動を扱えるよう設計されています。研究に基づくスキルは、有望な手がかりを追跡し、得られた証拠に応じて対応するための体系的な手法をエージェントに与えます。そのため、組織はテストするすべてのアプリケーションで、一貫性があり比較可能な結果を得られます。
PortSwiggerのプロダクトマネージャーであるTom Shelton-Lefley氏は、次のように述べています。
「エージェント型テストで最高の成果を得るには、高性能なモデルを用意するだけでは足りません。適切なツールを与えることが重要です。Burp ATでは、エージェントがBurpの専門ツールを自律的に使えます。その際、当社の研究者が実地で検証したワークフローが指針となります。Burp ATでは、オーケストレーション層がこれらのツールをつなぎ、完結したテストに仕上げます。定義されたペンテスト手法に従うことで、エージェントはテスト間でも一貫性を保てます。エージェントが推論を担い、Burpが精度を担います。これこそが、自律型テストがチームの求める深さを実現する仕組みです」
組織の条件に沿った自律性
組織は、テストをどこまで自動化し、どこでチームが密接に関与するかを選べます。ユーザーがガイドする形から、定義済みテストの自律実行まで、段階はさまざまです。アプリケーションやタスク、組織のリスク許容度に応じて、委任する権限を増減できます。必要な場面では、いつでもチームが介入できます。
どの自律レベルを選んでも、設定されたスコープと権限を強制するのはモデルではなくBurpです。つまり、ツール層が許可していない操作をエージェントが実行することはできません。実行の委任範囲が広がっても、テストの境界は維持されます。チームはテストの活動状況と、検出結果の裏付けとなる証拠を確認できます。これにより、結果を評価しリスクを判断するための監督体制を保てます。
翻訳元: https://www.helpnetsecurity.com/2026/11/05/portswigger-burp-at-enterprises/