開発者、自動化ツール、AIコーディングエージェントは、付与された作業の期間を超えて続く権限を保持しています。BlueFlag Securityの報告書『The State of Developer Risk 2026』によると、アクセスレビューを実施しない場合、作業の終了後も社内のコードをコピーしたり変更したりできるアカウントが残る恐れがあります。
開発用アカウントとツールがセキュリティ上の死角に
ソフトウェア開発は、コードリポジトリ、レビューシステム、ビルドパイプライン、連携アプリケーションにまたがります。開発者、契約者、サービスアカウント、ボット、AIコーディングエージェントは、継続的な監視が必要な権限を持ってこれらのシステムを利用しています。
開発者がプロジェクトに参加したり、チームを異動したり、管理業務を担当したりするたびに、アクセス権は積み重なっていきます。契約や任務のために付与された権限が、作業の終了後も残ることがあります。
開発者1人あたりの平均で、付与された権限の61%が未使用でした。未使用の権限が最も多い開発者のうち88%は、本番サービス、決済システム、規制対象のワークロードを支えるものを含め、組織が事業上重要と分類したリポジトリにアクセスできました。
5組織のうち4組織に、90日以上活動していないにもかかわらず管理者権限を保持したままの開発者IDがありました。こうしたアカウントの認証情報が侵害されると、攻撃者にリポジトリとその設定へのアクセスを許す恐れがあります。
人間以外のIDは開発者の8倍
サービスアカウント、ボット、連携アプリケーション、アクセストークンによって、ツールはコードの取得、ビルドの実行、ソフトウェアのデプロイを行えます。統合したデータセット全体では、リポジトリにアクセスできる人間以外のIDの数は、アクセスできる人間の開発者の8倍に上りました。この計算にはアクセストークンもIDとして含まれています。
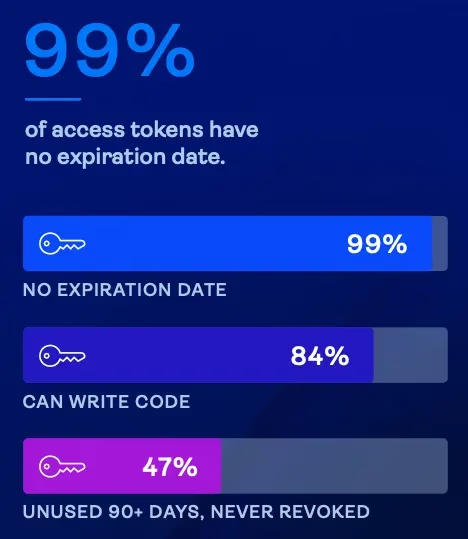
出典:BlueFlag Security
調査対象となったリポジトリアクセストークンのうち、99%に有効期限がなく、84%はコードの変更を許可し、47%は90日以上使われていないのに失効されていませんでした。こうした認証情報は、プロジェクトや連携の終了後も使える状態のままになる恐れがあります。
人間以外のIDが保持する未使用の権限は、事業上重要なリポジトリにも及んでおり、認証情報が盗まれた場合の影響が拡大しかねません。
監督なしでアクセス権を得るAIコーディングエージェント
一般的な組織では約7種類のAIコーディングツールが使われており、30種類を超える組織もありました。調査対象の組織の83%で、未承認のエージェントが存在しました。承認済みツールの一覧を持たない組織がほとんどでした。
コーディングアシスタントは開発者のIDで動作し、その権限を引き継ぎます。自律型エージェントは独立したIDとして動作し、人間が個々の操作を承認しなくても、コードの作成、レビュー、マージを行えます。
アシスタントは、サービスアカウントのIDで動作することもあります。エージェントが動作していた開発者およびサービスアカウントのIDの68%が管理者権限を持ち、81%は挙動の監視が行われていませんでした。AIが活動している組織の10組織中6組織で、エージェントがすべてのリポジトリをクローンできるトークンを使用していました。
開発者のアカウントを通じて行われた操作は、その人物の名前で記録される場合があります。そのため、コミットタグなどのメタデータがなければ、人間の活動とAIの活動を区別するのは困難です。
同社はブログで、次のように述べています。「これらは環境内で最も強力なIDであり、2つに分類されます。1つは、開発者のIDで動作してそのアクセス権と権限を引き継ぐコーディングアシスタント。もう1つは、独立したIDとして動作し、人間を介さずにコードの作成、レビュー、マージを行える自律型エージェントです」
異常な活動とチェックの回避がリスクを高める
調査対象の組織の半数に、過去の活動と比べてコードのクローンが急増したIDが少なくとも1つありました。28%の組織では、それまでアクセスしたことのない100件以上のリポジトリをクローンしたIDがありました。こうしたパターンは、認証情報の不正使用やコードの窃取がないか調査する理由になりますが、そのいずれかを証明するものではありません。
10件中4件のリポジトリで、メインブランチが保護されていませんでした。5組織のうち4組織では、管理者がコードレビューを迂回していました。チェックに失敗したにもかかわらずコードがマージされた組織は56%、レビュー担当者のコメントが未解決のままマージされた組織は3分の2に上りました。ただし、いずれの調査結果も、それらの変更がデプロイされたことや、セキュリティ上の欠陥を含んでいたことを示すものではありません。
28%の組織で、プライベートリポジトリが公開されました。コード、ドキュメント、保存された認証情報が露出した可能性があります。
翻訳元: https://www.helpnetsecurity.com/2026/11/06/blueflag-ai-agents-access-risks-report/