Oktaの「2026 Customer Identity Trends Report」によると、購入やサービスの予約、個人情報へのアクセスを行うAIエージェントの普及には、顧客によるコントロール、アカウントのセキュリティ、使いやすさが影響しています。
消費者がどこまで任せるかは、エージェントにできることの範囲、ミスをした場合の影響、そして操作を承認したり取り消したりできるかどうかによって変わります。こうしたサービスを導入する企業には、エージェントの検証や権限管理について、新たな要件への対応が求められます。
北米の消費者のうち、AIに最終判断や代理行動、あるいは日常的な作業や重要度の低い判断を任せる準備ができているのは37%にとどまります。ただし、利用者が操作を承認または元に戻せる場合は、ほとんどのユースケースで許容度が50%を超えます。
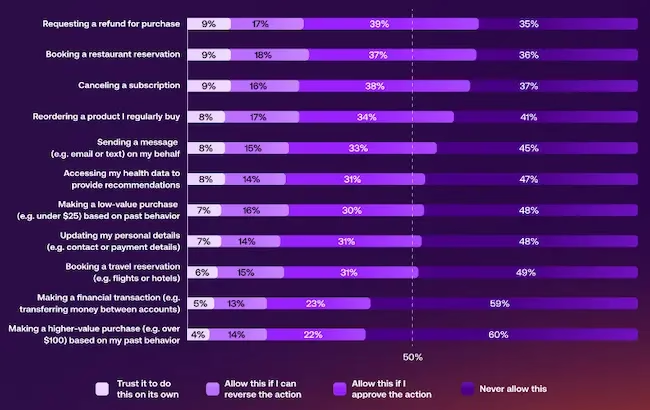
AIツールに次のような行動を代行させることに、どの程度抵抗がありませんか?(出典:Okta)
消費者は委任に限度を設けている
開発のスピードも、消費者の不安を高める一因となっています。世界全体では、アプリやウェブサイトのAI機能の進化が速すぎると感じている消費者が52%に上ります。
委任への抵抗感は、年齢やテクノロジーへの習熟度によって異なります。若い世代や新しい技術をいち早く取り入れる層は、判断を任せることに前向きです。一方、年配の層や技術の導入が遅い層は、より慎重な姿勢を示しています。
企業は、こうした好みに応える必要があります。たとえばアシスタントに航空券の検索を頼む人は、チケットの購入を自分で承認したい、保存済みの支払い情報を使わせるかどうかを自分で決めたい、予約の変更内容を確認したいと考えるかもしれません。
こうした権限を丁寧に説明し、アクセスを取り消す手段を用意することで、顧客はどこまで任せるかを判断しやすくなります。
ID基盤の要件が提供の足かせに
北米の開発者や上級幹部の4分の3以上が、自社でAIエージェントや自律型システムをすでに本番環境で運用している、または構築中だと回答しました。しかし、こうした機能の実現に取り組む組織のうち、想定どおりのペースで進んでいるのは22.1%にすぎません。
回答者は、遅延の理由として、エンジニアリングの人員不足と、エージェントのアクセスに対応できないID基盤を挙げています。
カスタマーIDおよびアクセス管理は、サインインやアカウントへのアクセス、権限を扱います。同地域のエンジニアリングチームは、こうしたシステムの構築、保守、運用に作業時間の約14%を費やしています。回答者の多くは、この作業を継続的なコストと時間の負担だと述べています。
Auth0のCPOであるGareth Davies氏は、「ID基盤が不十分だと、場当たり的な回避策を作ってしまいがちで、機密性の高い顧客データを危険にさらしかねません」と述べています。
アクセス権はタスクに見合った範囲に
注文の配送状況を確認するエージェントに必要なのは、配送情報だけです。住所の変更や追加購入の承認には、別途権限が必要になります。
エージェントに固有のIDを与えれば、企業はこうした境界を適用しやすくなります。認証情報は、タスクの完了後や一定期間で失効させることができ、アクセスも必要な情報と操作に限定できます。
エージェントの行動記録は、エラーや不正アクセスを調査する際に役立ちます。取引で問題が起きた場合、企業はどのエージェントが、どのような権限で、何を行ったのかを突き止める必要があります。
共有アカウントや、ソフトウェアに埋め込まれた認証情報があると、この調査が複雑になりかねません。エージェントが侵害されれば、連携するサービスまで危険にさらされる恐れもあります。
プラットフォームで保守の負担を軽減
世界全体の調査結果を見ると、外部のカスタマーIDプラットフォームのみに依存している組織は、AI機能を本番環境に導入し、予定どおりに展開を進めている傾向が強く見られました。こうした組織は、顧客とのやり取りや収益を守りつつアカウントへのアクセスを簡素化する認証を、より多く活用していると報告しています。
これらの結果は、プラットフォームの選択と展開の進捗との間に関連があることを示すものです。プラットフォームが差を生んだ原因だとまでは言えません。
IDの確認や権限管理を一元化すれば、開発者がアプリケーションごとに繰り返す作業を減らせるため、顧客向け機能の開発に充てる時間が増えます。そうした機能では、承認リクエストを分かりやすくし、追加の本人確認について説明し、問題が起きたときに顧客が主導権を取り戻せるようにすることが求められます。
翻訳元: https://www.helpnetsecurity.com/2026/11/05/okta-ai-customer-experiences-report/