2026年4月、BleepingComputerは、カナダ当局が「SMSブラスター」を運用していた男3人を逮捕したと報じました。SMSブラスターとは、携帯電話基地局になりすまし、付近のスマートフォンにフィッシングのテキストメッセージを送り付ける装置です。
この装置は、監視に使われる偽基地局装置「IMSIキャッチャー」の近縁種です。どちらも、スマートフォンをいちばん強い電波に接続させ、認証が行われる前に情報を共有させる仕組みで動作します。
偽基地局が収集できる主な情報の一つが、SIMに紐づく識別子であるIMSIです。ただし、スマートフォンが外部に漏らす情報はIMSIだけではありません。
スマートフォンは実際にどのような情報を発信しているのか
スマートフォンには複数の無線機能が搭載されており、それぞれ異なる種類の信号に接続し、異なる情報をやり取りしています。
Wi-FiとBluetoothの無線は、ハードウェアアドレスを共有します。最近のスマートフォンでは、追跡を減らすために、このアドレスをランダム化またはローテーションしています。
一方、携帯電話の無線は、通常は変化しない2種類の識別子を明らかにします。SIMカードに紐づくIMSIと、端末に紐づくIMEIです。
IMSIとIMEIの違い
IMSI(International Mobile Subscriber Identity:国際移動体加入者識別番号)は、サービスの契約時に携帯電話事業者が割り当てる固有の番号です。SIMカードに保存されており、ネットワークが利用者を照合し、認証するために使います。IMSIは、ほとんどの場合変わりません。
IMEI(International Mobile Equipment Identity:国際移動体装置識別番号)は、物理的なスマートフォン本体に紐づく固有の番号です。IMSIとは異なり、ネットワークによる認証は行われません。そのため、端末を特定はできても、その正当性を証明するものではありません。
それぞれがどの程度保護されるかは、使用している携帯電話の世代によって異なります。規格を策定しているのは、モバイルネットワークの仕様を定める業界団体の3GPPです。新しい世代ほど識別子の保護は強固ですが、スマートフォンは古い世代にフォールバックすることがあります。偽基地局が付け入るのは、まさにこの点です。
|
ネットワーク |
IMSI |
IMEI |
|
2G/3G |
平文(暗号化なし)で送信 |
平文で送信され、保護された通信路なしでの送信も許容 |
|
4G(LTE) |
スマートフォンが初めて接続する際は平文で送信。その後は、IMSIの露出を減らすため一時的なID(GUTI)に置き換え |
相互認証の後にのみ送信 |
|
5Gスタンドアロン |
暗号化(加入者秘匿識別子:SUCI) |
相互認証の後にのみ送信 |
IMSIが漏えいする経路
-
IMSIキャッチャー/偽基地局:4Gでは、スマートフォンは正体を証明していない基地局に対してIMSIを平文で送信します。IMSIキャッチャーはこの挙動を悪用します。5GのSUCI暗号化はこの穴をふさぐためのものですが、5Gの通信エリアはまだ全域には及んでいません。そのため、IMSIキャッチャーは端末を4G以下にダウングレードさせることができます。
-
ページング攻撃:待機中のスマートフォンは、バッテリーを節約するためにスリープし、「ページング機会」と呼ばれる決まったタイミングだけ起動して、着信、テキストメッセージ、通知を確認します。4Gでは、このタイミングがIMSIから公開されている計算式で算出されます。IMSIが変わらない以上、このタイミングも変わりません(5Gでは、一時的なIDから算出します)。
2019年の論文で、研究者らはこの仕組みを悪用する方法を示しました。
電話番号を知っている攻撃者は、「サイレントコール」(スマートフォンが鳴る前に切れる着信)、テキストメッセージ、アプリ通知を発生させます。そして、近くに置いた無線受信機で、どのタイミングに通信が発生するかを観測します。
平均で約8回試行すると、そのパターンから、対象者がそのエリアにいることを確認できます。偽基地局は不要です。この手法は、検証した米国の全キャリアで有効でした。
このページング攻撃は、より深刻な攻撃への足がかりになります。偽基地局を使うと、攻撃者は電話番号とIMSIを直接結び付けることができます。一部のキャリアでは、スマートフォンの一時的なIDへの通常のページングが失敗すると、ページングメッセージで生のIMSIを一斉送信する方式にフォールバックします。攻撃者はページングのタイミングを把握していれば、このフォールバックを誘発できます。
偽基地局が対象者のページングチャネルを乗っ取ってネットワークからのページングを妨害し、そこにサイレントコールを1回かけます。すると、キャリアがIMSIを電波に乗せて送信し、攻撃者はそれを捕捉します。研究者らは、米国の大手キャリア1社でこの手法を検証しました。
攻撃者がIMSIを入手すると、シグナリング攻撃によって、位置情報を追跡したり、通話やテキストメッセージを傍受したりできるようになります。シグナリング攻撃については、過去の記事で解説しています。
IMEIはどうなのか
IMSIキャッチャーは、スマートフォン版のナンバープレート読み取り機にたとえられます。IMSIはSIMについて回るナンバープレート、IMEIは端末に固有の車台番号(VIN)にあたります。4Gと5Gでは、基本的な偽基地局が得られるのはナンバープレートだけで、車台番号は得られません。スマートフォンがIMEIを送信するのは、ネットワークとの認証を終えた後だからです。
攻撃者は通常、まずスマートフォンを古いネットワークにダウングレードさせるか、SS7やDiameterへの攻撃で事前に入手した認証データを使う必要があります。しかし、こうした攻撃自体がIMSIを起点としています。シグナリングを通じて通話をルーティングしたり位置情報を調べたりする際に使われるのは、IMEIではなくIMSIです。
ただし、携帯電話事業者自体が侵害された場合は、アクセス権を持つ者がIMEIで利用者を追跡できてしまいます。
プライベートな携帯電話サービスで身を守る
Capeは、プライバシーを最優先する米国の携帯電話キャリアです。通話、テキストメッセージ、4G/5Gデータを無制限で提供しており、プライバシーとセキュリティを根幹に据えて一から構築されています。
多くのキャリアは、行き先、通話相手、行動のすべてを記録します。Capeは、サービス提供に必要な最小限の情報しか収集しません。通話とテキストメッセージのメタデータは24時間後に削除し、追跡を防ぐためにネットワークIDをローテーションします。SIMやネットワークを狙った攻撃にも対策を講じています。
プライバシーの保護に、余計な費用はかかるべきではありません。今すぐ乗り換えれば、生涯29ドルの割引が受けられます。
IMSIのローテーションが有効な理由
Capeの識別子ローテーション(Identifier Rotation)は、IMSIを24時間ごと、または任意のタイミングで変更します。顧客間で絶えず割り当てが入れ替わる共有プールから、1週間に7個のIMSIを順に使います。そのため、個々のIMSIには、多くの人々の活動履歴が入り混じって残ることになります。
その効果は次のとおりです。
-
収集されたIMSIが無効になる。シグナリング攻撃は、標的のIMSIを収集することから始まります。一般的なキャリアでは、そのIMSIは何年も使えます。ローテーションされたIMSIは、1日以内に標的を指さなくなります。攻撃者が現在のIMSIをリアルタイムで問い合わせることは依然として可能です。そのため、ローテーションはCapeのシグナリング保護に上乗せする形で提供されています。
-
ページングの指紋が移動する。4Gでは、IMSIが新しくなればページングのタイミングも新しくなります。そのため、攻撃者が築いたパターンは一致しなくなります。
-
IMSIキャッチャーが追跡の糸を見失う。キャッチャーは今日のIMSIを捕捉できますが、昨日のIMSIとは結び付けられません。そのため、利用者の行動履歴を作ることも、以前に入手したIMSIを使って利用者が近くにいることを確認することもできません。CapeにGrapheneOSを組み合わせると、ダウングレードを防ぐLTE専用モードも利用できます。
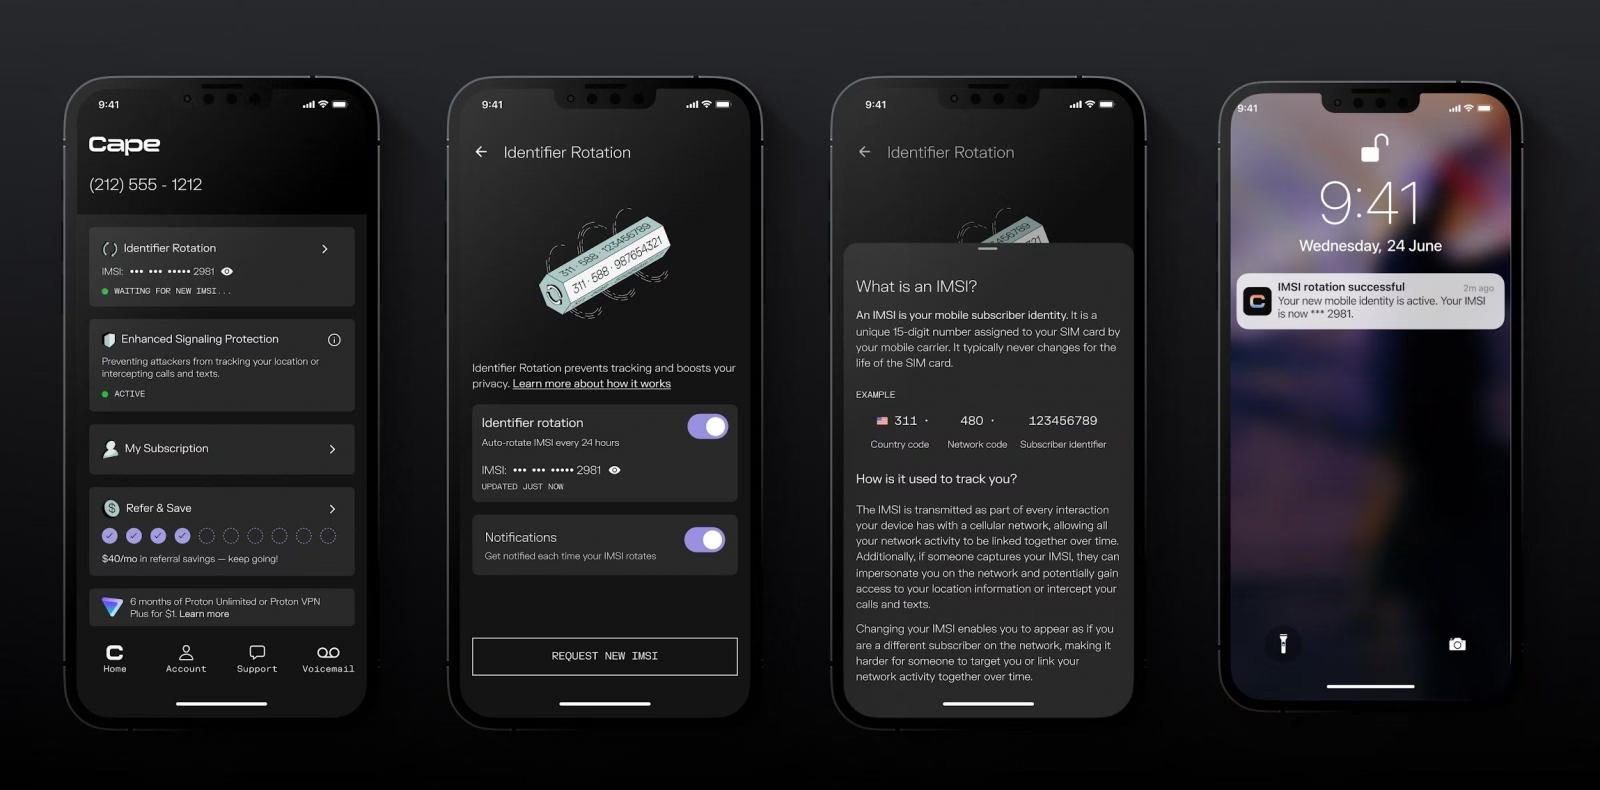
大半の人にとって問題となるのは、不変の識別子を足がかりにした長期的な追跡です。ローテーションは、この追跡を断ち切ります。
識別子をローテーションするキャリアに乗り換えませんか。Capeについて詳しく見る →