ロシアのクラウドサービス事業者Begetは、データ消去型マルウェアによる攻撃を受け、クラウドインフラをゼロから再構築せざるを得なくなったと発表しました。
11月1日の夜、攻撃者は同社のアーキテクチャ全体の管理システムに侵入し、サーバー上のデータを消去するマルウェアを展開しました。
同社はマルウェアの起動直後に攻撃を検知し、悪意ある活動がインフラ全体に広がるのを防ぐため、すべてのサーバーをネットワークから切り離しました。
Begetはロシア有数のWebホスティング、クラウド、ドメイン登録事業者で、オンラインストアやメディア、教育サービスなど20万社以上の顧客を抱えています。
破壊的な攻撃から1週間以上が経過した時点で、Begetは共有ホスティングの60%、同社が管理する専用サーバーの40%が復旧したと説明しています。復旧作業は現在も続いています。
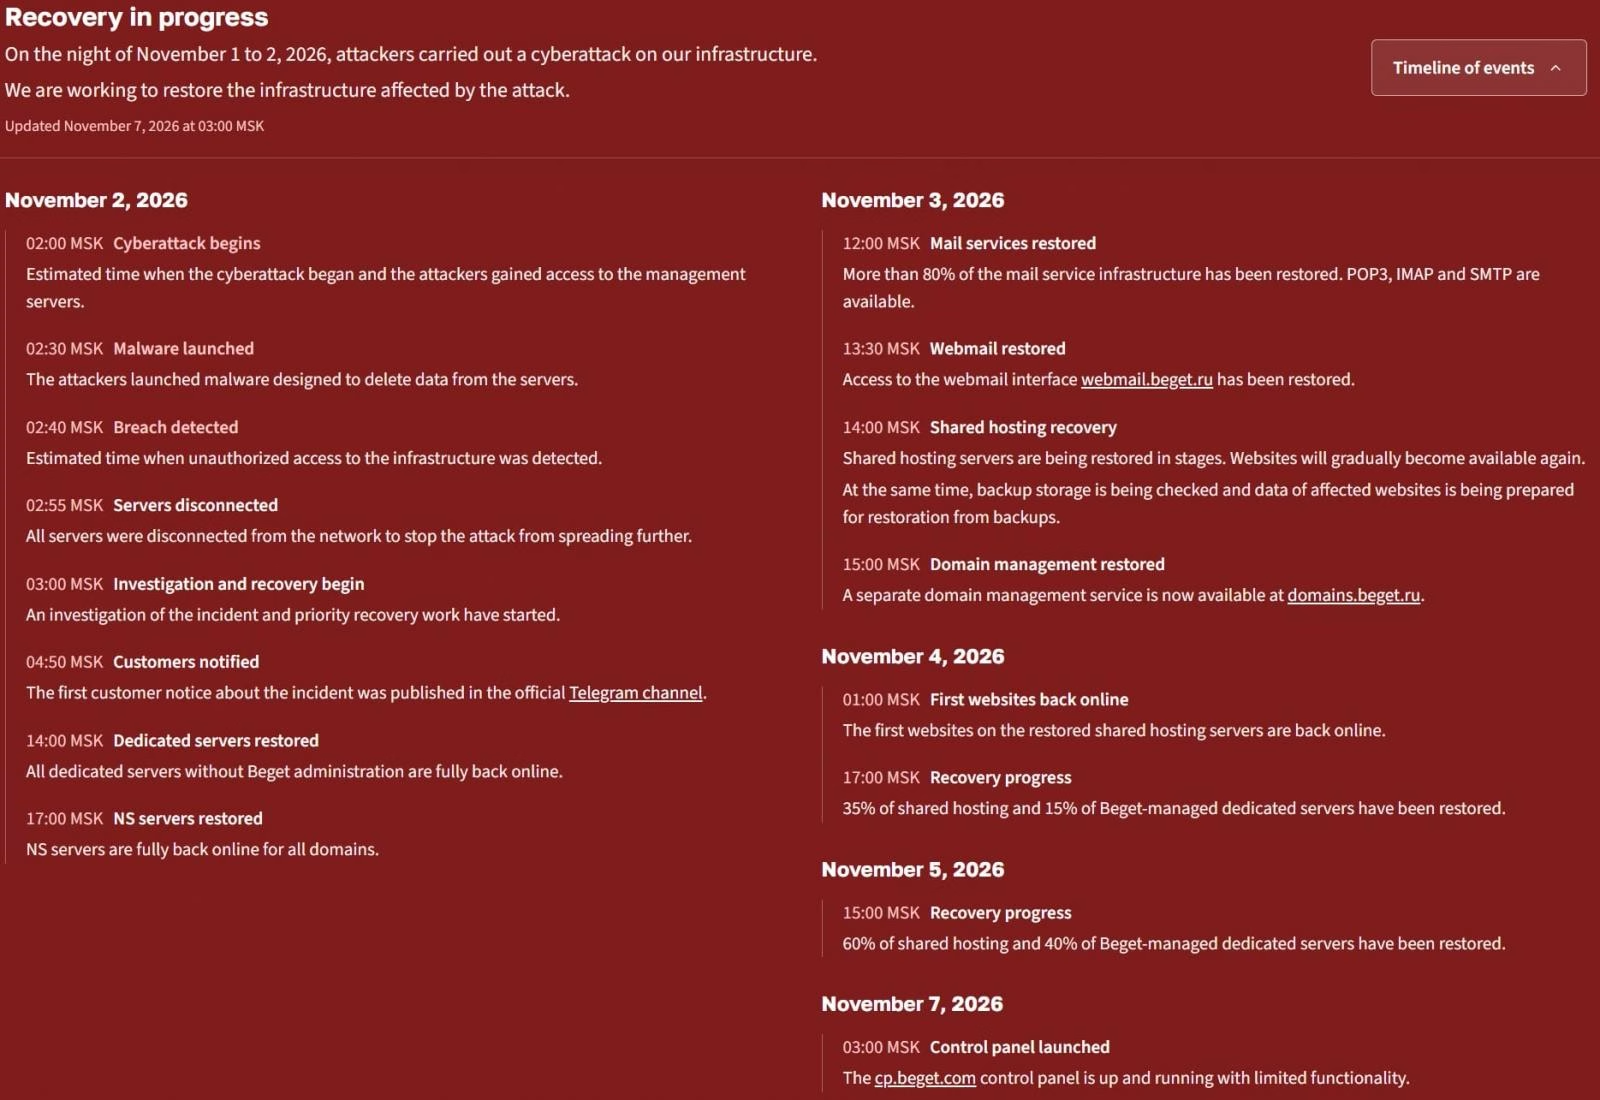
Begetは11月3日に出した詳細な発表で、攻撃者が同社のアーキテクチャ全体の管理レイヤーに侵入し、データをゼロで上書きするスクリプトを実行したと明らかにしました。
同社によると、VPS、S3、Kubernetesを含むクラウドインフラ内のすべてのデータが、CDN設定やIP構成とともに失われました。
また、VPSのバイナリバックアップは完全に失われ、VPSのファイルバックアップも一部しか残っていないといいます。11月6日の評価では、ファイルバックアップが利用できるのはVPSユーザーのおよそ半数にとどまると説明しました。
BegetはVPSのデータについて、「残念ながら、すべてのデータを復旧することは不可能です」と述べています。さらに「解決策を長い間探しましたが、現時点の見積もりでは、VPSのファイルバックアップを利用できるのはユーザーの半数のみとなります」と付け加えました。
バックアップが存在する場合でも、特定のユーザーと照合するには時間がかかるといいます。同社はこの作業を「技術的に複雑」だと説明しています。
復旧作業の規模は膨大です。同社によると、約1,000台のサーバーについて、オンラインに復帰させる前に脆弱性や隠されたスクリプトがないか手作業で確認する必要があります。
Begetは慎重な姿勢を取り、インフラのあらゆる部分が感染している可能性があるものとして扱っています。
「そのため、可能な限りすべてを消去し、これまでリスクがないと思われていた箇所も含め、脆弱になり得るあらゆる箇所を作り直しています」
Begetによると、調査では、攻撃者が侵害したサーバー上のデータをダウンロードしたり改ざんしたりしようとした形跡は見つかりませんでした。攻撃は破壊のみを目的としていたとみられます。
同社は警察と政府機関に通報済みです。あわせてサイバーセキュリティ企業とも協力し、インシデントへの対処と一刻も早い復旧を進めています。