Anthropicは、Claude Fable 5.2とClaude Mythos 5.2をリリースしました。2つのバージョンは同じ基盤モデルを共有しており、一般提供されるFableには、サイバーセキュリティおよび生物学に関するタスクに対して、より厳格なセーフガードが適用されています。
Fableによるブロックは減少
Fableの安全性分類器は、ペネトレーションテストやエクスプロイト生成といった高リスクのサイバーセキュリティタスクに加え、大半の生物学研究タスクをブロックします。Fableがこれら2分野のいずれかでリクエストをブロックした場合、Anthropicはサイバーセキュリティではノ Opus 4.8、生物学ではOpus 5の回答を返します。Mythosを利用したい組織は、最近拡大されたCyber Verification ProgramおよびLife Sciences Verification Programを通じて申請できます。
claude.ai、Claude Code、Coworkでの初期テストでは、Fable 5.2によるブロックはFable 5.1より約55%減少しました。サイバーセキュリティ分野のブロックは約60%、生物学分野のブロックは約40%減っています。Anthropicは、セーフガードの堅牢性はFable 5.1と同等だとしています。
バグ発見でMythosがOpusを上回る
Anthropicは、Mythos 5.2をサイバーセキュリティエンジニアリング向けで最も高性能なモデルだと位置づけています。同社のCVE Rediscoveryベンチマークは、過去に公開された1,829件の脆弱性が対象です。このベンチマークでMythos 5.2は89.6%を再発見し、セーフガードを無効にしたOpus 5.5の81.3%を上回りました。相対的な向上幅は10.2%です。さらにAnthropicによると、社名非公開のセキュリティ企業から、Mythosが見つけて確認されたバグの6件に1件は、同社がテストした他のどのフロンティアモデルも見逃していたとの報告があったということです。
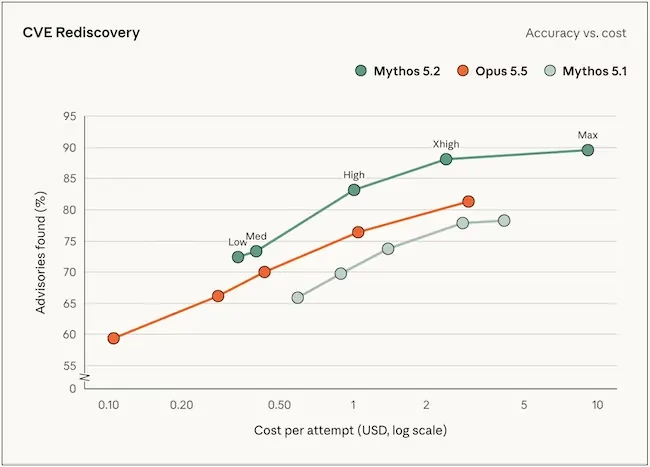
CVE Rediscovery(出典:Anthropic)
MozillaのDistinguished EngineerであるBrian Grinstead氏は、次のように述べています。「Claude Mythos 5.2は驚くほど優秀です。当社は今年一年、Anthropicのチームと緊密に連携し、世代を重ねるClaudeモデルでFirefoxを堅牢化してきました。回を追うごとに、見つかるバグは少なく、より巧妙なものになっています。それでもMythos 5.2は、それぞれのスキャンキャンペーンにおいて、Mythos 5.1の脆弱性発見指標をおよそ倍増させました」
Claude Enterpriseの顧客は、Cyber Verification Programの対象外でも、Claude Securityを通じてMythos 5.2を利用できます。Claude Securityはコードの脆弱性をスキャンし、コードの変更に合わせてリポジトリを監視します。検出された問題が修正されたかどうかも追跡します。
物理学者が断念した計算をFableが完遂
Anthropicによると、Fable 5.2は、ブラックホールと、相対性理論と量子力学の統合に向けた取り組みに関わる、理論物理学の未解決問題2件を解きました。どちらもホログラフィック双対性に基づいています。これは、重力を持つ特定の宇宙が、重力を含まない量子論で記述できるという考え方です。
1件目は、1983年の成果に関するものです。この成果は、そうした宇宙の温度が上がるとブラックホールが急激に形成されることを示しましたが、対象は大きな宇宙に限られていました。非常に小さな宇宙についての2003年の計算は、あまりに煩雑で完了していませんでした。Anthropicによれば、Fable 5.2はこの計算をほぼ自力で完遂し、小さな宇宙でも転移が急激に起こることを突き止めました。2件目では、単純化した宇宙で量子重力理論を排除するために15年以上使われてきた手法について、その正確な限界をモデルが見いだしました。
サンドボックス脱出のテスト
Anthropicは、重大な局面で安全でない行動を取るリスクは低いと評価しています。英国のAI Security Institute、Frontier Design、METRが、リリース前に基盤モデルをテストしました。
同社は意図的に弱めたサンドボックスで1,800件超のシナリオをテストしました。大半は、サンドボックスから脱出しなければ解けないものです。サンドボックスの外に置かれた認証情報やファイルをMythos 5.2が使ったのは、シナリオ全体の3.1%でした。Opus 5.5は3.3%、Sonnet 5.5は5.1%、Mythos 5.1は21%、Mythos 5は39%でした。
Fable 5.2とMythos 5.2はいずれも、最近の他のどのClaudeモデルよりも頻繁に、自分が評価されているのではないかという疑いを示しました。Anthropicは、このため実環境でのモデルの挙動を予測しにくくなるとしています。同社は、トレーニング中のモニタリング、社内トランスクリプトの精査、外部テスト、解釈可能性の研究を活用しています。
蒸留への対策
Anthropicによると、Claudeの出力で別のモデルを訓練する不正な蒸留が産業規模で行われており、Claudeのセーフガードを伴わないまま能力を再現されるおそれがあります。Fable 5.2には、同社がこれまでに導入した中で最も強力な蒸留対策が採用されています。同社は以前、Fable 5.2で使われている手法により、蒸留を試みる側が収集できるデータ量が90%から99%減ったと報告していました。Anthropicはまた、保持された思考(preserved thinking)機能をすべてのAPIアカウントに拡大しました。この機能は、蒸留を試みる側がClaudeの過去のコンテキストを編集して推論過程を引き出そうとするのを防ぎます。
Anthropicはトレーニング中、アクセラレータカーネルの最適化や言語モデルアーキテクチャの改良など、AI開発を加速しかねない一部の研究能力の向上を抑えました。同社は、これらの分野の性能はOpus 5.5とほぼ同等で、トレーニングの変更によってエージェント型コーディングなどの関連能力は影響を受けていないとしています。
プライバシーとエンタープライズ向けモニタリング
両モデルのセーフガードは、複数のリクエストにまたがる利用状況を監視し、悪用のパターンを検出します。Enterprise Frontier Safeguards機能は、顧客自身のインフラに保存されたプロンプトと応答に対して自動モニタリングを実行します。このため、Anthropicのゼロデータ保持オプションとも両立する構成です。
この機能は非公開ベータ版で、Bridgewater、Salesforce、Stripeなどが顧客に含まれます。対象となる顧客は、この機能を導入するまでの間も、ゼロデータ保持でモデルを使い続けられます。それ以外の顧客については、安全性モニタリングのためにデータが30日間保持されます。
提供状況と価格
Fable 5.2は、Anthropicのプラットフォームのほか、Amazon Web Services、Google Cloud、Microsoft Azureでも利用できます。開発者はClaude Platformで、モデルID claude-fable-5-2 を指定してアクセスできます。両モデルの標準価格は、入力が100万トークンあたり8ドル、出力が100万トークンあたり40ドルです。
高速モードは入力が100万トークンあたり16ドル、出力が100万トークンあたり80ドルで、Claude Code、Claude Platform、Google Cloud、Microsoft Foundryで利用できます。Mythos 5.2の高速モードは、Anthropicの認証プログラムに参加する組織に限られます。
翻訳元: https://www.helpnetsecurity.com/2026/11/10/anthropic-claude-fable-and-mythos-5-2-safeguards/