Fortinetは、FortiClientに存在する重大な脆弱性を修正しました。この脆弱性を突かれると、攻撃者は悪意あるWebサイトを介して、被害者のコンピューター上でコードを実行できます。脆弱性は CVE-2026-121529(アドバイザリ FG-IR-26-194)として追跡されています。
この脆弱性を報告したのは、Baldur Securityの研究者Kevin Joensen氏で、「Fortinet2Shell」と名付けています。Fortinetのエンドポイント向けツールは過去にも攻撃の標的となっており、EKZマルウェアの配布に悪用されたFortiClientのコード実行の脆弱性などが確認されています。
Cybersecurity news
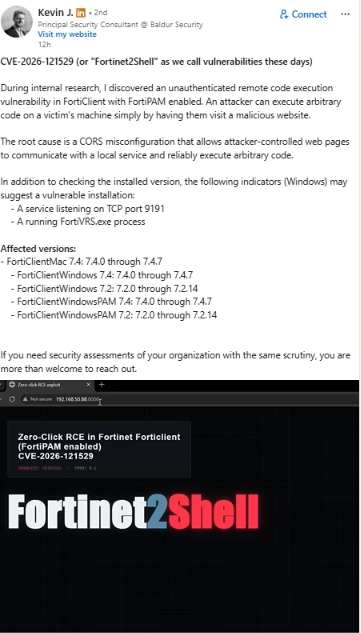
Fortinet2Shell脆弱性
Fortinetがアドバイザリを公開したのは2026年11月10日です。アドバイザリによると、ローカルAPIエンドポイントにオリジン検証の不備[CWE-346]があります。影響を受けるのは、FortiClient Mac、FortiClient Windows、FortiClient Windows PAMです。FortinetはCVSS v3スコア9.1の「Critical(緊急)」と評価しています。
攻撃タイプは認証不要、影響は権限昇格とされています。詳細はFortinet PSIRTのアドバイザリに記載されています。
根本的な原因は、CORS(クロスオリジンリソース共有)の設定不備です。FortiClientはユーザーのマシン上でローカルサービスを実行しており、このサービスがWebページからのリクエストを誤って信頼してしまいます。
攻撃者が用意したサイトからこのサービスにリクエストを送ると、任意のコードを実行できます。Joensen氏によると、FortiPAMを有効にしたFortiClientでは、この攻撃が安定して成功します。被害者は悪意あるページにアクセスするだけで攻撃を受けます。なお、Fortinetは、悪用にはユーザーの操作が必要だと説明しています。
影響を受けるバージョンは複数あります。FortiClient Mac 7.4は、7.4.0から7.4.7までが脆弱です。FortiClient Windows 7.4とFortiClient Windows PAM 7.4も、同じ範囲が該当します。FortiClient Windows 7.2とFortiClient Windows PAM 7.2は、7.2.0から7.2.14までが脆弱です。3製品とも、バージョン8.0は影響を受けません。FortiClient Mac 7.2も対象外です。Fortinetによると、仮想パッチは提供されておらず、アップデートが唯一の対策です。
管理者は、FortiClient MacとFortiClient Windowsの7.4系を7.4.8以降にアップグレードする必要があります。FortiClient Windows 7.2系は、7.2.15以降へのアップグレードが必要です。PAM版も同様で、7.4系は7.4.8、7.2系は7.2.15にそれぞれアップグレードします。Fortinetは、この脆弱性が悪用された事例は確認されていないとしています。CVSS v3ベクターからは、ネットワーク経由で攻撃でき、攻撃の複雑さは低く、必要な権限はなく、ユーザーの操作が必要で、影響範囲が変化することがわかります。
Windowsでは、バージョンの確認とは別に、脆弱なインストール環境を見分ける手がかりがJoensen氏から2つ示されています。1つ目は、TCPポート9191で待ち受けているサービスです。2つ目は、実行中のFortiVRS.exeプロセスです。セキュリティチームは、環境全体でこの2点を探し出し、該当するシステムから優先的にパッチを適用するとよいでしょう。パッチの適用が完了するまでは、信頼できないリンクを開かないよう注意が必要です。Fortinetは今年、ほかのFortiClient Windowsの脆弱性も修正しています。各チームは、すべてのエンドポイントエージェントを常に最新の状態に保つ必要があります。
Cybersecurity news
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に食い止めましょう -> 1万6000のSOCの脅威インテリジェンスを統合する
翻訳元: https://gbhackers.com/fortinet2shell-vulnerability/