ヴァンダービルト大学の学生と教職員は、大学支給の端末を再び使えるようになりました。ただ、攻撃者が何を持ち出した可能性があるのかは、依然として明らかになっていません。
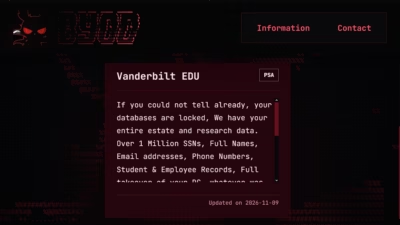
テネシー州ナッシュビルにある同大学は、11月9日にサイバー攻撃を受けたと公表しました。ランサムウェアグループ「BYOD」は、100万件を超える社会保障番号(SSN)に加え、学生・従業員・研究に関するデータを盗んだと主張しています。一方、ヴァンダービルト大学は、データ窃取の事実、その件数、同グループの関与のいずれについても、公には確認していません。
大学にとっての当面の課題は、侵入経路を調べながらアクセスを復旧させることです。情報が流出した可能性のある人々にとっても、状況が不透明ななかで、大学の公式な指示と攻撃者の主張を見分けることが重要になっています。
キャンパスのアクセスは段階的に回復
ヴァンダービルト大学は当初、学内の関係者に対し、大学の端末をシャットダウンし、キャンパスのWi-Fiから切断するよう求めていました。 11月10日午前9時の更新情報では、学生・教員・職員が大学の端末の使用を再開できるとし、次のサービスが利用可能になったと伝えています。
- キャンパスWi-Fi
- Okta認証(多要素認証は引き続き使用)
- Outlookによるヴァンダービルトのメール
- Brightspace、Zoom、Your Enrollment Services
11月10日朝の更新時点では、CampusPrintを含むそれ以外のシステムやアプリケーションは、引き続き利用が制限されていました。大学によると、IT部門は政府機関などの関係先と連携して対応を進めています。
また同大学は、封じ込めと対応の作業により、通常の連絡手段にも制約が生じていたと説明しました。
Illumioの公共部門CTOであるゲイリー・バーレット(Gary Barlet)氏は、今回の混乱は、大学がセキュリティ計画に業務継続性を組み込むべき理由を示していると指摘します。
「大学はあらゆる侵入を防げるとは考えるべきではありません。何かが侵害されたときに、その部分を素早く隔離し、組織の残りの機能を稼働させ続けられるようにしておく必要があります」とバーレット氏は述べました。
セキュリティ担当者は、復旧の通知で、どのサービスが使用を認められ、どの制限が今も続いているのかを明示すべきです。Wi-Fiにつながったというだけでは、これらの疑問には答えられません。
100万件というSSNの数字は攻撃者の主張
BleepingComputerの報道によると、BYODはリークサイトにヴァンダービルト大学を掲載し、データベースを暗号化したうえで、氏名、メールアドレス、電話番号、社会保障番号、研究情報を入手したと主張しています。
同メディアは、ヴァンダービルト大学のものとみられるコンピューターにBYODの身代金要求メモが表示された写真と、影響を受けた端末で音声による警告が流れる動画も受け取りました。
ただし、これらの資料から盗まれたデータの量はわかりません。ヴァンダービルト大学は、データベースが暗号化されたことや、BYODが主張する同大学のドメインコントローラーへのアクセスについても、公に確認していません。主張されているSSNの件数を、影響を受けた人数として確定した数字とみなすべきではありません。
調査では、攻撃者がどのシステムにアクセスしたのか、情報がそれらのシステムから外部へ出たのか、誰の記録が関係しているのかという、それぞれ別の問いに答えを出す必要があります。
この区別は、 ランサムウェアからの復旧の局面でも重要です。アプリケーションを復元すれば可用性の問題は解決しますが、不正アクセスやデータ窃取の可能性を調べるには、さらに別の証拠が必要になります。
「社会保障番号が盗まれていた場合、サーバーを復旧しても、その露出がなかったことにはなりません」と、Ridge Securityのシニアディレクターでオフェンシブセキュリティ・エバンジェリストを務めるダリン・フレッデ(Darin Fredde)氏は語りました。
学内の利用者が今すべきこと
ヴァンダービルト大学のガイダンスは、想定外の認証要求、見覚えのないプロンプト、ファイルやクラウドストレージの権限に生じた原因不明の変更を、警戒すべき兆候として挙げています。不審な動きに気づいた場合は、ただちに該当の端末をシャットダウンし、プロンプトをクリックしたり自分で調べたりせず、別の端末または電話からIT部門に連絡するよう求めています。
利用者は、次の対応も取るべきです。
- 復旧の指示は独自に確認する。認証情報のリセットやソフトウェアのインストールを求める想定外の依頼を受けた場合は、実行する前に、既知の大学公式サイトを開くか、確立されたIT窓口に連絡してください。
- 見覚えのない認証要求は拒否する。自分で開始していないプロンプトは報告してください。 セッショントークンや認証ワークフローを狙う攻撃は、見慣れたログインサービスだからといって、すべての要求が信頼できるわけではないことを示しています。
- 情報漏えいを前提とせず、本人確認の保護も検討する。 連邦取引委員会(FTC)の説明によると、無料のクレジットフリーズは新規口座を悪用した個人情報の盗用を防ぐのに役立ち、漏えいが確認されるのを待たずに申請できます。Equifax、Experian、TransUnionの各社へ個別に連絡してください。
アクセス拡大の前にセキュリティ担当者が確認すべきこと
対応計画を見直している他の教育機関にとって、今回の混乱は具体的な演習課題になります。通常の連絡手段が制限された場合に、職員は信頼できる指示を見つけられるでしょうか。
セキュリティ責任者は、技術面の復旧と並行して、このシナリオを検証する必要があります。外部から確実にアクセスできる更新情報の窓口を設け、サービス復旧を承認する担当者を決め、影響を受けた端末に頼らずに不審な挙動を報告する方法を利用者に示しておくことが大切です。
Orchid Securityの共同創業者兼CEOであるロイ・カトモア(Roy Katmor)氏は、侵害されたアイデンティティが何にアクセスできるのかを把握することの重要性を指摘しました。
「攻撃者がどう侵入したのかは、まだわかっていません。しかし、より大きな問題は、攻撃者がどこまで到達できたのかです」とカトモア氏は述べます。「本当のリスクは、本来アクセスすべき人と、そのアイデンティティが実際に到達できる範囲との間にあるギャップです」
このリスクを評価する機関は、学生・従業員・サービス・管理者の各アカウントが実際にどこまで到達できるのかを見直してください。過剰な権限と、1つのアカウントの侵害から別のシステムにまで露出が広がりかねない依存関係を洗い出す必要があります。
調査担当者は、証拠に基づいて、アイデンティティシステム、特権アクセス、クラウド上の活動、バックアップの完全性も調べるべきです。別の GlobalProtectを悪用したランサムウェア調査では、攻撃者が仮想化基盤やバックアップ基盤に到達していたことがわかっています。これらの防御を検証すべき理由にはなりますが、ヴァンダービルト大学の侵入口を示す証拠ではありません。
フレッデ氏は、攻撃経路が実際に塞がれたことを確かめるため、攻撃側の視点からのテスト、是正、再テストを繰り返し実施するよう勧めています。また、復旧には攻撃者が再侵入できる経路がないかの確認も必要だと注意を促しました。ヴァンダービルト大学の侵入経路やテストの実施体制は、まだわかっていません。
「システムをオンラインに戻すのは前進です。ただ、攻撃者のアクセスが排除されたことを確認するのは、また別の仕事です」とフレッデ氏は述べました。
ヴァンダービルト大学の関係者にとって、次に重要になるのは、不正アクセスの範囲と、確認されたデータ流出の内容を明らかにする更新情報です。それまでは、現在示されているサービスごとのガイダンスに従い、原因不明の動きを報告し、今後漏えい通知が届いた場合は、実際にどの情報が対象とされているかを照らし合わせて確認してください。
関連記事: 攻撃者はパスキーを装ったフィッシングでMicrosoft 365アカウントに侵入するでは、インシデントからの復旧中に、認証設定の更新を求める想定外の依頼を警戒すべき理由を解説しています。
翻訳元: https://www.esecurityplanet.com/threats/news-vanderbilt-cyberattack-byod-ssn-claim/