IT環境が全面的に侵害された場合でも、工場やプラントは稼働を続けられるか。SANS 2026 ICS/OT調査でこの問いに答えた産業セキュリティ責任者は、全員が「続けられる」と回答しました。38%は、ICS/OTシステムを切り離して無期限に稼働できると見込んでいます。62%は、手動制御で一時的に乗り切れると考えています。性能の低下や停止を予想した回答者はいませんでした。
ところが、SANSが調査した696人の実務担当者の見方は慎重です。実際に手動制御を担うのはこうした担当者たちです。集中型のSCADAやDCSによる制御なしで、重要プロセスが安全な生産を48時間を超えて維持できると答えたのは、わずか15%でした。「部分的に可能」が34%、「わからない」が40%でした。
ICSサイバーインシデントの推移(出典:SANS)
インシデントは増加、検知は遅延
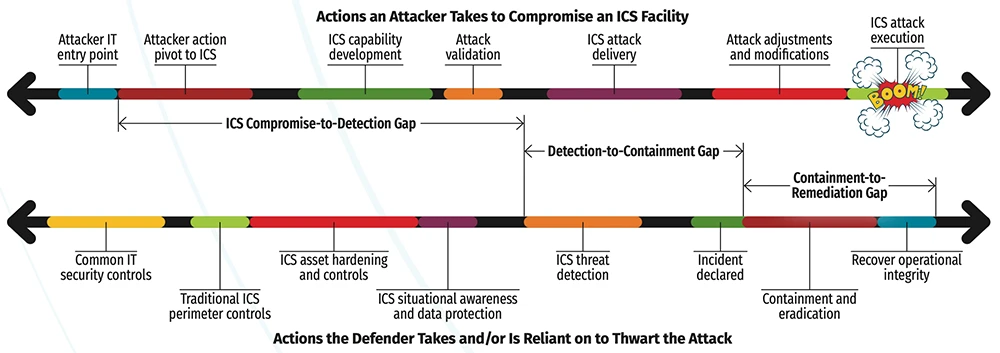
過去12か月間にICS/OTのサイバーインシデントを経験した回答者は34%でした。2025年の1.7倍で、SANSが記録してきた中で単年として最大の伸びです。そのうち72%のインシデントで、施設またはシステムのダウンタイムが発生しました。検知も遅くなっています。SANSが検知状況の追跡を始めて以来、初めてのことです。24時間以内に検知できたインシデントは41%にとどまり、2024年と2025年の半数超から低下しました。
技術的なテストを実施するリーダーはわずか
調査対象のリーダーのうち、自信の裏付けとなるテストを行っている人は多くありません。ICS特有の脅威ハンティングや、安全なレッドチーム/パープルチーム演習といった技術的検証を定期的に実施していると答えたのは14%でした。一方、43%は、そうした取り組みが場当たり的であるか、主要な要素が欠けていると述べています。SANSは、リーダー層のサンプルが本調査の全体より小さい点を指摘しています。そのため、これらの数値は、自社のプログラムを点検するきっかけとして捉えるべきでしょう。
机上演習の参加者の顔ぶれにも、同じ傾向が表れています。リーダーによると、ICS/OTの机上演習で企業のITセキュリティ部門の参加を必須としているのは83%、ICS/OTセキュリティチームは71%でした。これに対し、プラント管理者や現場のエンジニア、オペレーターの参加を必須としているのは58%です。いざというときにプロセスを手動で動かし続けるのは、こうした人たちです。
「検証されていない想定は、能力とは言えません」。報告書の著者であるJason Christopher氏はこう記しています。
テストがもたらすもの
レジリエンス計画を少なくとも年1回テストし、ICS/OTのサイバーレジリエンスを事業継続・災害復旧(BC/DR)プログラムに完全に組み込んでいる組織は、復旧も早いと見込んでいます。このグループでは46%が、最も重要な施設を1日以内にオンラインへ復帰させられると答えました。回答者全体では27%です。ただし、いずれの数値も自己評価である点には注意が必要です。それでも両者の差は大きいといえます。この条件を満たす組織は多くありません。BC/DRを完全に統合しているのは16%、年1回のテストを実施しているのは29%です。
人材への依存も課題です。68%が、ベテラン従業員を1~2人失えば対応が遅れるか、深刻な運用リスクが生じると答えました。そうした依存はないとしたのは5%です。ベンダーへの依存もあります。主要なオートメーションベンダーが明日いなくなった場合、無期限に運用を続けられるとしたのは回答者の10%で、58%は1年以内に停止すると答えました。
最も多くのインシデントを見つけるツールの拡充を、予算が阻んでいます。専用のICS/OT検知プラットフォームは、今年のインシデントの38%を検知し、あらゆる手法の中で最多でした。しかし回答者の43%は、その拡充を妨げる最大の障壁として予算を挙げています。
「産業分野のインシデント対応と、重要なエンジニアリング資産(PLC、RTU、HMIなど)の復旧をテストし、そこで得た教訓をITチームとOTチームが協力して活かすべきです」。SANSの主任講師で、ICS Defense ForceのCEOを務めるDean Parsons氏はこう述べています。
翻訳元: https://www.helpnetsecurity.com/2026/11/12/sans-industrial-cybersecurity-survey/