Forescoutの研究者らは、一般に利用可能なAIモデルが限られた予算でセキュリティ上の欠陥を見つけられるかを検証するツールを開発しました。オープンソースのコードに加え、ソースコードが入手できないコンパイル済みソフトウェアも調べています。攻撃者も使い得る手法を試した形です。
研究チームは、10種類のTCP/IPスタックで99件の脆弱性を確認しました。TCP/IPスタックは、機器がネットワーク経由で通信するためのソフトウェア部品です。99件のうち66件はこれまで知られていなかったもので、その52%が重要度「高」または「重大」と評価されました。
影響を受けるソフトウェアは、産業機器や医療機器、ネットワーク機器などの接続製品で使われています。Siemensは、同社のAPOGEE、Desigo、TALONの各製品ラインのビルオートメーション用コントローラーが影響を受けると特定しました。ほかのベンダーも調査を続けています。
ForescoutのリサーチVPであるDaniel dos Santos氏(Daniel dos Santos)は、次のように述べています。「今回の研究は、AIが脆弱性発見の経済性を変え、セキュリティチームがサイバーリスクを特定・優先順位付けし、軽減するペースを加速させていることを示しています。レガシー機器やパッチ適用が難しい機器が何年も稼働し続けかねない重要インフラでは、特に大きな影響があります」
探すべき対象を研究者がシステムに教え込む
研究チームは、Claudeモデルと既存のセキュリティツールを中核にシステムを構築しました。組み込みソフトウェアに関する長年の研究成果も活用しています。
まずコードスキャナーが、脆弱性の可能性があるパターンを検出します。次にAIエージェントが、攻撃者が疑わしいコードに到達でき、潜在的な弱点を悪用できるかを調べます。最終段階では、システムがソフトウェアを実際に動かし、問題を引き起こすテストを作成します。この過程では、研究者が介入して作業を誘導することもできます。
過去の調査記録を基に、研究者らは32個のスキャンルールを作成しました。対象は、メモリバッファーの容量を超えるデータのコピーや、ネットワークから受信した情報の不適切な処理などです。チームはこれらのルールを検証・改良したうえで使用しました。
90時間の比較には検証作業も含む
自動解析には約10時間かかり、その後の検証に約80時間を要しました。研究者らは、この数字を2020年と2021年に実施した先行調査「Project Memoria」と比較しています。同プロジェクトでは、手作業のコード解析におよそ9か月を費やしました。
Project Memoriaは全体で18か月に及び、複数の段階を通じて14種類のネットワークスタックを対象にしました。今回の調査では10種類のスタックを調べており、そのうち7種類は過去に研究済みでした。
時間とコストの見積もりは、完成したシステムをこれらの対象に適用した場合の数字です。システムの構築には、スキャンルールの作成、ソフトウェアを動かす環境の準備、AIエージェントへの指示の改良といった追加作業が必要でした。
自動コード検査のコストは935ドルでした。ソフトウェアを実行するテストの推定費用を含めると、モデル利用料の合計は約1,200ドルから2,300ドルでした。
テストで多くの疑いが否定された
自動処理では最初に362件の検出結果が出ました。重複を除くと312件の候補が残り、テストとレビューを経て99件の脆弱性が確認されました。
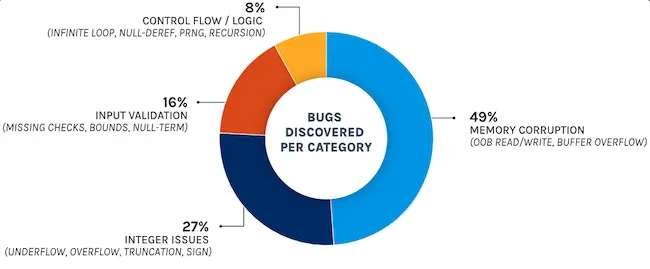
ハーネスが発見した99件の脆弱性をカテゴリー別に分類(出典:Forescout)
比較用に使った既知の脆弱性82件のうち、システムは33件を再発見しました。最も得意だったのは、ネットワークトラフィックを処理するコードに潜むメモリエラーの発見です。一方、乱数のはずの値が予測できてしまうなど、ソフトウェアのロジックや設計に関わる問題は検出が難しい結果でした。
コンパイル済みソフトウェアでは、より多くの作業が必要でした。ソースコードがないため、ツールはプログラムの利用可能な表現を再構築しなければなりません。この工程では不正確さが入り込み、誤検知が生じる可能性があります。こうした対象の自動検査は、ソースコードの検査と比べてコストが約6倍、所要時間が約2倍かかりました。
修正するベンダーがもう存在しない脆弱な製品も
新たに発見した脆弱性のうち54件については、最新バージョンにも影響すると判断し、開発者とメンテナーに報告しました。複数のプロジェクトが修正をリリースしています。3つのネットワークスタックについては調査が続いており、開示プロセス中のため名称は伏せられています。
ある調査では、事業を終了した企業が製造していた、販売終了の無線アクセスポイントのファームウェアを扱いました。この解析の過程で、システムは機器固有の脆弱性も7件発見しています。変更できない管理者認証情報や、ファームウェアのアップロード処理におけるバッファーオーバーフローなどです。
ForescoutのCEOであるBarry Mainz氏(Barry Mainz)は、次のように述べています。「組織にはレガシーシステムや運用上の要件があり、簡単にパッチを当てたり、単純にオフラインにしたりできない機器も残っています。優先すべきはパッチ適用ではなく、リスクの封じ込めです」
こうした製品は、メーカーが事業を終えた後も使われ続けることがあります。その場合、パッチを開発・配布する供給元が存在しません。
翻訳元: https://www.helpnetsecurity.com/2026/11/16/forescout-ai-models-vulnerability-research/