
Docker Hubの公開イメージに含まれていた認証情報やアクセスシークレットが、公開からわずか8秒で攻撃者に抽出・悪用されていることが分かりました。
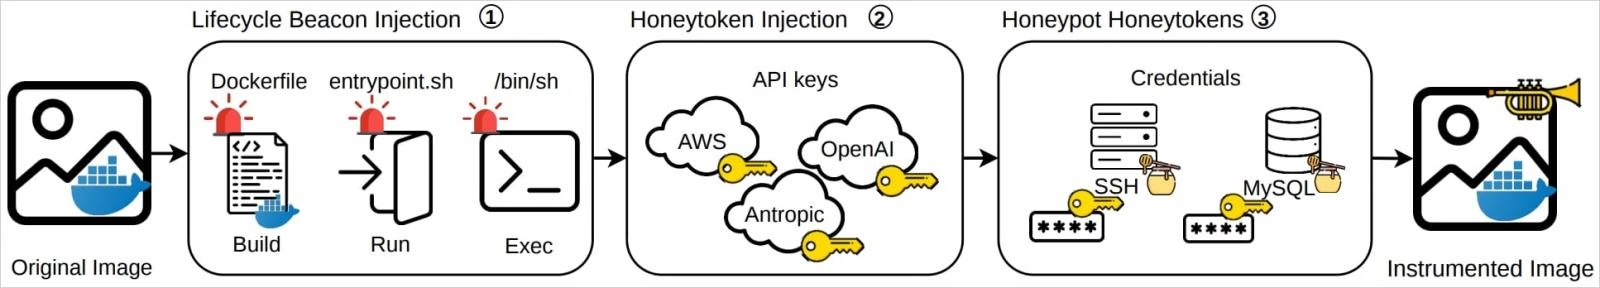
ストーニーブルック大学の研究者2人、Billy Tsouvalas氏とNick Nikiforakis氏は、8つの公開コンテナレジストリに計300個のハニーポットイメージを公開し、抽出の速さを測定しました。
研究者らは4カ月にわたり、AWS、OpenAI、AnthropicのAPIキーのほか、偽のSSH認証情報とデータベース認証情報を意図的に露出させました。
その後、これらのキーの使用状況を監視しました。あわせて検知ツールを仕掛け、イメージがビルドされたとき、実行されたとき、シェルが開かれたときに通知が届くようにしました。
2人は昨日、ACMコンピュータ・通信セキュリティ会議(CCS)で、この実験とその結果を発表しました。
研究者らによると、イメージは7万5000回以上プルされ、仕掛けたAWSキーには5000の固有IPアドレスから14万回を超えるAPI呼び出しがありました。
AWS関連の通信には幅広いパターンが見られました。キーが有効かどうかの確認から、利用可能なリソースの一覧取得、さらには実際のリソース消費に及ぶケースもありました。
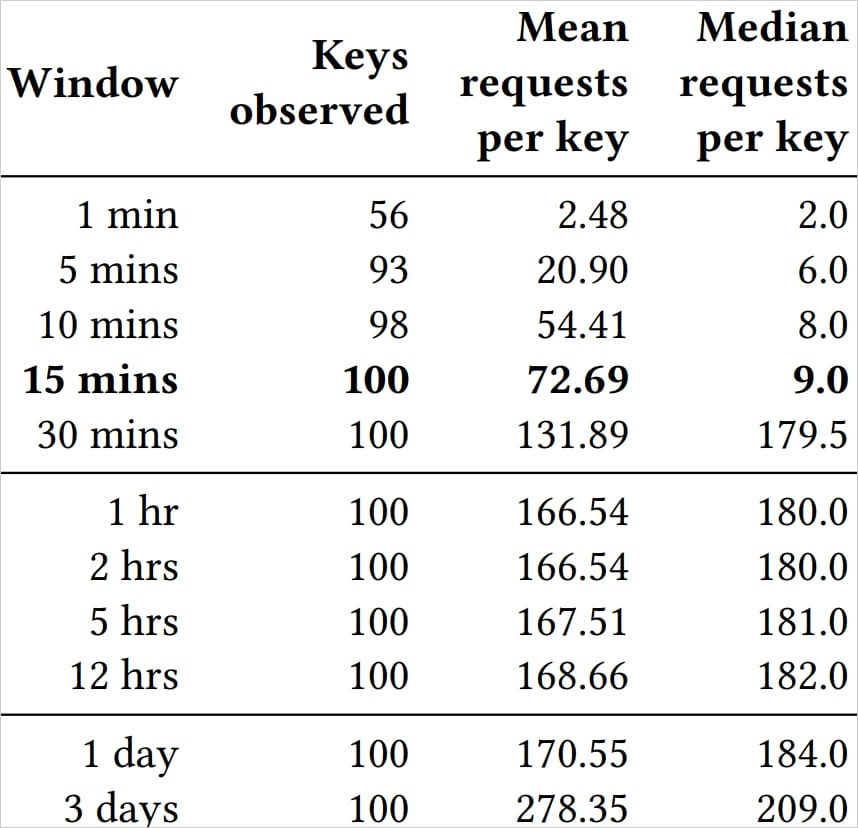
仕掛けたAWSキーが最も早く使われたのは、Docker Hubにイメージが公開されてからわずか7.86秒後でした。最初のAPI呼び出しまでの時間の中央値は51.19秒で、AWSキー100個すべてが15分以内に使われています。
露出させたOpenAIとAnthropicのキーも、すぐに乗っ取られ、テスト用アカウントの残高を使い果たすのに利用されました。
AWSに関する不正な活動は、ほぼすべてがDocker Hub経由でした。実験対象の他のレジストリのうちHarborでも、AWSキーの悪用が一部確認されています。
研究者らは、テスト用イメージにアクセスした自動スキャナーを「ContainerBots」と名付けました。ただし、これは緩やかな総称にすぎません。スキャンが同一の運用者によって調整されていた形跡はなかったためです。
ハニーポットイメージが実際に実行されたことはほとんど検知されませんでした。このため著者らは、スキャナーの多くがイメージのレイヤーを直接調べて認証情報を抽出していると結論づけています。
研究者らは「私たちのイメージにアクセスしたスキャナーの大半は静的解析を用いています。たとえば、イメージのレイヤーを展開したり、レジストリAPIに問い合わせてファイルシステムの内容を取り出したりしますが、コンテナを起動することは一切ありません」と説明しています。
こうしたシークレットの露出は実環境でもよく起きています[1、2、3]。しかも、漏えいしたキーの失効には多大な労力と関係者間の調整が必要です。
研究者らはDocker Hubに対し、イメージを公開する前にシークレットの有無をスキャンし、埋め込まれている疑いがあれば公開者に警告するよう推奨しています。
また、大量スキャンツールへの対策として、最近公開・更新されたイメージを一覧できるDocker Hubの公開フィードへのアクセスを制限するか、レート制限をかけることも提案しています。
Tsouvalas氏はBleepingComputerに対し、5月に調査結果と論文全文をDockerに報告したと述べました。しかし、受領の連絡があっただけで、その後の返信はないということです。
8月には、プラットフォーム側で何らかの防御策が導入されたかを確認するため、小規模な実験を実施しましたが、変化は見られませんでした。
