侵害されたExchangeサーバーで最も注目すべき活動は、ユーザーの受信トレイに届くメッセージとは限りません。
ある国の政府機関で、職員が国際軍事同盟の同僚にメールを送るとします。メッセージは通常どおりMicrosoft Exchangeサーバーを経由して送信され、不審な点は何も見当たりません。ところが、メールが組織の外へ出る前に、あるコードが密かに内容を調べ、関心を引く内容だと判断して転送用のコピーを確保します。元のメールはそのまま宛先へ向かいます。
ESETは2025年11月28日、カザフスタンの政府機関のExchangeサーバーに、こうしたコードをインストールするツールセットを発見しました。当初は別々の不審なコンポーネントに見えましたが、調べを進めると、これまで文書化されていなかったツールセットであることが判明しました。Microsoft Exchangeサーバー上で動作するよう設計されたモジュール型の.NETマルウェア群で、コマンドを受信してメモリ上で実行し、侵害した組織の構成を調べ、選択したメールを収集します。ESETが検出機能を調整したところ、ルーマニアの政府機関でも同じツールセットが見つかりました。この機関は2025年12月23日に侵害されており、北大西洋条約機構(NATO)や欧州連合(EU)宛て、またはそれらから受信したメールを特定するよう設定されていました。
これらのツールはシリアライズ(データやコードを転送用にパッケージ化する技術)を多用しているため、ESETは接頭辞「Cereal」を付けた名前を付けました。このツールセットの特徴は、Exchangeの内部構造に関する深い知識を要する新しい手法と、特異な.NET実行方法を組み合わせている点です。
このツールセットで特に興味深いのは、外部のコマンド&コントロール(C&C)インフラが見つからなかったことです。それどころか、被害組織の侵害されたExchangeサーバー自体がC&Cインフラとして利用されていました。まさに踏んだり蹴ったりです。
ESETは、Turlaとの関連が公に指摘されている別のコンポーネントが併用されていたことや、Turlaの旧来のマルウェアと設計思想が似ていることから、Cerealをロシアと連携するAPTグループTurlaの仕業と高い確度で断定しています。技術的な詳細な分析はホワイトペーパーで公開しています。
本ブログ記事のポイント
- ESETはまずカザフスタンの政府機関で、文書化されていないツールセットを確認しました。製品の検出機能を調整した結果、1か月後にルーマニアの政府機関も侵害されていることを発見しました。
- 長期的なサイバースパイ活動のために、侵害した組織のExchangeサーバー上で動作するよう設計された、高度でモジュール型かつ緊密に連携するツールセットを明らかにしました。
- 外部のネットワークインフラは確認されませんでした。Exchangeサーバー上で動作する悪意あるコンポーネントの一つ、パッシブ型バックドアが内部ネットワークへのアクセスを提供します。
- 攻撃者は、独自に構築された類似の構造を持つ個別の実行ファイルとしてコマンドを送信します。コマンドのコンパイルと配信を自動化するフレームワークが存在することをうかがわせます。
- 正規のMicrosoft Exchangeプロセスに注入される自動メール収集モジュールは、メール転送パイプラインにアクセスして操作します。Microsoft Exchangeの内部動作に関する深い理解が必要で、新しい手法です。
- アンマネージドエントリポイントや.NETネイティブイメージキャッシュの悪用など、さまざまな.NETの手法を用いており、ESETがこれまで調査した最近のAPT事例の大半と比べても高度です。
被害の傾向と地政学的背景
Turla(別名Snake)は少なくとも2004年から活動しており、ロシア連邦保安庁(FSB)の一部だと広く見られています。主な標的は、欧州、中央アジア、中東を中心とする政府機関、外交使節団、防衛関連組織です。ESETはWeLiveSecurityで、Turlaの攻撃手段の大部分を文書化してきました。2025年には、TurlaとGamaredonの異例の協力関係についても、ブログ記事「Gamaredon X Turla collab」とホワイトペーパー「Gamaredon in 2025: Leveraging tunnels, workers, dead drops, and new alliances」で報告しました。
Cerealツールキットは、Microsoft Exchangeサーバーを軸に、時間をかけて慎重に長期の侵入を進めるTurlaの能力を示しています。
ESETは、Cerealに侵害された2つの国家政府機関を確認しました。いずれもTurlaの既知の標的地域とよく一致します。ESETのテレメトリによると、2022年以降にTurlaが標的とした国の約70%は、旧ソビエト連邦の共和国か、かつてソ連と緊密な関係にあった欧州の国々です。確認された2件の侵害の地理的分布は図1のとおりです。
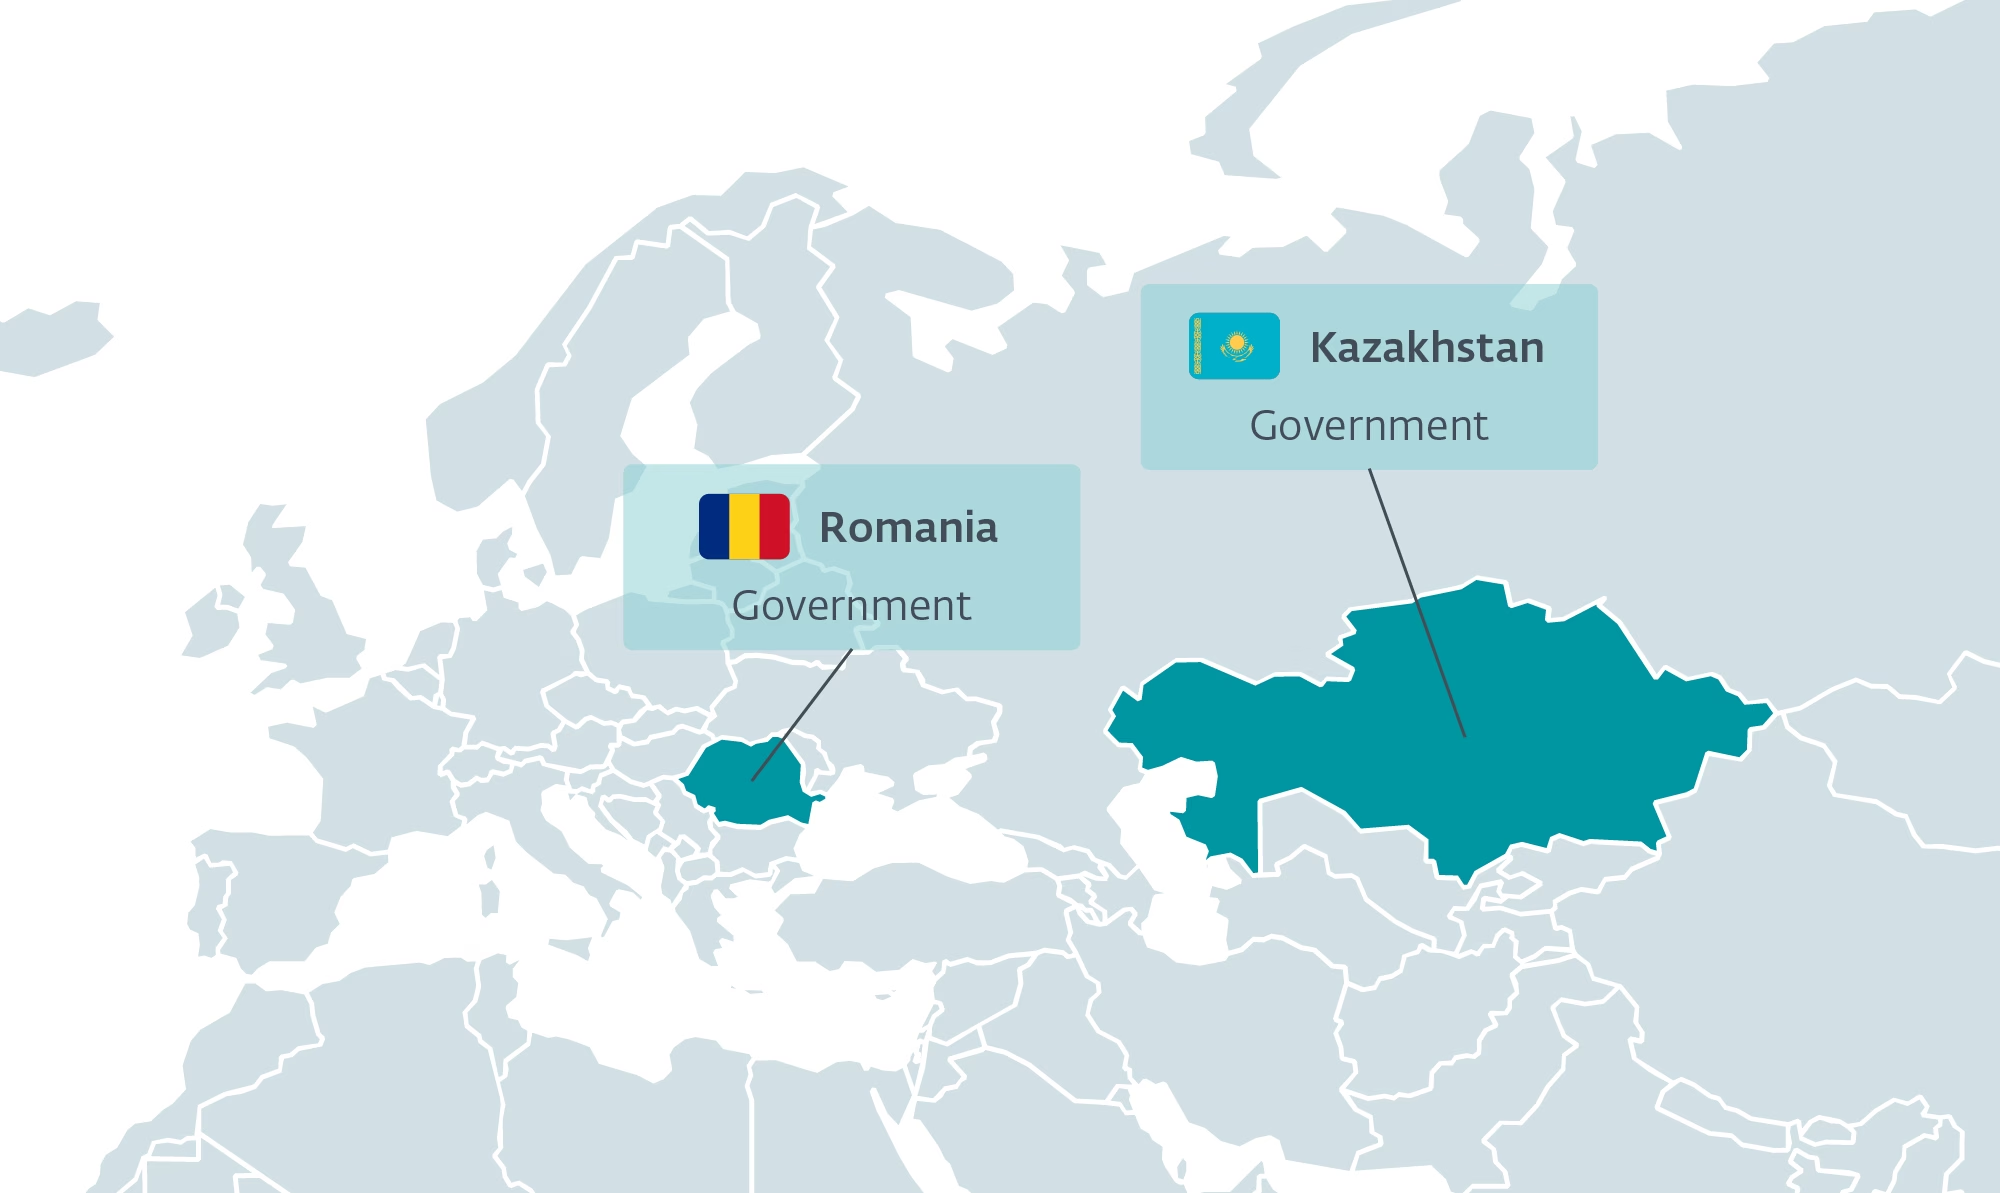
ルーマニアの事例が注目されるのは、コンポーネントの一つであるCerealBoxが、NATOやEUの機関のアドレスに関わるメッセージを収集するよう設定されていたためです。こうした関心の向け方は、ロシアの情報機関が長年重視してきた優先事項に合致します。地域の緊張も関係している可能性があります。ルーマニアでは2025年初頭以降、ロシアのドローンが領内やその付近に墜落する事案が複数報告されています。ルーマニア当局は強く反応し、黒海地域へのNATOミッションの派遣を求めています。
カザフスタンの侵害も、関連する政治的状況の中で起きました。報道によると、カザフスタンは2026年1月以降、ロシアによるウクライナ全面侵攻後に同国で比較的安全に暮らしていたロシア人亡命者の一部の国外追放や体制批判者の追放を始めています。カザフスタンの政府機関を侵害する目的は、カザフスタン当局が把握しているものの、まだ追放リストに載っていないロシアの反体制派の動向を把握することだったと考えれば筋が通ります。
もう一つ注目すべき点があります。カザフスタンでの活動は2026年1月15日に急増しました。この日は、ロシアや一部の近隣諸国で今も祝われる非公式の祝日「旧正月」の翌日です。マルウェアは祝日を祝いませんが、それを操る人間は祝います。
Cerealの痕跡をたどる
最初に見つかったコンポーネントは、従来型のバックドアとは似ていませんでした。単一の明白なインプラントも、組み込みのコマンド一覧も、単純なビーコン通信のパターンもありません。代わりに、特化した複数のコンポーネントが連鎖して活動していました。ディスク上の暗号化されたペイロード、他の.NETアセンブリに埋め込まれた.NETアセンブリ、不審なDLLを読み込む正規のWindowsプロセス、本来そこにないはずのコードを実行するExchangeサービスなどです。
この連鎖を再構築すると、いくつかの設計原則を繰り返し用いたモジュール型のツールセットであることがわかりました。ペイロードは暗号化したままにする、可能な限りメモリ上で実行する、侵害したExchangeサーバーを再利用する、コマンドを個別の.NETアセンブリとして配信する、という原則です。図2は、確認されたツールセットのすべてのコンポーネント間の関係を示しています。
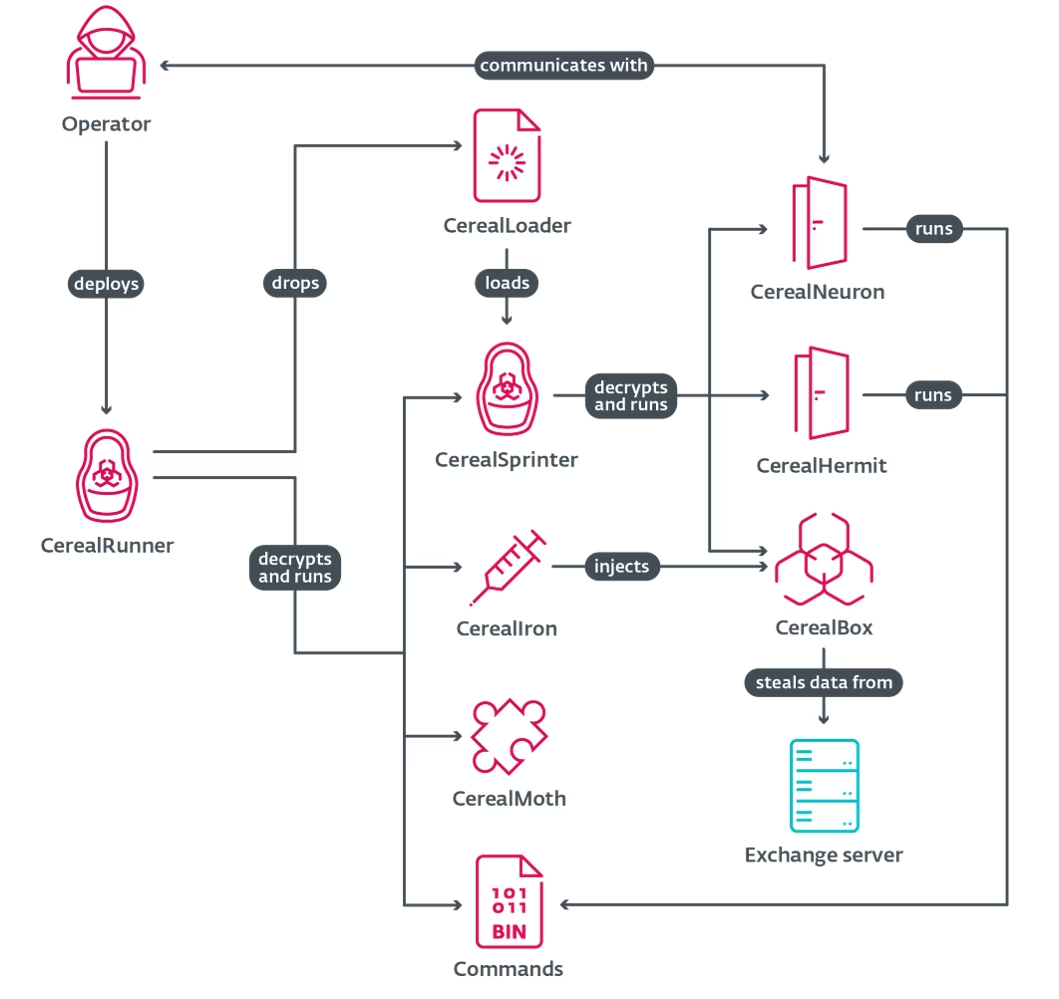
主なコンポーネントは次のとおりです。
- CerealLoader:ディスク上の暗号化ファイルから.NETアセンブリを読み込んで実行します。ツールセットの中で、ディスクに識別可能な.NETファイルとして書き込まれる唯一のコンポーネントです。それ以外はすべて暗号化コンテナの中で配信され、実行時に展開されてメモリ上で実行されます。
- CerealRunner:他の暗号化されたバイナリを内部に持ち、それらを読み込んで実行します。コマンドや他のコンポーネントをカプセル化して配信する手段になります。
- CerealSprinter:CerealRunnerに似ていますが、他のコンポーネントの読み込みと実行にのみ使われます。
- CerealNeuron:組み込みコマンドを持たないパッシブ型バックドアです。ネットワークリクエストで受け取ったCerealRunnerバイナリ内のアセンブリを実行できます。2017年に英国の国家サイバーセキュリティセンターが文書化し、Turlaの仕業と断定したマルウェアファミリー「Neuron」と機能が似ていることから、この名前を付けました。
- CerealHermit:ネットワーク機能を持たないCerealNeuronの亜種です。ディスク上の暗号化ファイルからコマンドを読み取ります。
- CerealIron:攻撃者が.NET以外のプロセスから.NETアセンブリを読み込んで実行できるようにするインジェクターです。
- CerealBox:Microsoft Exchangeのトランスポートサービスに注入され、関心を引くメールを処理、フィルタリング、収集します。
- CerealMoth:アセンブリとメソッド名を引数として受け取り、アセンブリを読み込んで指定のメソッドを実行する単純なコンポーネントです。
被害者のExchangeがインフラになるとき
この攻撃で最も注目すべきなのは、攻撃者が管理するサーバーが見つからなかったことです。
ほとんどのバックドアは、定期的に攻撃者と通信します。その挙動はドメイン、IPアドレス、ホスティング事業者、通信タイミングのパターンといった痕跡を残し、防御側はそれを特定してブロックします。Cerealツールセットの主要バックドアであるCerealNeuronは、そのようなことは一切しません。外部への接続を開始する代わりに、着信リクエストを待ち受けます。
CerealNeuronは侵害されたExchangeサーバー上で動作し、通常のExchangeの通信に見えるパスへのWebリクエストを受動的に待ち受けます。確認されたパスの一部は次のとおりです。
- https://*:443/owa/sdds/
- HTTPS://*:443/AUTODISCOVER/PROXYSERVICE/
- HTTPS://*:443/MICROSOFT-SERVER-ACTIVESYNC/INTEGRATED/API/
ファイアウォールのログやトラフィックを確認するアナリストにとって、これらのパスへのリクエストは、正規のOutlook Web Access、Autodiscover、ActiveSyncの通信に紛れてしまいます。これらのパス上のリソースに対するリクエストが適切に暗号化され、複数の整合性チェックを通過すると、CerealNeuronは内容を復号してコマンドとして扱い、実行します。リクエストに不審な点がある場合は、正規のように見えるExchangeのエラーページにクライアントをリダイレクトします。
この仕組みは次のような重大な結果をもたらします。
- 発見、ブロック、テイクダウンの対象となる専用のC&Cインフラが存在しません。被害組織自身のインターネットに面したExchangeサーバーが、攻撃者にとっての制御ポイントになります。
- ネットワークベースの追跡が大幅に制限されます。ESETは、攻撃者が使用した接続元IPアドレスを特定できませんでした。直接接続したのか、匿名化サービスを経由したのか、他の侵害ホストから接続したのかはわかりません。
- 悪意ある通信が正規のExchange Webサービスの通信に混在します。防御側が最もブロックしにくい種類の通信です。
図3は、攻撃者とCerealNeuronの間の通信の流れを示しています。
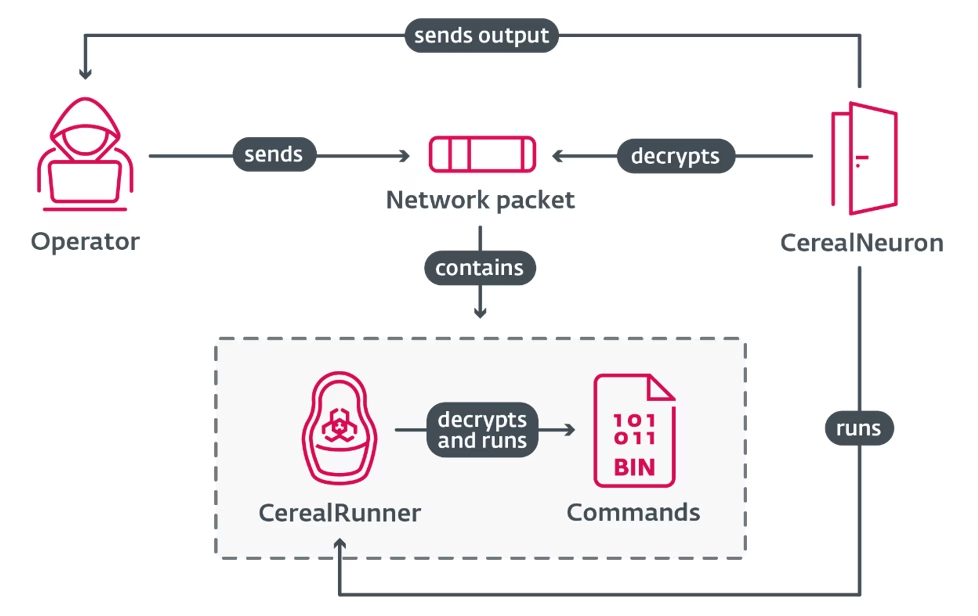
侵害したExchangeサーバーを活動の中心拠点として悪用する手法は珍しく、ごく一部のAPTグループしか使っていません。Turlaも過去に、この手法の変種を使ったことがあります。Cerealでは、被害組織のExchangeサーバーに依存することで、攻撃者専用のインフラが不要になっています。
このツールセットにはフォールバックの仕組みもあります。CerealHermitは、CerealNeuronからネットワーク部分を取り除いた亜種です。Webリクエストを待ち受ける代わりに、ディスクから暗号化されたコマンドファイルを読み取り、暗号化した結果を書き戻します。一部の侵入では両方のバックドアが同時に設置されており、攻撃者は目的を達成するための独立した2つの経路を確保していました。
使い捨てプログラムとしてのコマンド
Turlaの攻撃者は、あらゆるコマンドを備えた単一の大きなバックドアを使う代わりに、各コマンドをそれぞれ小さなコンパイル済み.NETプログラムとして配信します。
中核となる実行コンポーネントはCerealRunnerです。他の暗号化された.NETプログラムと、その実行に必要な引数を内部に持っています。実行されると、ペイロードを展開してメモリ上で実行し、その出力を同じパイプラインで返します。これをCerealNeuronが暗号化して送り返します。
ESETは、2件の侵入で多数のCerealRunnerバイナリを検出しました。構造は共通していますが、個々のタスクを実装する小さなコードの部分が異なります。
コマンドには次のようなものがあります。
- Exchange Web Servicesを介したメールボックスや特定のメッセージの取得。
- コンピューター、ユーザー、グループ、DNSレコードを対象としたActive Directoryへの照会。
- WMIクエリの実行。たとえば、プロセスや有効なTCP接続の一覧取得など。
- LSAシークレット(Windowsがローカルに保存する認証情報)の抽出。
- ボリュームスナップショットの一覧表示。
- ファイルの一覧表示、読み取り、削除。対象はCerealBoxが作成した、ステージング済みのメールダンプであることが多くなっています。
特定のタスク向けにコンパイルされた、ほぼ同一のバイナリが大量に存在することから、攻撃者はコマンドのコンパイルとパッケージ化を自動化する社内フレームワークを持っていると強く推測されます。モジュール型で交換可能なコンポーネントを中心に構築されたコードベースと合わせて考えると、単なるスクリプトの寄せ集めではなく、成熟した、よく設計されたプラットフォームという印象を受けます。
子ども向けではない.NETの手口
Cerealが最近のAPT事例の大半と一線を画すのは、.NETの内部の仕組みを深く利用している点です。.NETはMicrosoftのソフトウェアフレームワークで、Windowsの多くの部分やExchange自体を支えています。
通常、.NETプログラムは共通言語ランタイム(CLR)上で動作し、実行直前にプログラムの命令がマシンコードに変換されます。この過程全体は、標準的な分析ツールで確認できます。Cerealは、こうした標準的で観測可能な経路の外で繰り返し動作します。
.NETコードより先にネイティブコードを実行する.NETプログラム
CerealLoaderは、暗号化されない形でディスクに書き込まれる唯一のCerealコンポーネントです。.NETデコンパイラで見ると、エントリポイントのコードは実質的に何もしておらず、悪意あるメソッドにブレークポイントを設定しても発動しません。
実際には、CerealLoaderは.NETランタイムが通常の命令を実行し始める前に、低レベルのマシンネイティブコードを実行します。.NET仕様のあまり使われない機能であるVtable Fixupsを悪用し、プログラムの他の部分から呼ばれていないように見える.NETメソッドへ、ネイティブコードから戻る隠れた橋を作っています。.NET側だけを調べるアナリストには、何もしていないコードに見えます。その時点で、本物のペイロードはすでに実行済みです。
正規のWindowsコンポーネントの乗っ取り
CerealLoaderはネイティブコードから自力で起動できるため、攻撃者は.NET以外の正規のWindowsプロセスがこれを読み込む場所に配置できます。ある実行チェーンでは、CerealLoaderがC:\Windows\System32\wbem\内にncobjapi.dllとして置かれ、Windows Management Instrumentationサービスが自動的に読み込みました。別のケースでは、同じフォルダ内のwbemcomn.dllになりすましていました。この悪意あるDLLは正規の関数呼び出しを転送するため、影響を受けたプロセスは通常どおり動作し続けます。
.NETネイティブイメージキャッシュの悪用
.NETは起動性能を高めるため、一般的なライブラリのプリコンパイル済み版のキャッシュをシステムフォルダに保持しています。プログラムがこれらのライブラリを要求すると、ランタイムはまずキャッシュを確認し、一致するものがあれば、アセンブリのコードをJITコンパイルせずにキャッシュ版を読み込みます。攻撃者はこのキャッシュに、Microsoft.Exchange.Search.Mdb.ni.dllなどの名前で悪意あるCerealLoaderファイルを配置しました。Exchangeが対応するライブラリを要求すると、ランタイムは悪意ある版を読み込みます。悪意あるファイルには実際の代替コードが含まれていないため、.NETは実際の機能については本物のライブラリに黙ってフォールバックします。ただし、それは攻撃者のネイティブエントリポイントのコードが実行された後です。あるサンプルでは、親プロセスがExchangeの検索サービスである場合にのみ、悪意あるコードが有効になります。
これらの手法はいずれも、.NET仕様のあまり知られていない部分に記載されています。珍しいのは、それらが一つのツールセットの中で意図的に組み合わされ、Microsoft Exchange内に潜むために使われていることです。
CerealBox:Exchangeを内部からフックする
Cerealのコンポーネントの中で最も新しい手法を使っているのが、Microsoft Exchange向けに作られたメール収集モジュールのCerealBoxです。
Turlaはこれまでも、Exchangeサーバーを標的にしてきました。その中には、迷惑メールのフィルタリングなどのためにメールの流れにフックできるExchangeの正規機能、トランスポートエージェントの悪用も含まれます。しかし、インストールされたトランスポートエージェントは、Exchangeの設定に目に見える痕跡を残します。
CerealBoxは、より目立たない手法をとります。自身を登録する代わりに、メールの流れを処理するExchangeプロセスであるEdgeTransport.exeに直接注入されます。ただし、そこに到達するのは容易ではありません。CerealBoxは、図4に示す入れ子状のCerealコンポーネントの複雑な連鎖を通じて配信されます。
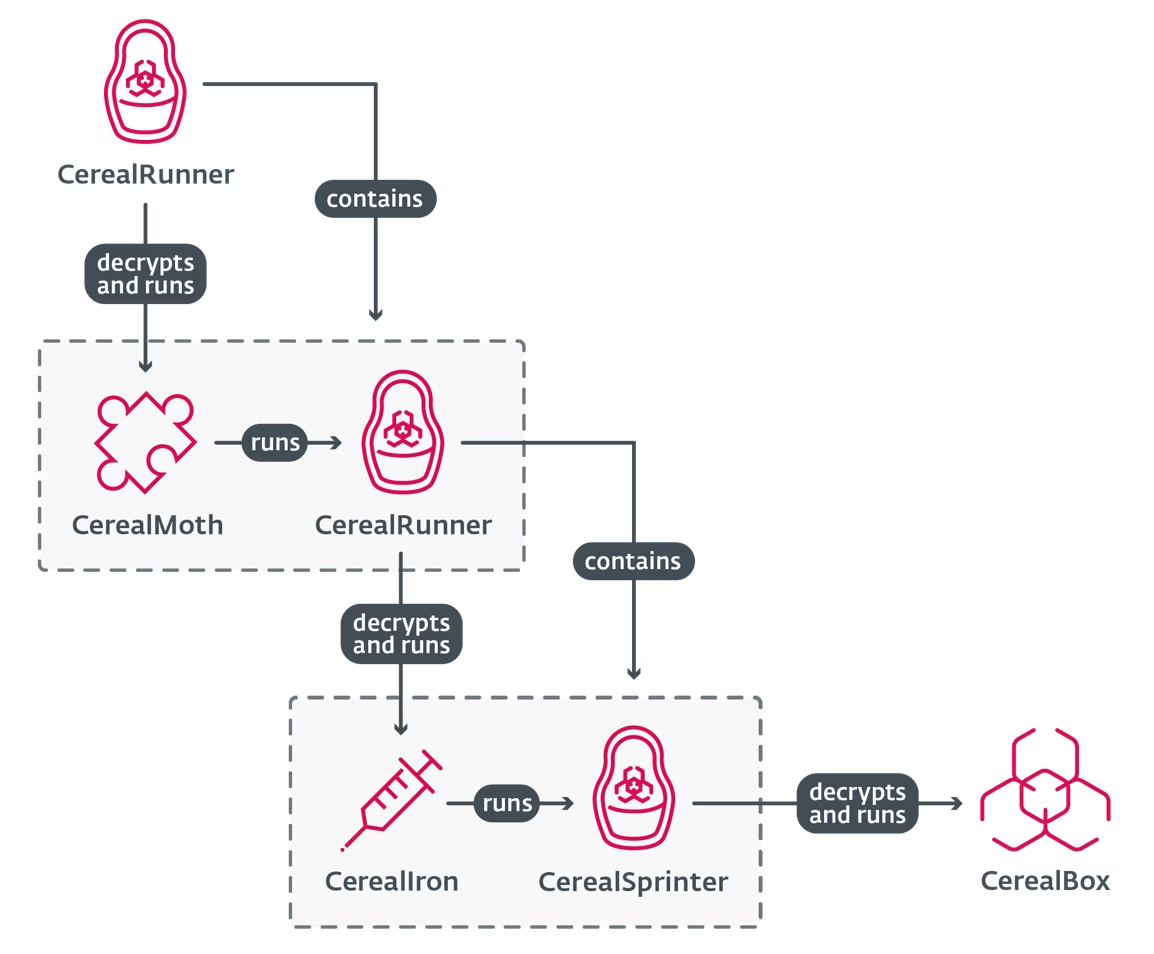
CerealBoxは内部に入り込むと、Exchangeの内部構造にアクセスして既存のトランスポートエージェントを見つけ、そのハンドラーを悪意あるコードで包み込みます。ラッパーはまずCerealBox独自のロジックを実行し、その後で元のコードに制御を戻します。メールは通常どおり流れ続けます。Exchangeの設定には、新しいエージェントがどこにも現れません。要するに、CerealBoxは新しいエージェントを追加するのではなく、メモリに読み込まれた既存のエージェントを乗っ取るのです。
メールフローを可視化できるようになったCerealBoxは、関心のあるメッセージを選び出します。メッセージが条件を満たすのは、.doc、.docx、.pdfの添付ファイルがあり、送信者アドレス、受信者アドレス、件名の部分文字列、添付ファイル名といったハードコードされた複数のリストの少なくとも一つに一致し、かつ除外リストには一致しない場合です。対象となったメッセージは圧縮、暗号化されてディスク上のファイルにステージングされます。その後、攻撃者は通常のCerealNeuronのコマンドで、これらのファイルを外部に送出し、削除します。
Exchangeのトランスポートサービスに注入し、内部からメールフローにフックする手法は新しく、これまでどのマルウェアファミリーでも文書化されていません。Exchangeのメールパイプラインが内部でどう構成されているかを深く理解する必要があります。そうした知識の習得には、多大な時間と労力がかかります。
まとめ
Cerealツールセットは、長期にわたる隠密のサイバースパイ活動のために入念に作られた道具です。ディスク上に残す痕跡はわずかで、発見やブロックされる恐れのある外部インフラを避け、正規のExchangeプロセスの中に身を隠します。アンマネージドエントリポイント、VTable Fixups、ネイティブイメージキャッシュの悪用、Exchangeのトランスポートパイプラインへのメモリ内注入といった手法には、高度なAPTアクターの間でも珍しい、.NETの技術への投資の大きさが表れています。
Cerealツールセットは、TurlaにとってExchangeサーバーが単なるメールサーバーではなく、耐久性のある収集拠点であり、内部の実行ハブであり、高度な.NETの技術を隠すのに適した環境でもあることを示しています。
WeLiveSecurityで公開しているESETの調査に関するお問い合わせは、[email protected]までご連絡ください。
ESET Researchは、非公開のAPTインテリジェンスレポートとデータフィードを提供しています。このサービスに関するお問い合わせは、ESET Threat Intelligenceのページをご覧ください。
IoC
侵害指標(IoC)の包括的な一覧は、ESETのGitHubリポジトリとTurlaのホワイトペーパーで確認できます。