iVerifyの2026 Advanced Mobile Threat Reportによると、犯罪者が流出したエクスプロイトキットを使い、脆弱なiPhoneに侵入しています。広告や改ざんされたWebサイトを通じた攻撃は、業務で携帯電話を使う従業員にまで及んでいます。
DarkSwordは、複数のソフトウェアの脆弱性を連鎖させてiPhoneを乗っ取るツールキットです。研究者らが2026年3月にこのツールキットを公開すると、1週間以内に新しいバージョンがGitHubに登場しました。犯罪グループは、これを改変して使えるコードを手に入れたことになります。別のツールキットであるCorunaは、金融や暗号資産サービスを装ったWebサイトから配信されていました。
広告の読み込みだけで攻撃が始まる場合も
あるDarkSwordの亜種は、ユーザーがスクロール中にInstagram広告が読み込まれた時点で、iPhoneへの感染を開始しました。同じ人物は後日、リンクをクリックしたことで、別バージョンのツールキットに感染させられています。研究者らは、これらの事件を別々の攻撃者によるものと分析し、どちらも暗号資産の窃取を狙っていたと判断しました。
トラフィック販売業者のDeadTagは、Report URIの研究者Scott Helmeが実態を明らかにした組織です。DeadTagは、かつてECサイトの分析に使われていた失効ドメインを取得しました。一部の店舗が自社サイトのテンプレートでこのドメインを参照し続けていたため、買い物客のブラウザは新しい所有者が管理するスクリプトを取得してしまいました。このスクリプトは、一部の訪問者をトラフィックブローカー経由で別のサイトに誘導します。転送先の1つは暗号資産取引サイトを装い、非表示のページを密かに読み込みます。このページはiOS 18.4.0から18.7.2のSafariかどうかを確認し、該当するiPhoneに対してDarkSwordのエクスプロイトチェーンを実行しました。
別のグループはDeadTagからトラフィックを購入し、DarkSwordとCorunaを展開しました。DeadTagのネットワーク全体では、数千のWebサイトが660を超える再登録ドメインのコードを読み込んでいました。Report URIの推計では、これらのサイトの訪問数は合計で月間1億3500万回に上ります。研究者らは、感染した端末の台数については明らかにしていません。
私物のスマートフォンが感染すると業務アカウントも危険に
DarkSwordは、iPhoneのキーチェーンからパスワードやその他のサインイン情報を抜き取ることができます。従業員が私物の携帯電話を業務のメールやメッセージ、リモートアクセスに使っている場合、盗まれた認証情報やセッショントークンによって、攻撃者が社内サービスにアクセスする恐れがあります。Corunaのペイロードの1つは、テキストや画像の中から、暗号資産ウォレットの制御権を奪えるリカバリーフレーズを探し出していました。
「認証情報の窃取は、サイバー犯罪者にとって大きなビジネスです。Scattered SpiderやShinyHuntersのようなグループは、ソーシャルエンジニアリングと盗んだIDを使って企業ネットワークに侵入し、数百万ドルを脅し取ってきました」と、LeverSecのプリンシパルで、元Salesforce最高トラスト責任者のBrad Arkin氏は語ります。
「DarkSwordとCorunaは、犯罪者に新たな侵入経路を与えます。この2つを使えば、iPhoneに保存されたパスワード、メッセージ、メモ、写真を抜き取り、暗号資産を盗むことが可能です。従業員の携帯電話が感染すれば、その人の正規の認証情報が、はるかに大規模な侵害の起点になりかねません。しかも、ログインは通常の操作と区別がつきません」
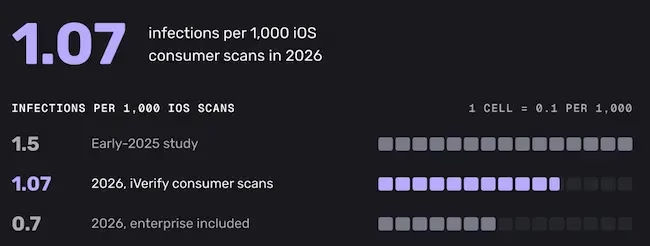
iOS消費者向けスキャンの約900件に1件でスパイウェアの兆候が検出(出典:iVerify)
認証情報や暗号資産を狙う犯罪者による攻撃は、検出件数の4分の3を占めました。企業環境でDarkSwordまたはCorunaが検出された事例はすべて、マネージングディレクター以下の従業員が対象でした。監視対象の消費者向けiOS端末におけるスパイウェア感染率は、控えめに見積もって1,000台あたり1.07件です。
調査前に証拠が消える恐れも
DarkSwordの痕跡の一部は、iPhone上にごく短時間しか残りません。再起動やソフトウェアのアップデートを行うと、実行中のマルウェアが消え、調査担当者が攻撃を再構築する際に役立つ証拠も失われます。
研究者らによると、DarkSwordまたはCorunaへの感染を確認した端末に、Appleの脅威通知が送られた例は把握されていません。Appleはこの通知を、民間のスパイウェアによる標的型攻撃を受けた可能性があると判断した人々に警告するために使っています。
翻訳元: https://www.helpnetsecurity.com/2026/11/11/iverify-iphone-exploit-kit-attacks-report/