過去1週間に相次いだ大規模な技術系障害について、トランプ政権の当局者は、サイバー攻撃が原因である可能性はほぼないと説明しています。一方で、人工知能(AI)が発見した脆弱性を急いで塞ごうとするパッチ適用の動きが、障害の一因になったとの見方が強まっています。
下院と上院の情報委員会で民主党トップを務める議員らも、こうした見方を示しています。航空機の地上待機措置(グラウンドストップ)から、主要な通信システムや銀行システムでの障害まで、一連のサービス中断は、ハッキングの直接的な結果ではなく、AIによる脆弱性の発見増加が少なくとも部分的に影響したとしています。
民主党のマーク・ワーナー上院議員(バージニア州選出)は火曜日、次のように述べました。「実際に起きているのは、AIがサイバーセキュリティの状況を急速に変えていることの帰結のようです。AIによって、膨大な数のシステムに存在する脆弱性をかつてない速さで特定できるようになりました。その結果、企業や政府機関には、こうした脆弱性を直ちに、しかも多くの場合は一斉にパッチ適用するよう、非常に大きな圧力がかかっています。このペースの変化に対応できるようには作られていないシステムに、多大な負荷がかかっているのです」
民主党のジム・ヒムズ下院議員(コネチカット州選出)も水曜日、この傾向は今後も続く可能性が高いと述べました。
ヒムズ氏は次のように語っています。「脆弱性の発見とパッチ適用のペースが上がったことで、障害がより頻繁に起こる可能性はあります。しかし、ここ数か月に見られた猛烈なペースでのパッチ適用は、あらゆるIT基盤のセキュリティを強化するうえで不可欠です。ネットワークの障害は、内部のミスによるものであれ外部からの攻撃によるものであれ、避けられないものです。ただ、備えを固めて回復力を高めるために、私たちにできることはまだ数多くあります」
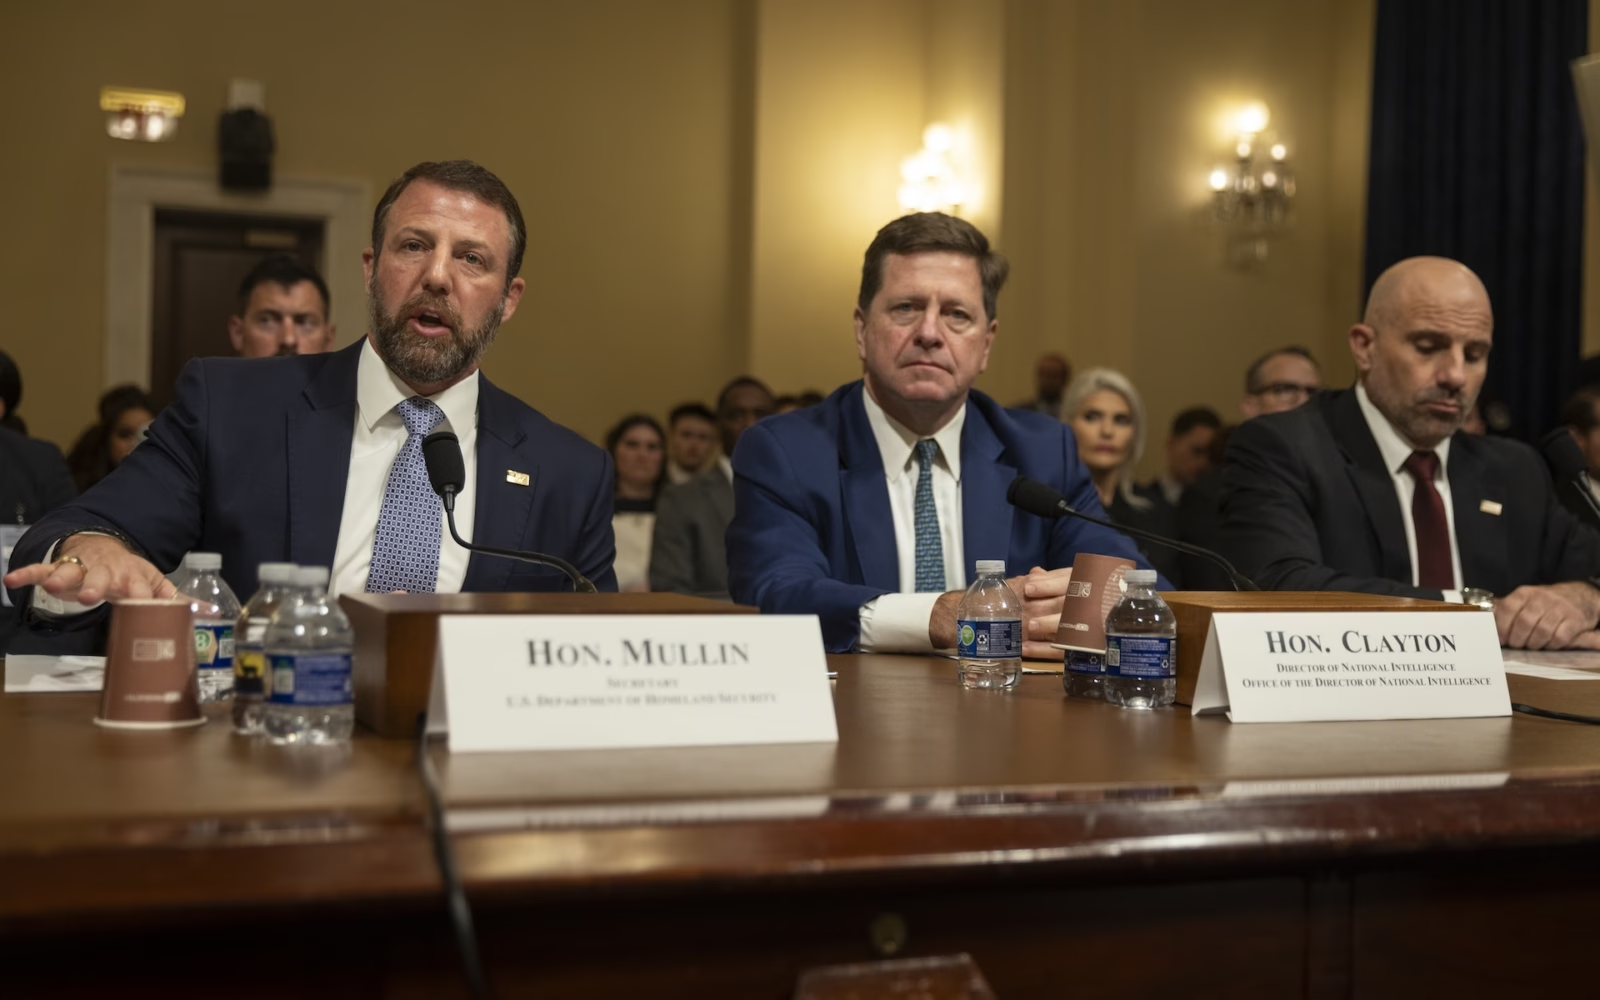
水曜日に開かれた下院国土安全保障委員会の公聴会では、トランプ政権側の証人が、障害の原因としてハッキングではなくパッチ適用を繰り返し挙げました。ただし、そのパッチがAIによる脆弱性の発見を受けたものだとは明言しませんでした。
国家情報長官のジェイ・クレイトン氏は、「パッチ適用やシステムのアップグレードのペースが上がっている環境にあります。これは、計算能力とアプリケーションの進歩によるものです」と述べました。
これに対し、議員らはより踏み込んだ発言をしています。ワシントン・サン紙は水曜日、議会での非公開説明(ヒル・ブリーフィング)で、産業界と政府の当局者が、AIが発見した脆弱性に対応するためのパッチ適用を原因として挙げたと報じました。ジェームズ・ウォルキンショー下院議員(民主党、バージニア州選出)は水曜日の公聴会で、一連の障害は互いに「無関係」だとするクレイトン氏の証言に反論しました。
ウォルキンショー氏は、「最近の技術系障害は偶然ではなく、サイバーセキュリティと関連しています」と述べました。サイバー攻撃が「爆発的に増えて」おり、誰もが「必死にシステムへパッチを当てている」というのです。
同氏は、攻撃が増加している一方で、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の人員と予算が大幅に削減されてきたことも指摘しました。
国土安全保障長官のマークウェイン・マリン氏は、削減にもかかわらず、CISAは「導入された新技術のおかげで、現在も任務を果たせています」と述べました。ただし、どの技術を指すのかは明らかにしませんでした。
マリン氏はまた、CISAの採用状況について議員らに伝えられる新たな情報はないと述べました。委員会では与野党双方の議員が、同庁の人員を増やすよう同氏に求めていました。
クレイトン氏とマリン氏、さらにFBIのクリストファー・ライア副長官は、悪意あるサイバー攻撃が障害に関係していたという証拠は今のところないと繰り返し述べました。また、パッチ適用の実施に要する期間を、攻撃者が突いて攻撃を仕掛けている兆候もないとしています。
翻訳元: https://cyberscoop.com/tech-outages-ai-vulnerability-patching/