Python Package Index(PyPI)に公開されているMicrosoft公式のagent-frameworkパッケージの2つのリリースに、開発者のシステムからクラウドやCI/CDの認証情報を盗み出すコードが含まれていました。Agent Frameworkは、AIエージェントの構築とワークフローでの実行を支援する、Microsoftのオープンソースツールキットです。
サプライチェーンセキュリティ企業のStepSecurity、OX Security、Socketの3社が悪意あるバージョンを発見し、分析結果を公表しました。
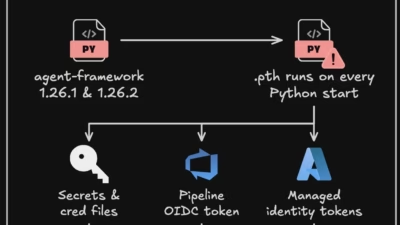
StepSecurityは次のように述べています。「2026年11月17日、PyPI上のMicrosoft公式agent-frameworkパッケージのバージョン1.26.1と1.26.2が、認証情報を窃取するペイロードを含んだ状態で公開されました。このペイロードは.pth形式のスタートアップフックとしてインストールされます。そのため、影響を受ける環境でPythonが起動し、インタプリタがインストール済みのフックを処理する際に実行され、フレームワークをインポートする必要すらありません」
「PyPIは両リリースを隔離しましたが、攻撃者は1.26.1が隔離された後に1.26.2をアップロードしており、公開権限を引き続き保持していることを示しました」
OXによると、このパッケージの月間ダウンロード数は192,534件に上り、影響範囲は広大です。agent-framework 1.26.0が最後の正常なリリースです。細工された2つのバージョンはいずれも、正規のagent-framework-core 1.26.0への依存関係を維持していました。そのため、フレームワークは通常どおり動作し、その裏で認証情報窃取コードが実行されていました。
攻撃者は2つ目のリリースで、Microsoft製の元のパッケージ初期化ファイルを復元し、フックをaf_runtime_diag.pthという新しいファイルに移しました。これにより、変更の発見がいっそう難しくなっています。
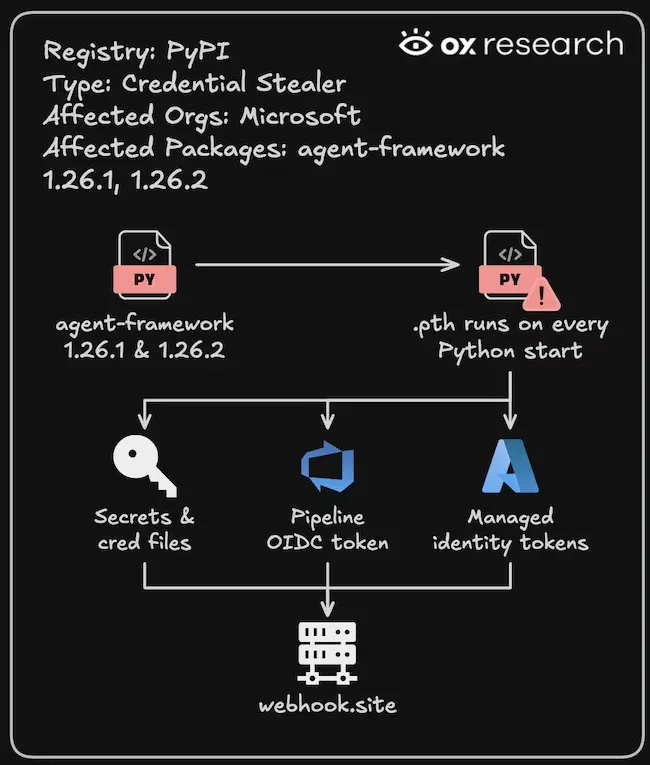
攻撃の概要(出典:OX Security)
保存された機密情報と新規トークンを狙う
この窃取コードは、名前にTOKEN、SECRET、AZURE、AWS、GITHUBなどの文字列を含む環境変数を収集します。さらに、最大300個の他プロセスの環境変数を読み取り、.envファイルのほか、Azure CLI、pip、npm、Git、Docker、Hugging Faceの認証情報ファイルもコピーします。
クラウドサービスに対して新しいトークンを要求する機能も備えています。Socketの研究者らは次のように指摘しています。「このコードは、AzureのマネージドIDトークンやCIフェデレーショントークンを新たに積極的に要求します」。バージョン1.26.2では、要求対象にGitHub ActionsのOIDCトークンも加わりました。ただしStepSecurityは、コードがこうした要求を試みるだけで、トークンが実際に発行されたことは確認されていないと注意を促しています。
収集した情報は圧縮・エンコードされ、1回のリクエストでwebhook.siteのエンドポイントに送信されます。
認証情報としてのビルドシステム
CoderのEMEA担当フィールドCTO、Eric Paulsen氏は、トークンの要求によって、チームが取るべき対応が変わると指摘します。
同氏はHelp Net Securityに次のように語りました。「クラウドプロバイダーに新しいアクセストークンを要求できるビルドシステムは、それ自体が認証情報です。今回の攻撃は、まさにそのように扱っていました。したがって、保存済みのパスワードやキーを入れ替えるだけでは不十分な対応です。新しいトークンを要求できる攻撃者には、そうしたパスワードやキーが必要ないからです」
「この攻撃が成立したのは、パッケージのインストールが信頼に基づく行為だからです。パッケージをインストールすると、Pythonは起動のたびに特定のファイルを自動実行します。そのため、パッケージを使っているかどうかにかかわらず、侵害されたコードが実行されます。誰かが確認する頃には、コードはすでに実行済みです」
同氏は、こうしたコードが到達できる範囲を制限することを勧めています。「まず、公開インデックスから直接ではなく、承認済みバージョンの社内ミラーから依存関係をインストールしてください。次に、ビルドをジョブごとに破棄される環境で実行し、使用する認証情報が1時間以内に失効するようにします。最後に、承認済みリストにない宛先への外向き通信をブロックします。これらを実施すれば、侵害されたパッケージが盗めるものはごくわずかで、送信先もなくなります」
StepSecurityは、いずれかのバージョンをインストールした場合、Pythonやpipをもう一度実行する前に、影響を受けたホストとランナーを隔離するよう助言しています。そのうえで、クリーンなベースから再構築し、agent-frameworkを1.26.0に固定することを推奨しています。
OXは、「そのホストから到達可能なすべてのシークレットを侵害されたものとして扱う」ことを推奨しています。StepSecurityは、保存済みのシークレットをローテーションしても、すでに発行されたIDトークンは無効化されないと警告しています。そのため、OIDCの権限、フェデレーション認証情報、マネージドIDのロール割り当ても確認すべきだとしています。
攻撃者がどのように公開権限を得たのかは、いずれのレポートでも説明されていません。
翻訳元: https://www.helpnetsecurity.com/2026/11/19/microsoft-agent-framework-package-pypi-compromised/