管理者が使っているパスワード一覧のスプレッドシートは、一見すると資格情報の完全な台帳のように見えるかもしれません。しかし実際には、従業員が「使っている」と申告した資格情報の一部しか反映されていません。具体的には、文書が最後に更新された後に変更・作成・共有されたパスワードは、誰かが内容を更新するまでスプレッドシートには現れません。そもそも、更新する人がいればの話です。
一方で、業務用のパスワードはあらゆる場所に残り得ます。誰かがブラウザーに保存することもあります。
チームメンバーがプロジェクトを進めるため、共有ログインをチャットで送ることもあります。別の従業員は、会社の保管庫へのアクセス取得に時間がかかるため、いくつかのパスワードを個人の保管庫に入れてしまうかもしれません。
誰かが報告しない限り、こうした行為はスプレッドシートに記録されません。
その結果、管理者は社内の資格情報を把握できていると考えていても、実際にはスプレッドシートが示しているのは全体像の一部にすぎない、ということになります。
資格情報が管理者の目から漏れる本当の理由
最大の要因は利便性です。承認されたプロセスが遅かったり分かりにくかったりすると、従業員は手近な手段を使います。ブラウザー内蔵のパスワード保存機能、共有のGoogleドキュメント、Slackのメッセージ、あるいは机に貼った付箋などです。
規則に反していると分かっていても、その場では仕事を終わらせることが最優先になります。
そのため、新しいパスワード、更新、共有された資格情報のすべてを従業員の手作業による報告に頼るやり方は、継続がほぼ不可能です。公式の手順が、業務ツールにアクセスする最も簡単な方法ではなく障害のように感じられれば、人はそれを迂回しやすくなります。
こうした利便性の優先は、パスワードの扱い方にも表れています。Verizonの「2025 Data Breach Investigations Report」によると、中央値のケースでは、ユーザーが複数のサービスで使うパスワードのうち、固有のものは49%にとどまりました。つまり、半数以上が使い回されていたことになります。
NordPassの「TOP 20 Not-So-Secret Business Passwords」レポートでも、企業環境で最も多く使われているパスワードは世界的に「123456」であることが分かっています。パスワードに関して、人は一般的に楽な道を選ぶことを示しています。
可視性がなければ、企業は最も重要な資産の一つが「123456」などの脆弱なパスワードで守られていることにすら気づけないかもしれません。
この問題を解決するには、従業員と管理者の双方にとって機能する仕組みが必要です。それがなければ、資格情報は散在したまま管理が難しくなり、そうした死角が生むリスクは高まります。
社内資格情報の可視性が低いことのリスク
業務用の資格情報がどこに保存されているか管理者が把握できなければ、誰がそれを使っているのか、誰と共有されているのか、変更されたのかどうかも分かりません。従業員が日常的に使うパスワードの強度や使い回しも評価できません。
Verizonのレポートでは、同レポートのデータセットに含まれる漏えいしたパスワードのうち、基本的な複雑性の基準を満たしていたのはわずか3%でした。この結果が組織内のすべてのパスワードに当てはまるわけではありませんが、管理下のシステムにある脆弱な資格情報を特定する手段がチームに必要な理由を示しています。
使い回しも問題です。パスワードが漏えいした場合、複数のサービスで使い回していると、複数のアカウントが危険にさらされかねません。
ここから最も重要な点が見えてきます。資格情報は今も、攻撃者が企業のシステムやデータに不正アクセスする主要な手段の一つだということです。Verizonの「Data Breach Investigations Report」2026年版は、侵害の13%で資格情報の悪用が初期アクセスの手口だったと指摘しています。
同レポートでは、脆弱性の悪用が侵害の31%を占めていたことも分かりました。より広範なセキュリティ戦略の一環として資格情報を保護する必要性が浮き彫りになっています。
社内の資格情報をスプレッドシートで管理すること自体が、別のリスクにもなります。ランサムウェアの攻撃者が社内ネットワークに足がかりを得た場合、パスワードを含むファイルを狙って探す可能性があるためです。
Pysaなどのランサムウェアグループは、自動化されたスクリプトを使ってドライブをスキャンしていました。対象は、「password」「login」「pwd」「passwd」といった語を含むファイル名やフォルダーです。
攻撃者がスプレッドシートを見つければ、暗号化して身代金を要求するかもしれません。中に記載された資格情報を使って他のアカウントやシステムにアクセスし、攻撃をさらに拡大させる可能性もあります。
解決策は?管理者が運用しやすく、従業員も従いやすい体系的な仕組み
社内アカウントを守るには、管理者が社内の各パスワードについて、いくつかの問いに答えられる必要があります。強度は十分か。所有者は誰か。どこに保存されているか。誰がアクセスできるか。使い回されていないか、古くなっていないか、侵害で流出していないか。
どの要素も、一つでもリスクを生み得るため重要です。強力なパスワードでも複数のアカウントで使い回されていれば、侵害で流出した際に、攻撃者がそれを使って他のアカウントにもアクセスできる可能性があります。
最近パスワードを変更したからといって、適切な人だけがアクセス権を持ち続けているかどうかは分かりません。
こうした要素を確認すれば、管理者は何に対処すべきかを把握しやすくなります。では、そのすべてをどう追跡すればよいのでしょうか。
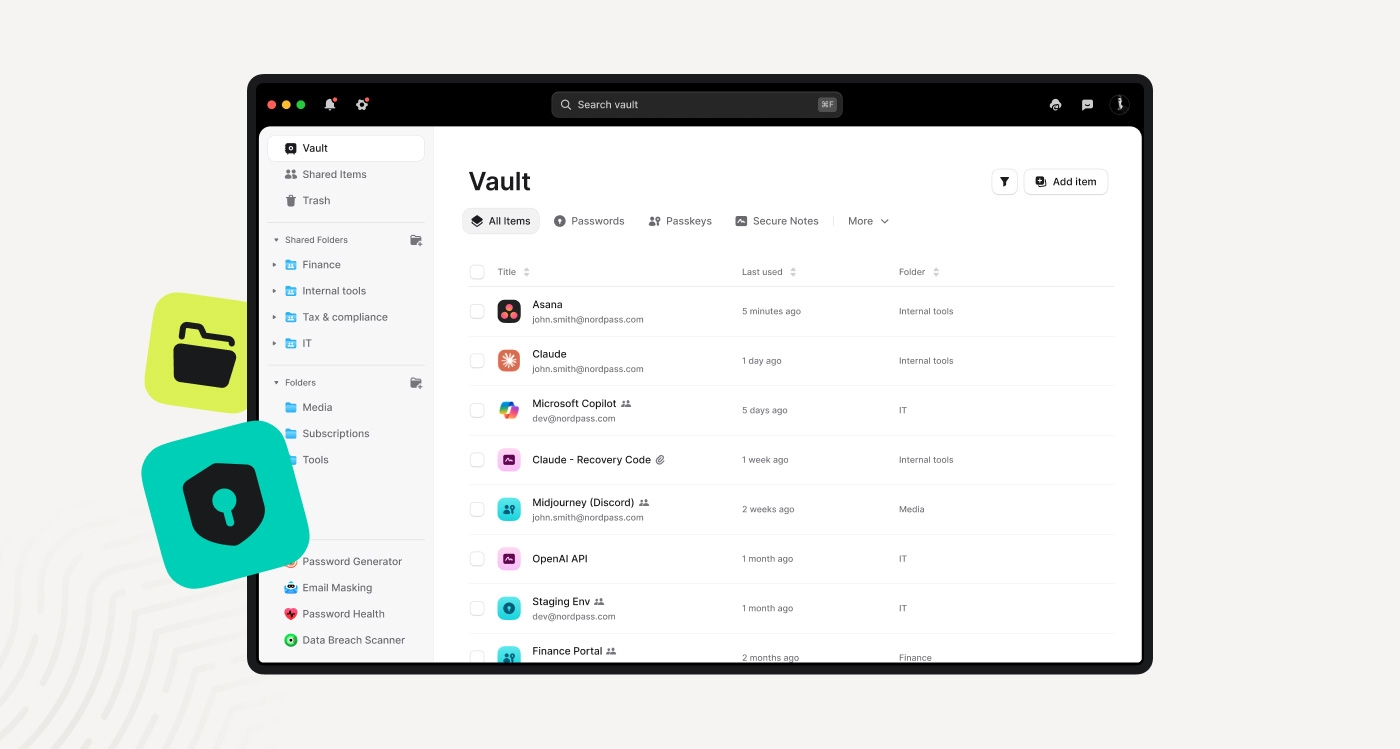
適切なパスワードマネージャーを使えば、チームが業務用の資格情報を一か所で保存・管理できるため、作業が楽になります。たとえばNordPassは、XChaCha20暗号化とゼロナレッジアーキテクチャで保護された一元管理の保管庫を組織に提供します。ゼロナレッジとは、サービス提供者が保管内容にアクセスできない仕組みです。
NordPassは、保管庫内の資格情報の点検にも役立ちます。Data Breach ScannerやPassword Healthといった機能により、脆弱なパスワード、使い回されたパスワード、古いパスワード、流出したパスワードを素早く特定できます。
NordPassでは、管理者がパスワードの要件を設定し、従業員が使うすべての資格情報の強度を確保することもできます。ユーザーは、保護されたチャネルを通じて資格情報を安全に共有できます。
さらに、Sharing Hub機能では、複数の人やチームと共有されているパスワードに誰がアクセスできるかを確認できます。アクティビティログには、社内パスワードに関する操作が記録されます。
これらを使えば、管理者は資格情報の問題を早期に発見し、優先して対処すべきものを判断し、その後の変更点を確認できます。社内ログインを可能な限り安全に保つための手段になります。
管理された保管庫だけでは解決できないこと
パスワードマネージャーは可視性の問題の解決に役立ちますが、あらゆる側面に対応できるわけではありません。一部の従業員はブラウザーや個人の保管庫にパスワードを保存し続けるかもしれません。そのため定着できるかどうかは、承認された手段を使いやすくすること、そして社内ログインの扱い方について明確な期待値を示すことにかかっています。
共有アカウントについても、所有者をより明確にする必要があるかもしれません。各ログインの責任者は誰か、誰にアクセスが必要か、いつアクセスを削除すべきか。IT部門が決めておくべきです。
また、すべての資格情報がパスワードとは限らない点にも注意が必要です。APIキー、リカバリーコード、証明書などのシークレットには、それぞれ独自の保存・アクセス・所有のルールが必要になる場合があります。
したがって、パスワードの健全性レポートを、従業員が社内リソースにアクセスするあらゆる手段の完全な台帳として扱うべきではありません。
強固な資格情報セキュリティは、スプレッドシートの先から始まる
パスワードのスプレッドシートや、手作業で更新するその他の文書では、社内の資格情報を確実に把握することはできません。しかし、NordPassのような安全な法人向けパスワードマネージャーなら可能です。
チームは業務用の資格情報を安全に保存でき、保管庫内のパスワードの健全性も確認できます。パスワード要件の設定、資格情報の安全な共有、パスワード関連のアクティビティの追跡も容易になります。
社内の資格情報で何が起きているのかを本当に知りたいなら、NordPassを試して、スプレッドシートをこの用途のために作られた法人向けパスワードマネージャーに置き換えてみてください。