2026年11月、戦争研究所(ISW)とアメリカン・エンタープライズ研究所(AEI)が発表した共同報告書が、オセアニア全域における北京の行動を方向づける大規模な戦略的ドクトリンを明らかにしました。「Surveil, Project, Divide: China’s “Guerrilla” Framework to Reshape the Pacific」と題するこの分析は、中華人民共和国(PRC)が毛沢東流ゲリラ戦の古典的な原則を、太平洋島嶼地域における現代的な多領域の海洋・政治キャンペーンへと応用している実態を詳述しています。
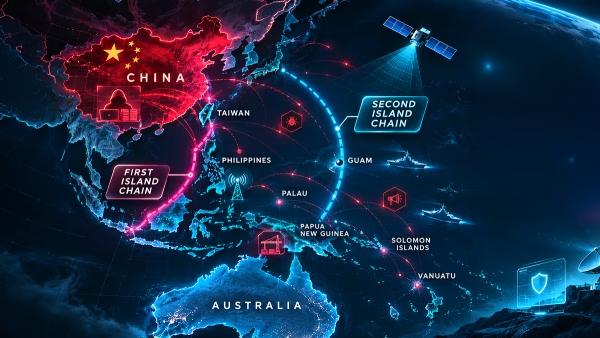
北京は、人民解放軍海軍(PLAN)が依然として作戦上の制約を抱える第一列島線と第二列島線の外側の外洋で、米海軍の優位に正面から挑むことはしません。代わりに、特に台湾有事を想定し、衝突が起きる前から太平洋の戦場を自らに有利な形に整えようとしています。軍事的な布陣に経済的な駆け引き、秘密裏の影響力工作、デジタルインフラを使った影響力行使を組み合わせ、太平洋の重要な海上交通路(SLOC)に非対称な足場を築いているのです。
海洋「ゲリラ」キャンペーンの構造
毛沢東流のゲリラ戦ドクトリンは、決定的な正規戦を避けながら、軍事・民間・経済の取り組みを織り交ぜて敵の後方に浸透し、「根拠地」を築いて、相手の力を徐々にそいでいくという考え方に立っています。ISWとAEIの報告書によると、人民解放軍はこの概念を海洋領域向けに現代化しました。
この戦略は、次の3つの方向で展開されます。
- 監視(Surveil):軍民両用の海洋調査船、宇宙追跡局、通信インフラを活用し、海底地形を把握するとともに、同盟国海軍の動きを監視し、オセアニア全域で通信情報を収集する。
- 展開(Project):商業港への投資、漁船団、警察協定を通じて、PLANの作戦範囲と兵站維持能力を拡大する。正式かつ公然たる軍事基地を置かなくても、ハワイとアジアの間に友好的な拠点網を築ける。
- 分断(Divide):西側諸国の外交的関心が薄れていることや、現地の経済的な脆弱性につけ込み、地域の結束を崩す。台湾に対する外交承認を揺るがし、太平洋における米国のアクセスを支える安全保障上のパートナーシップを弱体化させる。[2]
サイバー作戦とデジタル戦線――Resecurityの分析
ISWとAEIの枠組みは、北京の太平洋進出が持つ物理的・経済的・地政学的な側面に光を当てています。一方、サイバー脅威インテリジェンスからは、デジタル領域が地域を「監視」し「分断」するための結合組織として機能している様子が見えてきます。
Resecurityは、インド太平洋地域で展開されるPRC寄りの作戦を調べたサイバー脅威評価の中で、国家支援型の高度な持続的標的型攻撃グループ(APT)、ハクティビストの代理勢力、犯罪ネットワークが連携して北京の戦略目標を後押ししている実態を記録しています。
1. 事前配置とインフラの悪用
Resecurityの脅威インテリジェンスによると、中国のサイバー攻撃者は、太平洋および東南アジアの地域通信事業者、政府省庁、重要インフラを日常的に標的としています。国家と結びついた攻撃者は、現地の通信網を侵害し、インターネットに公開された企業システムの脆弱性を突いて、秘密裏に長期的な足場を確保します。侵害された地域ネットワークには二つの役割があります。外交・防衛通信を継続的に盗み見るスパイ活動を可能にすること、そして、グアム、ハワイ、米本土にある西側の標的など、より上位の標的に対するサイバー攻撃の発信元を隠す中継拠点として機能することです。
2. 国家によるスパイ活動とハクティビスト代理勢力の境界の曖昧化
ゲリラ戦ドクトリンが正規軍と非正規軍の区別を曖昧にするのと同様に、北京はハクティビスト集団のエコシステム、国家と連携するAPT(Mustang Pandaなど)、「偽旗」インフラに依存しているとResecurityのアナリストは指摘しています。これらのグループは、公然たる地政学的摩擦に先立って、あるいはそれと並行して、地域各国の政府を狙った分散型サービス拒否(DDoS)攻撃、Webサイトの改ざん、データ漏えいを仕掛けます。Resecurityは、こうしたキャンペーンを、防御態勢の即応性を試し、現地の統治に対する国民の不信を広げ、より深く静かなサイバースパイ活動の侵入を覆い隠すための「事前配置」活動と評価しています。
3. 情報作戦とグレーゾーンの融合
ゲリラ戦の枠組みにおける「分断」の柱では、サイバー侵入が認知戦と直接連動します。Resecurityは、盗まれたデータや、ダークウェブのフォーラムで流布される捏造された侵害の主張が、AI生成の偽情報や合成メディアとともに武器として使われ、国内の政治的分断をあおり、親西側政権への国民の信頼を損なっている状況を追跡してきました。さらに、太平洋島嶼国(パラオなど)全体を見渡した広範なインテリジェンス評価では、サイバー詐欺拠点を運営するPRC関連の国際組織犯罪と、北京のより広い安全保障・影響力の機構との融合が進んでいることがわかります。
第一列島線――最前線の包囲
第一列島線には日本、台湾、フィリピンが含まれ、軍事衝突が想定される地域に近接しています。これらの国々に対するサイバー作戦は、外交上の調整を露呈させ、重要サービスを損ない、危機の際に圧力を高める可能性があります。この点は、増援ルートや太平洋のより遠方でのアクセスを重視する戦略とは異なりますが、スパイ活動や妨害は両方の列島線に影響し得ます。
- 重要インフラへの攻撃:台湾の国家安全局は、エネルギー、通信、政府、その他の重要分野を狙う中国のキャンペーンについて説明しています。その評価では、脆弱性の悪用、ソーシャルエンジニアリング、サプライチェーンの侵害が確認されており、通信システムとその委託業者へのアクセスを維持しようとする動きも含まれます。
- 継続的な戦術的スパイ活動:Unit 42は、Mustang Pandaとしても知られるStately Taurusが、2024年3月のASEAN・オーストラリア特別首脳会議の前後に、フィリピン、日本、その他アジア諸国の組織を狙ったと評価されるマルウェアパッケージを特定しました。この活動は、外交行事や地域間の調整がインテリジェンス上の価値を持つことを示しています。
- 妨害と政治的圧力:台湾の情報機関による評価は、サービスの中断を狙ったDDoS攻撃や、軍の哨戒活動や政治的イベントの前後でサイバー活動が増加することにも言及しています。こうした活動は、通常の軍事的圧力と相まって、民間のレジリエンスに負荷をかけかねません。
この攻撃者から収集された注目すべき成果物の一つが、2021年9月7日ごろに確認された、台湾の核能研究所(INER)に関連する侵害済みのOffice 365アカウントです。攻撃者は、信頼できる仲間内のつながりを通じて、このデータをアンダーグラウンドで金銭化しようとしました。
xxx
2022年には、タイ、ベトナム、ブルネイ、マレーシアの組織のものとみられる同様のアカウントも売りに出されました。このインシデントに関する情報は、台湾の当局や国内の法執行機関パートナーに共有されています。
第二列島線と太平洋島嶼国――後方地域でのゲリラキャンペーン
第二列島線およびより広い太平洋地域では、米軍の増援や持続的な作戦を支えるインフラとパートナーシップが戦略上の焦点となっています。グアムと周辺の島嶼ネットワークでは、軍の兵站が、民間の電力、水道、輸送、通信サービスと結びついています。
- 兵站の「ガソリンスタンド」の遮断:米中経済安全保障調査委員会は、グアムの燃料貯蔵・配送施設と軍事施設が、地域紛争時の作戦に不可欠であると指摘しています。これとは別に、CISA、NSA、FBIは、Volt Typhoonがグアムを含む米国の重要インフラを侵害していたことを確認し、危機の際に妨害を行う可能性に備えてアクセスを維持していたと評価しました。
- 秘匿インフラと中継ネットワーク:共同アドバイザリーは、Volt Typhoonが侵害した小規模オフィス・家庭向けのルーターや多段プロキシを使って活動を隠蔽していたことを記録しています。地域の防御担当者にとっては、見慣れたネットワークから来たように見える接続であっても、調査が必要になり得るということです。
- 外交的影響力行使のための漏えいの武器化:同委員会の2025年の報告書によると、パラオは、政府の文書約2万件が盗まれ、米国との援助協定を祝う式典の直前にダークウェブへ投稿されたことを受け、このサイバー攻撃を中国によるものだと断定しました。このタイミングは、機微な二国間の関与の最中に起きた漏えいが、外交面で大きな影響を及ぼし得ることを示しています。
太平洋にとっての戦略的含意
中国の海洋ゲリラ戦略と非対称なサイバー作戦の融合は、太平洋島嶼国とその安全保障上のパートナーに複雑な課題を突きつけています。
| 領域 | ゲリラ戦の目的 | 作戦のメカニズム |
|---|---|---|
| 海洋・兵站 | 艦隊同士の直接戦闘を行わずに、重要なSLOCにおける米国の制海権を無力化する。 | 軍民両用の港湾、海洋調査船、海上民兵、地域の警察協定。 |
| サイバー・通信 | 持続的な情報収集と、作戦の事前展開拠点を確立する。 | 現地の通信バックボーンの侵害、ゼロデイ脆弱性の悪用、プロキシ中継ネットワーク。 |
| 政治・認知 | 地域の同盟関係を分断し、台湾および米国との外交関係を損なう。 | エリートの取り込み、経済的影響力、ハクティビストによる漏えい、組織的な偽情報キャンペーン。 |
太平洋島嶼国の多くは、国内のサイバーセキュリティ能力が限られ、通信や港湾の開発を外国からの投資に大きく依存しています。ゲリラ戦の枠組みは、平時の商業的関与と戦時の軍事的態勢との間にあるこのギャップを突くものです。
Resecurityの評価に基づけば、これに対抗するには、デジタルインフラ、海洋ガバナンス、サイバーセキュリティ能力の構築を、孤立した技術課題として扱うのではなく、地域の主権と抑止力の最前線を成す要素として位置づける必要があります。
参考文献
[1] ISW. SURVEIL, PROJECT, DIVIDE: – ISW
[2] Institute for the Study of War. Surveil, Project, Divide: China’s “Guerrilla” Framework to Reshape the Pacific
[3] Messaggero Marittimo. Cina, il Pacifico si conquista anche dalla banchina
[4] Dark Reading. Philippines Pummeled by Cyberattacks & Misinformation Tied to China
[5] Resecurity. SharePoint Zero-Day Exploit (ToolShell) – Network Infrastructure
[6] U.S.-China Economic and Security Review Commission. Protecting Americans from China-Linked Scam Centers
[7] Observer Research Foundation. China’s cyber aggression and the South China Sea dispute
[8] U.S.-China Economic and Security Review Commission. Small Islands, Big Stakes: China’s Playbook in the Pacific Islands
[9] CISA, NSA, FBI and international partners. PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure
[10] Palo Alto Networks Unit 42. ASEAN Entities in the Spotlight: Chinese APT Group Targeting
[11] Taiwan National Security Bureau. Analysis on China’s Cyber Threats to Taiwan’s Critical Infrastructure in 2025