約3週間前、私たちはGlassWormについて公表しました。これはVS Code拡張機能を標的とした初の自己増殖型ワームで、目に見えないUnicode文字を使い、コードエディタ上では文字通り消えてしまう悪意あるコードを隠すというものでした。
2025年10月21日、OpenVSXはこのインシデントについて「完全に封じ込め、収束した」と発表しました。
しかし2025年11月6日――それから16日後――私たちは新たな一波のGlassWorm感染を検知しました。さらに3つの拡張機能が侵害され、Solanaブロックチェーン上には新たなC2エンドポイントを提供する新しいトランザクションが投稿されていました。攻撃者インフラは同一のまま、依然として完全に稼働していたのです。
しかし、この話がより深刻さを増すのはここからです。私たちは攻撃者のサーバーへのアクセスに成功しました。その中にあったものは、現実世界への影響を裏付けるものでした。米国、南米、欧州、アジアなど世界各地にわたる被害者の一部リストであり、その中には中東の主要な政府機関も含まれていました。
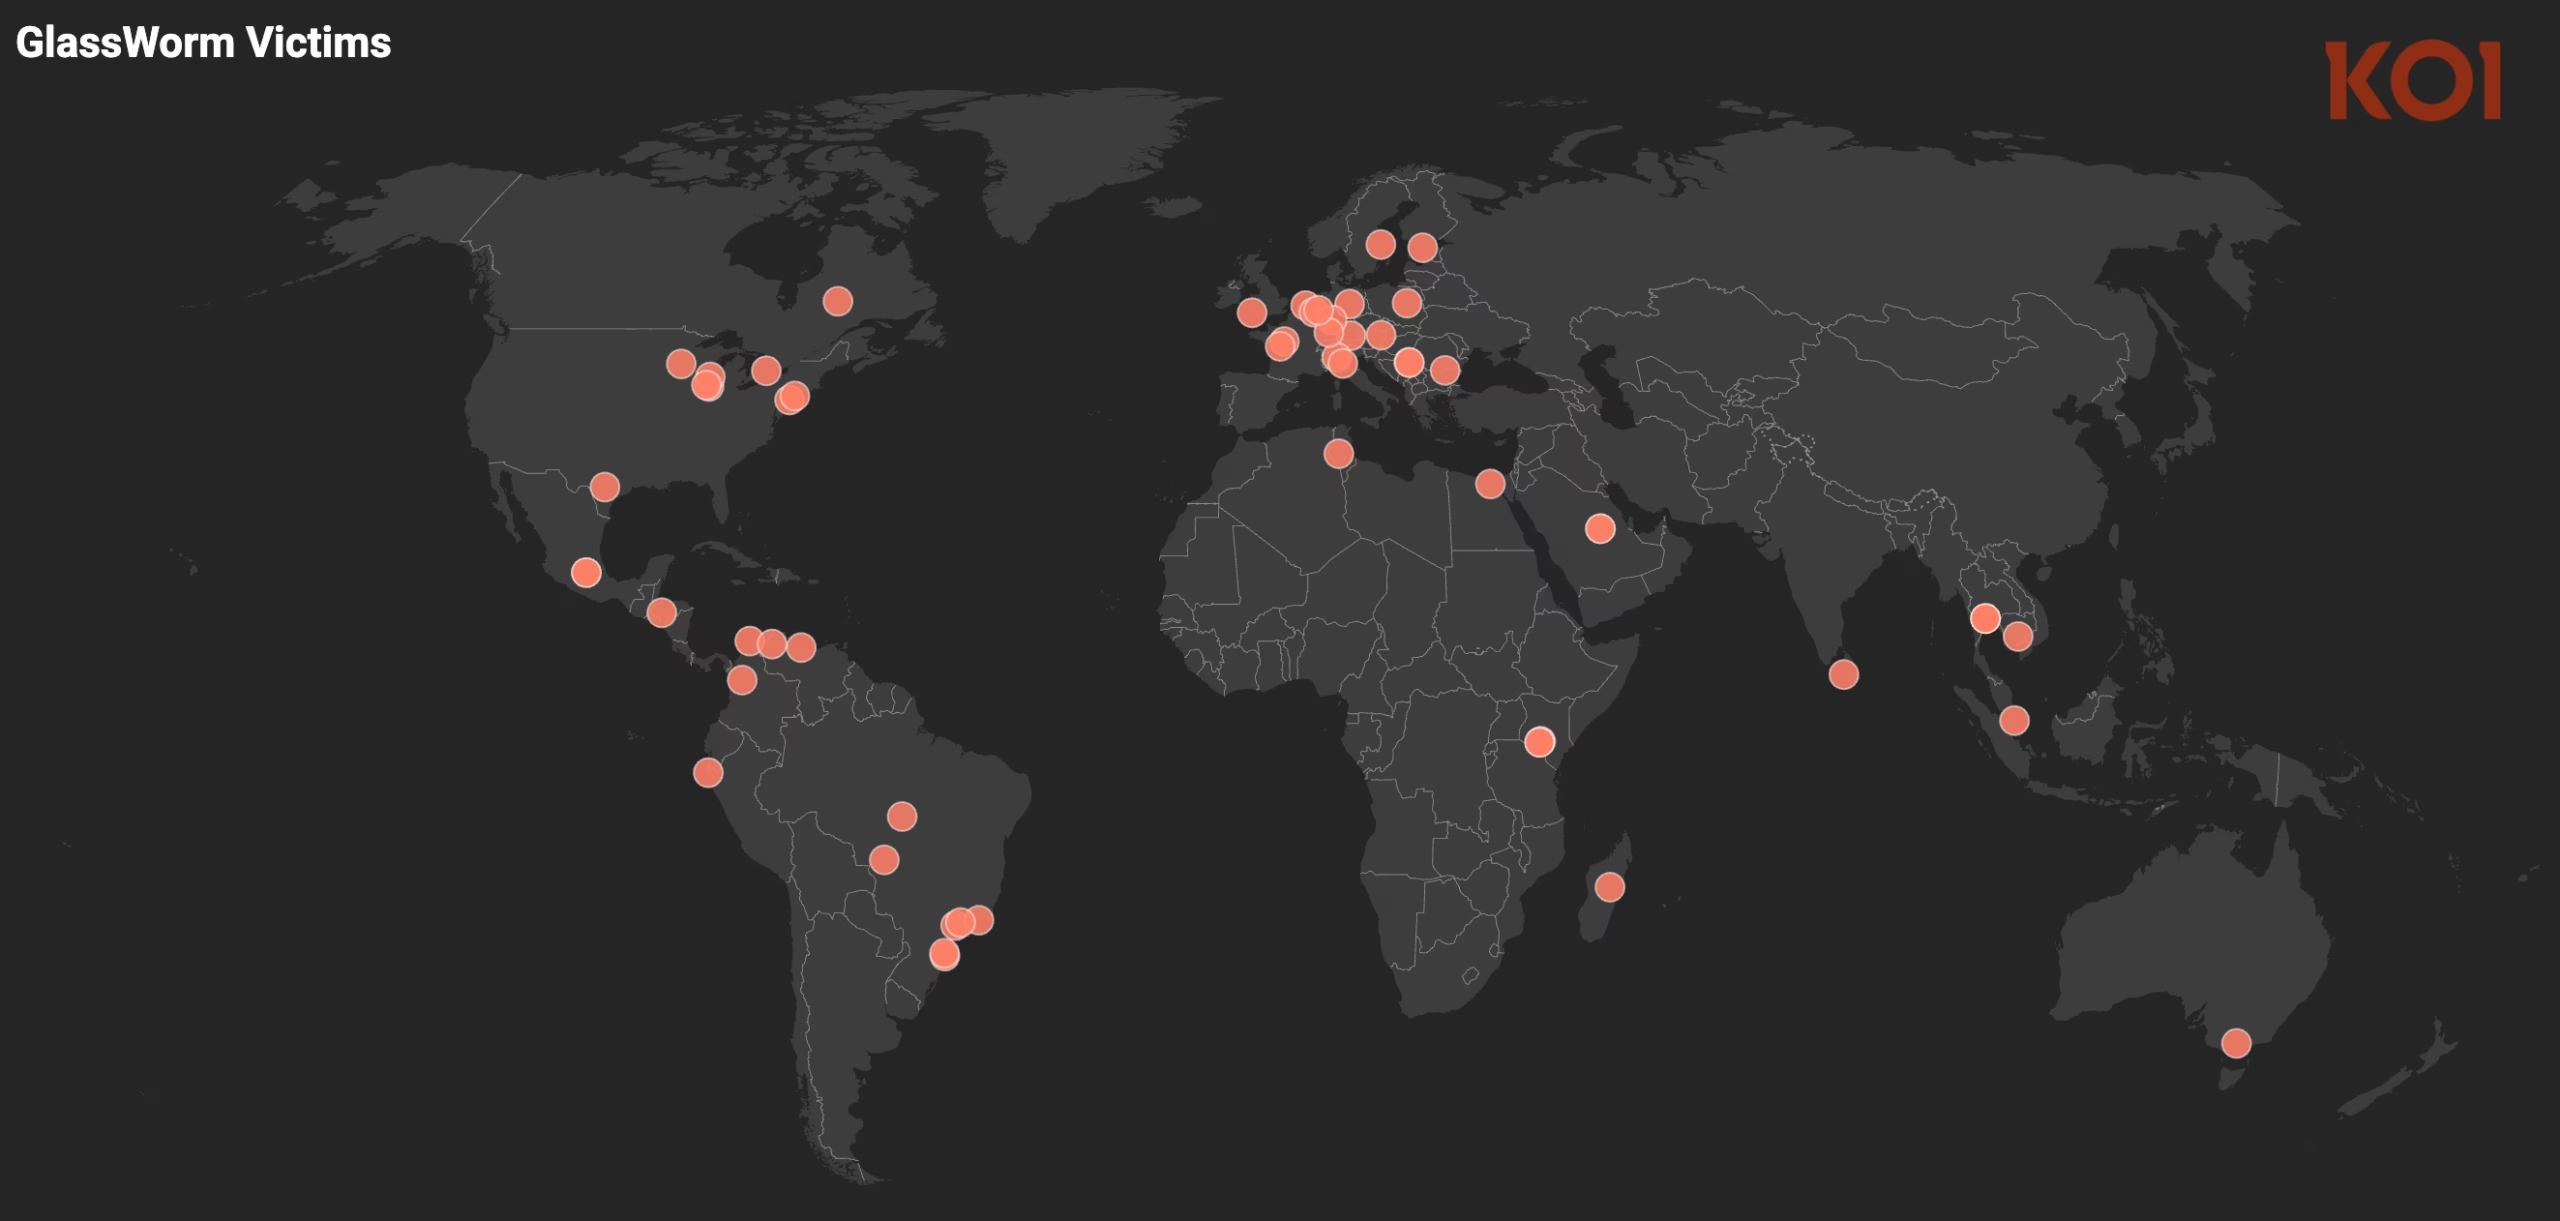
これはもはや、拡張機能が侵害されたというだけの話ではありません。実在する被害者、危険にさらされる重要インフラ、そして私たちが警告していた通りに動作するワーム――開発者エコシステムを通じて拡散し続けるワームの存在についての話なのです。
そしてこれはOpenVSXだけの問題ではありません。開発者からの報告によれば、GlassWormはGitHubリポジトリにも飛び火しており、AIが生成したコミットを利用することで、目に見えないペイロードを一見正当なコード変更であるかのように偽装しているとのことです。
新たな攻撃波:さらに3つの拡張機能が陥落
2025年11月6日、私たちのリスクエンジンが、GlassWorm特有のシグネチャを示すOpenVSX拡張機能をさらに3件検知しました。
- ai-driven-dev.ai-driven-dev(ダウンロード数3,300件)
- adhamu.history-in-sublime-merge(ダウンロード数4,000件)
- yasuyuky.transient-emacs(ダウンロード数2,400件)
今回の攻撃波だけで、影響を受けた件数は約10,000件に上るとみられます。
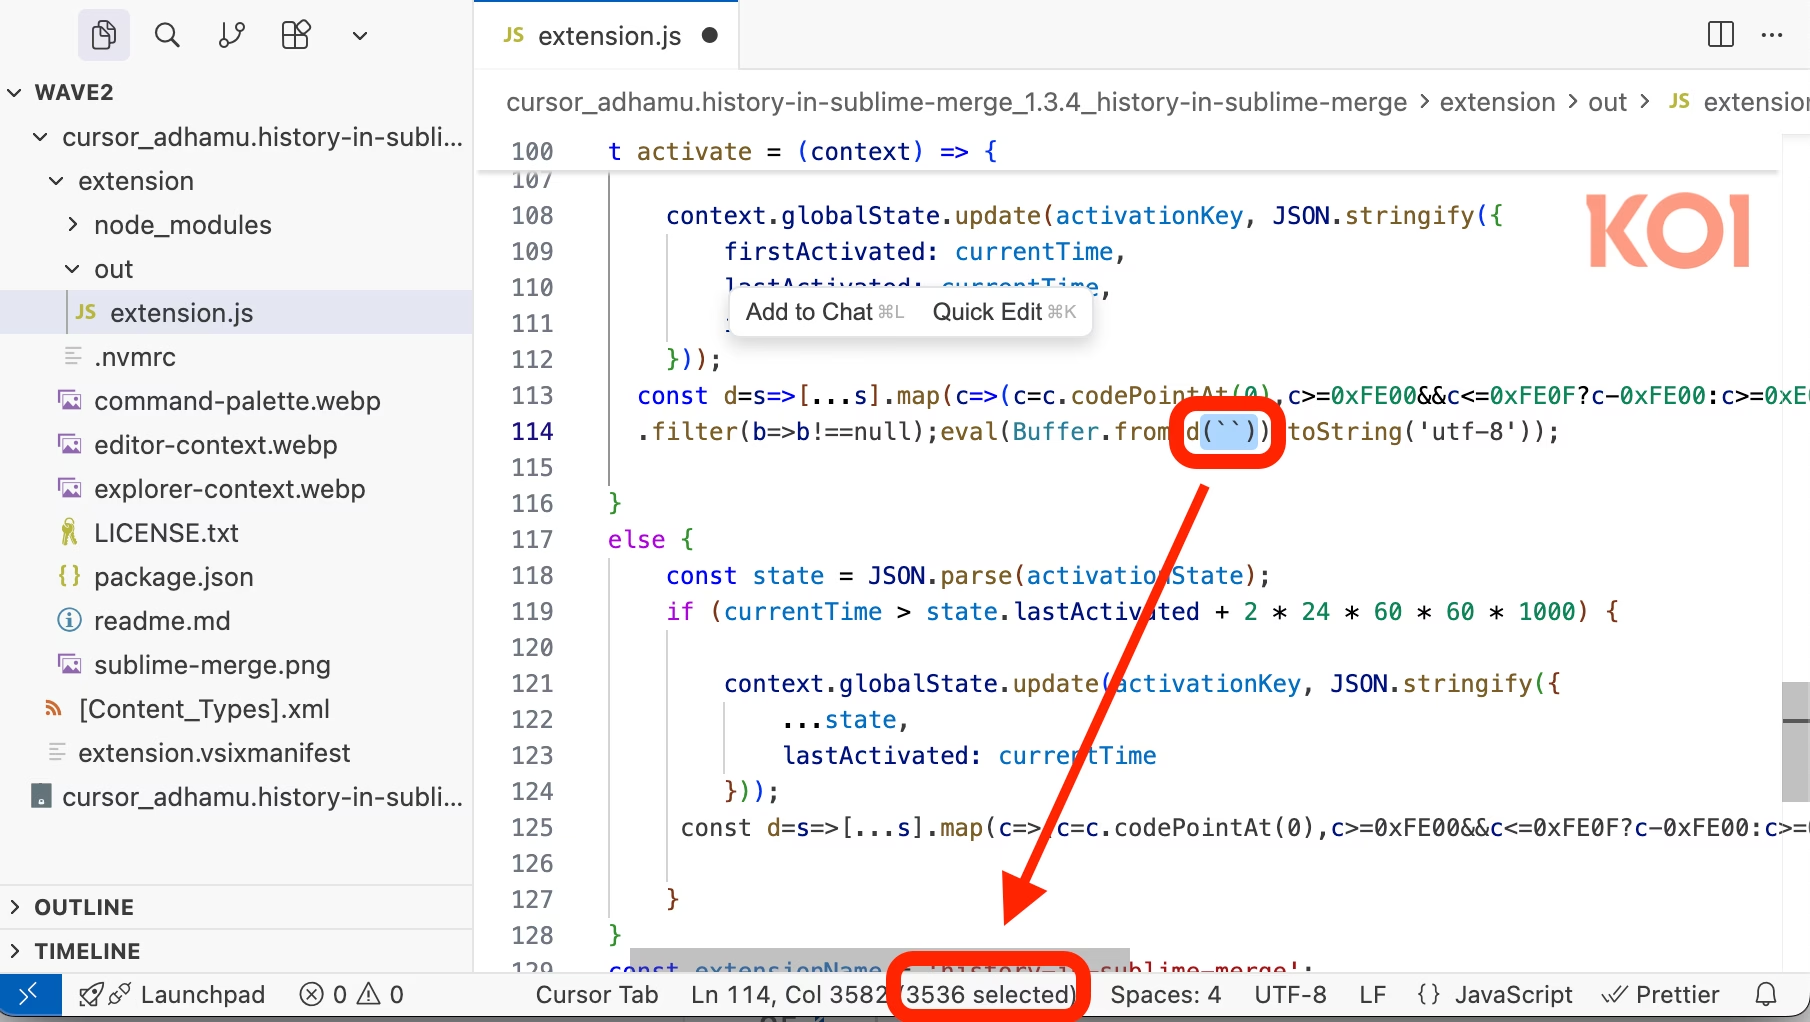
これら3つの拡張機能はいずれも、私たちが当初の分析で報告したものと非常によく似た、目に見えないUnicodeマルウェアを含んでいます。悪意あるコードは今なおコードエディタ上では文字通り不可視のままです。人間の目には空白として表示される印字不可能なUnicode文字にエンコードされている一方で、インタプリタにとってはJavaScriptとして実行される仕組みです。
攻撃者はSolanaブロックチェーンに新たなトランザクションを投稿し、次段階のペイロードをダウンロードするための更新済みC2エンドポイントを提供していました。これはブロックチェーンベースのC2インフラがいかに堅牢であるかを示しています。ペイロードサーバーが停止させられても、攻撃者は1セントにも満たないコストで新たなトランザクションを投稿でき、感染済みのマシンはすべて自動的に新しい場所を取得してしまうのです。
注目すべき点として、Solanaのトランザクションは新しいものであるにもかかわらず、C2サーバーと情報窃取用サーバーは当初の分析から変わっていませんでした。
- 199.247.10.166(主要C2サーバー)
- 199.247.13.106:80/wall(情報窃取用エンドポイント)
1か月前に私たちが報告したインフラは、今なお稼働中です。ペイロードの配信も、盗まれた認証情報の収集も続けられています。
サーバー内部への侵入:攻撃者のサーバーが明らかにしたもの
ここから、私たちの調査は予想外の展開を見せました。
匿名を希望する独立系セキュリティ研究者からの情報提供を受け、私たちは攻撃者が誤ってサーバー上にエンドポイントを露出させたままにしていたことを発見しました。私たちはこの隙を利用し、攻撃者のインフラからデータを抽出しました。
そこで発見したのが、被害者の一部リストでした。
被害者のプライバシー保護、および現在これが法執行機関による捜査の対象となっていることから、具体的な名前や識別情報を公表することはできません。しかし、私たちが確認した内容についてはお伝えできます。
- 米国、南米、欧州、アジアにまたがる被害者
- 中東の政府機関
- 数十に及ぶ個人開発者や組織
これらは仮想上の被害者ではありません。認証情報を収集され、自らのマシンが犯罪目的のプロキシインフラとして利用されている可能性があり、社内ネットワークがすでに侵害されている可能性もある、実在の組織と実在の人々なのです。
さらに、このサーバーには別の重要な情報も残されていました。攻撃者自身のキーロガーによって収集されたデータです。テスト用インフラからの流出なのか、運用上の不手際によるものなのかは分かりませんが、私たちはアトリビューション(攻撃者特定)を大きく前進させる情報を入手しました。
- 攻撃者はロシア語話者であること
- 攻撃者はインフラの一部として、オープンソースのブラウザ拡張機能向けC2フレームワークであるRedExtを使用していること
- 複数の仮想通貨取引所やメッセージングプラットフォームにおける攻撃者のユーザーIDを把握していること
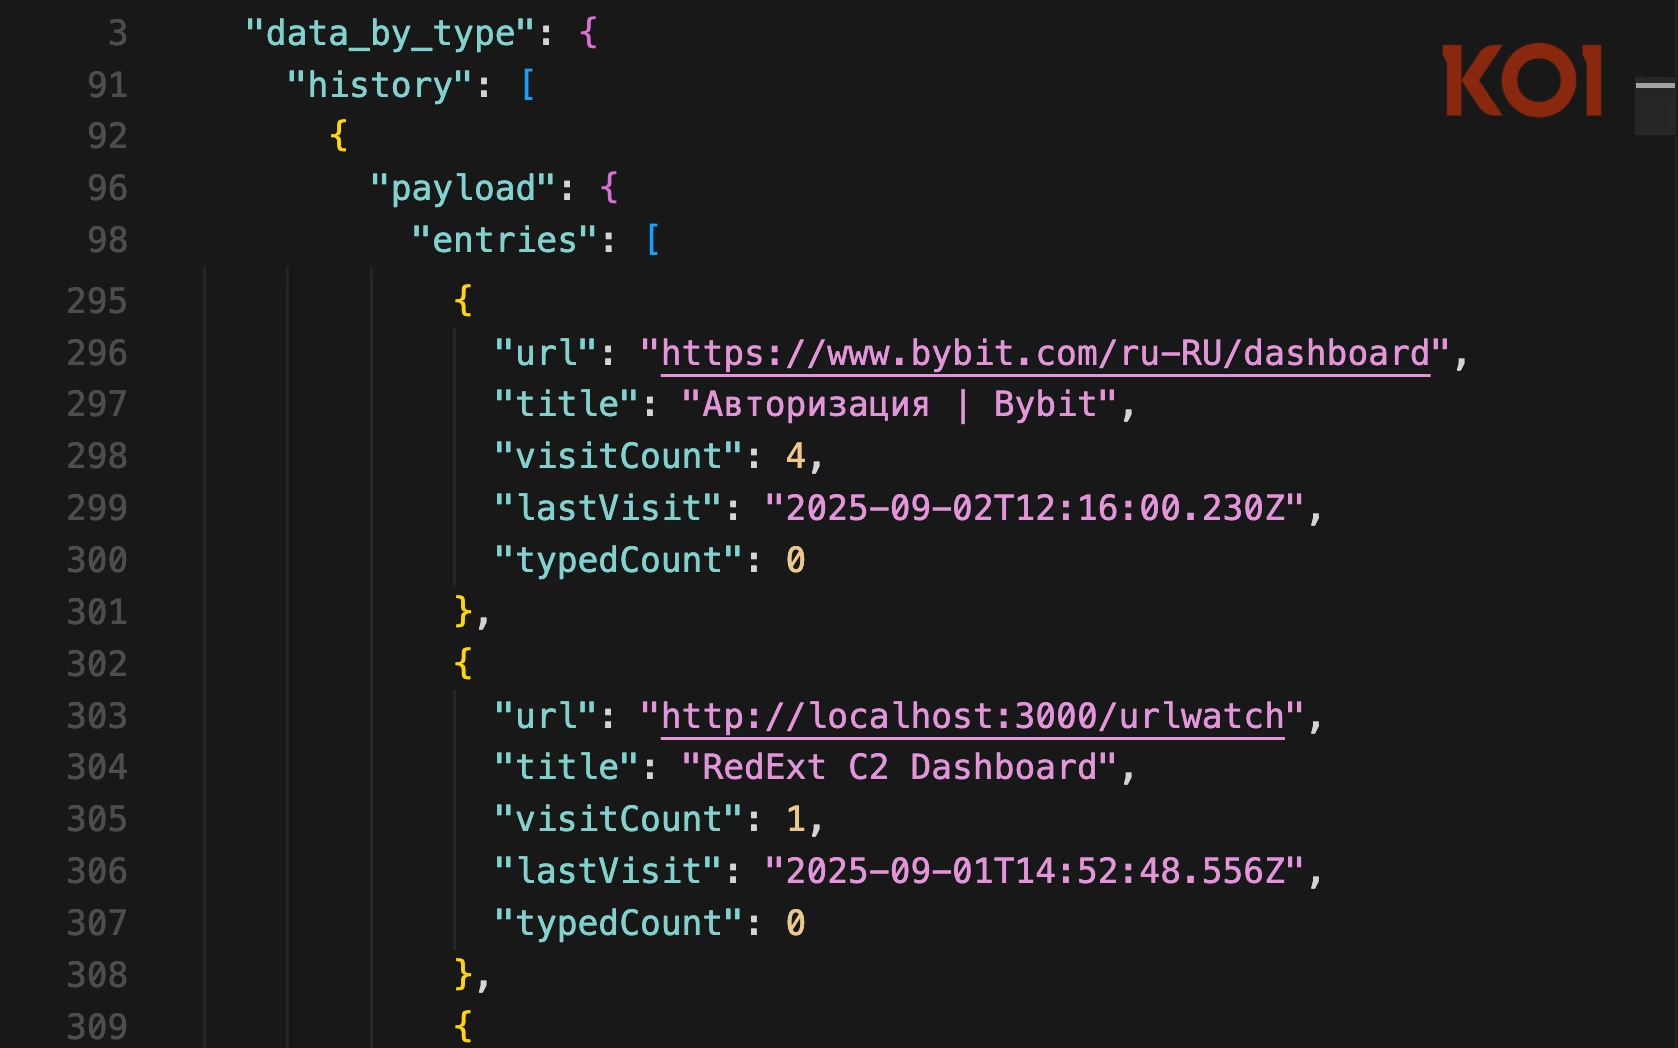
この情報はすでに法執行機関と共有されており、捜査当局にアトリビューションのための具体的な手がかりを提供しています。
私たちは現在、法執行機関と協力し、影響を受けた被害者への通知および攻撃者インフラの摘発に向けた取り組みを進めています。しかし現実は厳しく、このキャンペーンはすでに1か月以上にわたって継続しており、今なお拡大を続けています。
今回発見した被害者は、あくまで一つの露出したエンドポイントから抽出できた部分的なスナップショットに過ぎません。実際の被害規模は、これをはるかに上回るとみられます。
GlassWorm、GitHubへも拡散
2025年10月31日、Aikido Securityのセキュリティ研究者らは、GlassWormがGitHubリポジトリにも飛び火しているとする調査結果を公表しました。開発者たちは、自らのリポジトリが一見正当に見えるコミット――通常の開発活動に紛れ込むようAI生成されたとみられる、プロジェクト固有のコード変更――によって侵害されていることに気づき、Aikidoに連絡しました。これらのコミットの中には、Private Use Area(私用領域)のエンコーディングを用いて悪意あるペイロードを隠す、同一の目に見えないUnicodeマルウェアのパターンが潜んでいました。デコードされたペイロードは、私たちが報告したものと同一のSolanaブロックチェーンによる配信メカニズムを使用しており、これがGlassWormであることを裏付けています。特に重要なのは、盗まれたGitHubの認証情報が、悪意あるコミットを他のリポジトリへ push するために使われている点です。これは、私たちが当初の分析で警告していた自己増殖型ワームとしての挙動を証明するものです。
侵害指標(IOC)
侵害された拡張機能
OpenVSX(2025年11月の攻撃波):
おわりに
本レポートはKoi Securityのリサーチチームが執筆したものです。セキュリティ研究コミュニティのパートナーの皆様に感謝するとともに、より安全なオープンソースエコシステムの実現に向けた取り組みを続けてまいります。
GlassWormは、ソフトウェアサプライチェーン全体にわたる可視性とガバナンスがもはや選択肢ではなく必須であることを示しています。マルウェアが文字通り目に見えなくなり、ワームが盗まれた認証情報を通じて自己増殖し、攻撃インフラを摘発することすら困難になる――こうした状況においては、従来型のセキュリティツールだけでは不十分です。
私たちKoiは、まさにこうした事態に対応するためのプラットフォームを構築してきました。Koiのプラットフォームは、Chrome Web Store、VSCode、Hugging Face、Homebrew、GitHubをはじめとするマーケットプレイスから、開発者チームが取り込むあらゆるものを発見・評価・統制する支援を行います。Fortune 50企業やBFSI(銀行・金融・保険)業界、世界有数のテック企業各社にご信頼いただいているKoiは、この広がり続ける攻撃対象領域全体にわたって可視性を確保し、ガバナンスを確立し、リスクを能動的に低減するために必要なセキュリティプロセスを自動化します。
デモを予約いただければ、Koiが従来型ツールでは対応しきれないギャップをどのように埋めるかをご覧いただけます。
油断は禁物です。マルウェアが目に見えなくなり、ワームが自ら増殖できる時代において、警戒を怠らないことは欠点ではなく、むしろ強みなのですから。
翻訳元: https://www.koi.ai/blog/glassworm-returns-new-wave-openvsx-malware-expose-attacker-infrastructure