
Microsoft 365カレンダーを悪用したフィッシング、4万組織を標的に
Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。これらのメールは、Microso
Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。これらのメールは、Microso
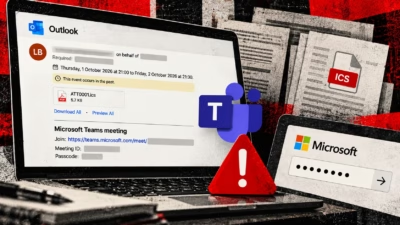
Check PointのEmail部門の研究者による新たな調査結果によると、Microsoftアカウントの認証情報を盗み取ることを狙った偽のカレンダー招待が、4万を超える組織に届いていました。 Check Pointのセキュリティ研究者は、2026年9月25日に活動が急増して以降、同社の検知システムが一意のフィッシン
フィッシングキャンペーンがカレンダーの招待や会議リクエストを悪用し、Microsoft 365の認証情報を窃取している攻撃者は.icsファイル、偽の会議詳細、QRコード、招待ページに悪意あるリンクを隠している研究者は、4万を超える組織を狙った数十万通のフィッシングメールを確認した受信トレイにカレンダーの招待が届い

研究者がGoogleカレンダーの招待を介したGemini AIのプロンプトインジ...
研究者によると、悪意を持って作成されたGoogleカレンダーの招待状によって、チ...