Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。
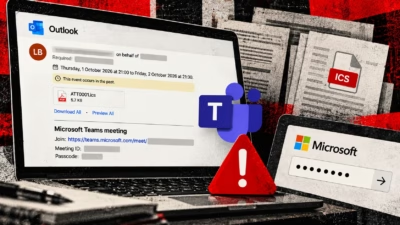
これらのメールは、Microsoft Teamsの会議依頼を含む通常の会議招待を装い、認証情報を盗むリンクを仕込んでいます。中には正規形式のカレンダー添付ファイルが付いたものもあり、不審な予定がユーザーのスケジュールに直接登録されるおそれがあります。その場合、元のメールが消えた後も、フィッシングの罠が表示されたままになる可能性があります。
Check Pointの10月15日の発表によると、攻撃活動は9月25日から急増しました。研究者は、9月にカレンダーを悪用したフィッシングメールを11万8,000通以上、10月の最初の2週間だけで74万通以上確認しています。
最も活発だったのは10月8日で、メールは約20万通に上りました。Check Pointの検知システムは、これとは別に、顧客環境全体で302,386通の重複しないフィッシングメールを検出しました。送信元は33,890を超えるドメインと247,270のアドレスです。
ただし、これらの数字はフィッシング活動の観測値であり、アカウントの侵害が確認された件数ではありません。また、計測の対象も異なります。302,386通はCheck Pointの検知レイヤーが特定した重複のないメールの数で、10月の合計はメール全体の流通量を示しています。
偽のカレンダー招待がMicrosoft 365の認証情報を盗む手口
このキャンペーンは、職場でのありふれた行動につけ込んでいます。従業員は日常的に会議招待を承諾し、会議リンクを開き、カレンダーのリマインダーを確認しますが、そこに疑いを持つことはほとんどありません。
攻撃者は、Check Pointが確認した次の2つの手法でこの習慣を悪用しています。
- 悪意あるICS添付ファイル: 有効なカレンダーファイルが添付され、その招待が受信者をフィッシングサイトへ誘導します。
- 会議リンクの偽装: Microsoft Teamsの招待に似せたメッセージが会議リンクを示しますが、実際には認証情報を窃取するページにつながっています。
どちらの手法も、Microsoft 365ソフトウェアの脆弱性を突くものではありません。攻撃者は通常のカレンダー機能を使い、悪意あるリンクをたどるよう相手に仕向けています。
送信元のアドレスとドメインが非常に多いため、単純なブロックリストでは対処しきれません。1つのアドレスを遮断しても、次の招待が別のインフラから届けば、ほとんど効果がない可能性があります。
カレンダーの悪用は、配信後にもう一つの問題を生みます。Netcraftの研究者は、一部のメールクライアントが招待を自動的にカレンダーへ追加し、受信者が元のメッセージを開かなくても登録されることがあると指摘しています。
クライアントや設定によっては、関連するメールを削除した後も、悪意ある予定が表示され続けることがあります。ユーザーは後日、カレンダーの通知やリマインダーを通じてそのリンクに遭遇するかもしれません。
ほかのキャンペーンでは、この手口がさらに発展しています。
Netcraftは、会議招待を使って被害者をMicrosoftのデバイスコード認可に誘い込む「EvilTokens」攻撃を確認しました。偽のログインページにパスワードを入力させる代わりに、攻撃者が管理するデバイスを承認させるよう、被害者をだます手口です。
この手法は、正規の認証ワークフローを悪用する別のMicrosoft 365デバイスコードフィッシングでも確認されています。
Mimecastは、不正な形式のカレンダー添付ファイルとQRコードを使う別の変種も報告しています。これらの手法はCheck Pointが観測したキャンペーンとは別のものです。裏付けとなる証拠がない限り、同じ攻撃者によるものとみなすべきではありません。
フィッシングメールを削除しても脅威が消えない理由
従来のフィッシング対応は、悪意あるメールを特定し、メールボックスから削除して、送信元をブロックすることが中心でした。
カレンダー招待の場合は、罠が残る場所がもう一つ増えます。
メールを削除しても残った予定には、元の会議の説明文や不審なURL、予定されたリマインダーが含まれている可能性があります。セキュリティチームがインシデントを封じ込めたと考えた数日後に、従業員がリンクをクリックするおそれもあります。
そのため、対処すべき作業は2つに分かれます。悪意あるメッセージを削除することと、対応するカレンダーの予定が存在するかどうかを確認することです。
影響を受けたMicrosoft 365アカウントを調査するセキュリティチームは、不審な外部招待から生成された予定を含め、関連するカレンダーを確認する必要があります。ユーザーが埋め込みリンクをたどったか、予期しない認証要求を承認したかどうかも調べるべきです。
リスクは攻撃の種類によって異なります。偽のサインインページでは認証情報が漏えいするおそれがあり、デバイスコードフィッシングでは、認証トークンを通じて不正アクセスを許してしまう可能性があります。
ARTokenフィッシングキットに関する調査では、攻撃者がMicrosoftの認証ワークフローを使ってアカウントへのアクセスを維持する方法が報告されています。ただし、この調査は別の脅威活動に関するもので、Check Pointが確認したカレンダー攻撃の構成要素と確認されたわけではありません。
セキュリティチームがカレンダー招待フィッシングを防ぐ方法
防御側には、受信する招待と、その後のユーザーの行動の両方を調べる対策が必要です。
KnowBe4 Threat Labは、調査対象とした6カ月間で、カレンダー招待を使ったフィッシングが49%増加したと報告しました。同社の調査は、ICSの内容の検査、不審なリンクの評価、招待の自動処理の見直しを推奨しています。
Microsoft 365の管理者が取れる具体的な対策は次のとおりです。
- ICS添付ファイルの検査: カレンダーファイルに不審なURLや不自然な予定の詳細、外部の宛先が含まれていないか確認します。
- カレンダー設定の見直し: 外部からの招待が従業員のカレンダーに自動追加されるかどうかを確認し、必要に応じて制限します。
- リンク保護の強化: メッセージの到着時だけでなく、ユーザーがクリックした時点でも宛先を評価します。
- 認証アクティビティの監視: 予期しないサインイン、不審なデバイスコード要求、不正なアプリケーション権限を調査します。
- インシデント対応の拡大: フィッシングメールに加えて悪意あるカレンダーの予定も削除し、影響を受けたアカウントにアクセスがあったかどうかを確認します。
- 従業員教育: 予期しない会議依頼は、リンクをたどる前に、確立された連絡手段で確認するよう促します。
フィッシングページに認証情報が入力された場合、対応担当者はアカウントの動きを評価し、侵害された認証情報をリセットして、不審なセッションを失効させ、不正な変更がないか調査する必要があります。攻撃者がアプリケーションの認可を取得した場合は、影響を受けた権限の取り消しが必要になることもあります。
Microsoft 365のカレンダーを悪用したフィッシングは、特定の攻撃者や配信方法に限られたものではありません。今回のCheck Pointの調査結果は、広範な標的化が行われたことを示していますが、4万組織が侵害されたことを示すものではありません。
被害を受けた組織は、攻撃が従業員に到達しうる2つの場所、つまり元のメッセージと、そこから作られたカレンダーの予定の両方に対処する必要があります。
関連記事: Microsoftは最近、10億通以上の悪意あるメッセージに関与した別のフィッシングネットワークを摘発しました。認証情報の窃取者が利用できるインフラの規模の大きさを示しています。