Check PointのEmail部門の研究者による新たな調査結果によると、Microsoftアカウントの認証情報を盗み取ることを狙った偽のカレンダー招待が、4万を超える組織に届いていました。
Check Pointのセキュリティ研究者は、2026年9月25日に活動が急増して以降、同社の検知システムが一意のフィッシングメール302,386通を特定したと明らかにしました。これらのメールは33,890のドメインを使用した247,270の送信元アドレスから送られており、使い捨てアカウントを少数使い回した小規模な攻撃ではなかったことがわかります。
AuditSecurity
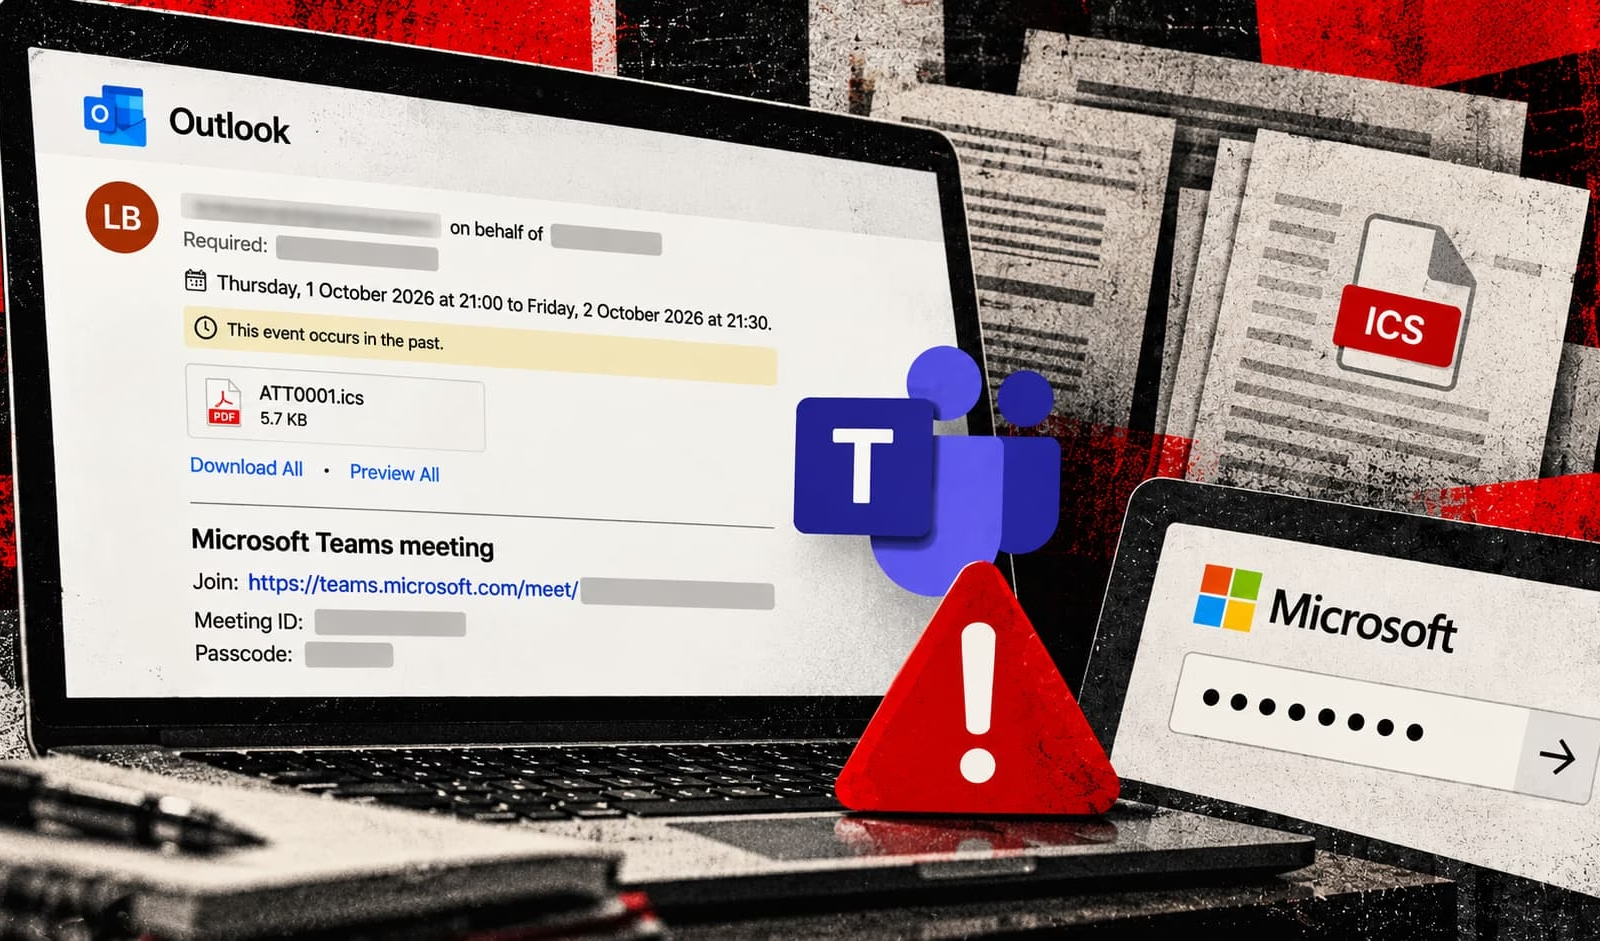
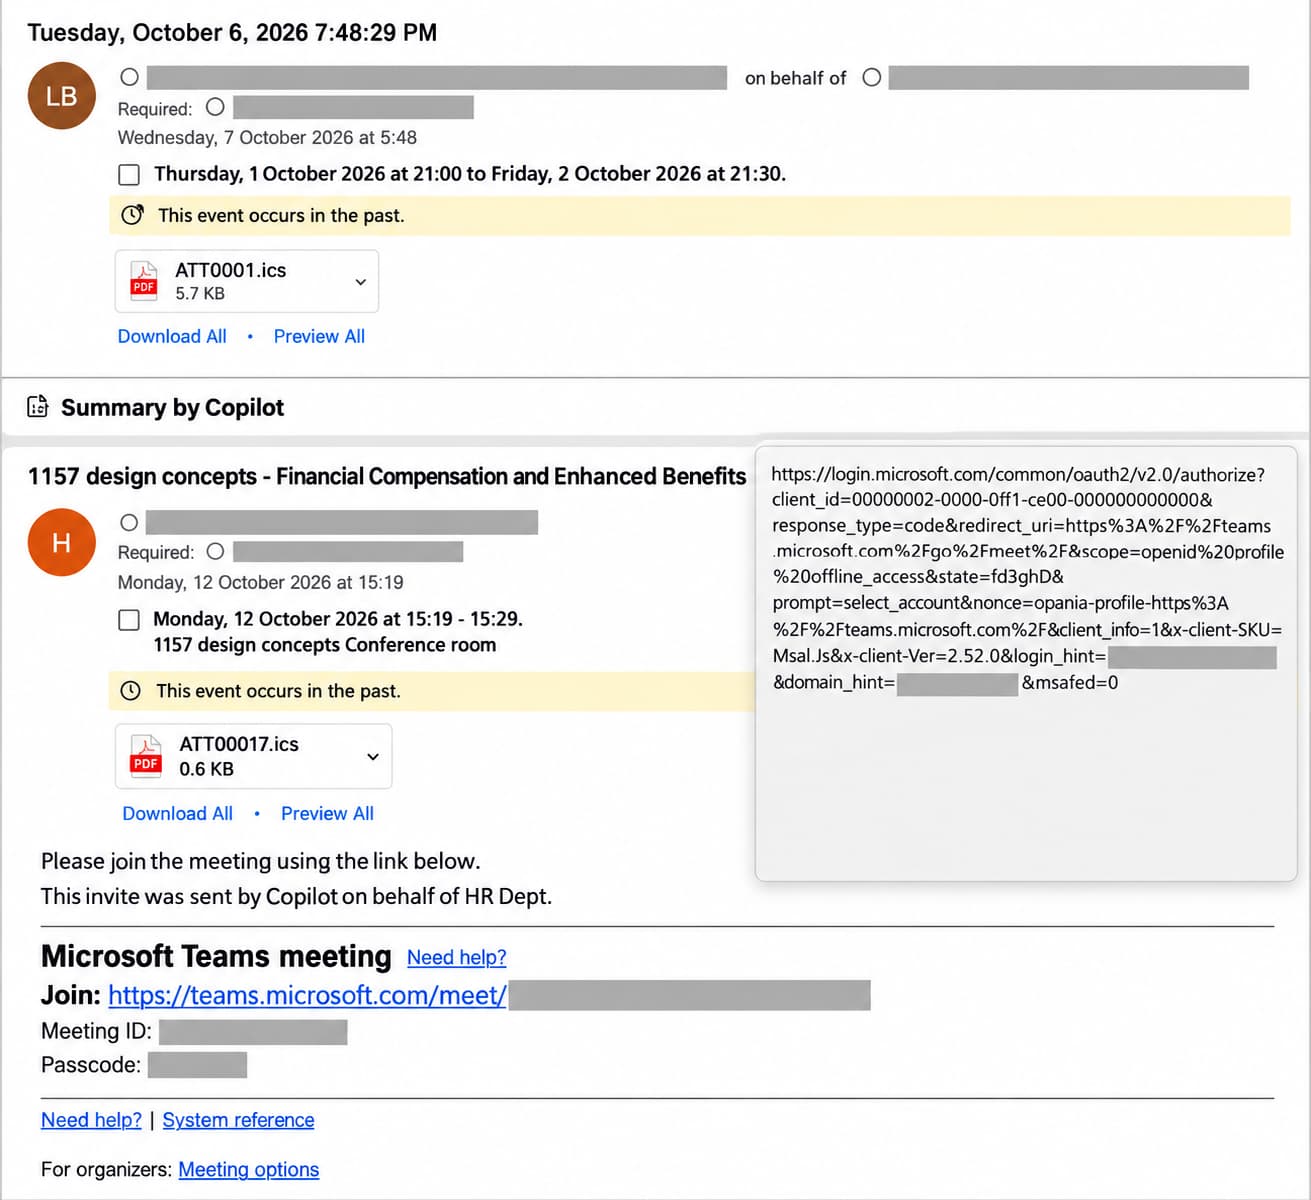
フィッシングの誘い文句に使われたカレンダー招待
フィッシングメールは、Microsoft Teamsの招待をはじめ、職場での通常の会議依頼に見せかけています。受信者が会議リンクをたどると偽のMicrosoftサインインページに誘導され、入力したユーザー名とパスワードが記録されます。
一部のメールには.icsファイルが添付されています。これはカレンダーの予定を共有するための標準的なファイル形式です。添付ファイルには有効なカレンダー データが含まれているため、通常どおり開いたり、会議をカレンダーに追加したりでき、招待が本物らしく見えます。
別の手口では、会議リンクの表示はMicrosoft TeamsやMicrosoftのログインアドレスになっていますが、実際のURLはまったく別の場所を指しています。ただし、リンクを開く前にマウスカーソルを重ねれば、本当の宛先を確認できます。
研究者によると、攻撃者はMicrosoft Teamsの脆弱性やOutlook、.ics形式の欠陥を悪用しているわけではありません。見慣れたカレンダー機能を利用して、フィッシングメールを受信者の業務日程に組み込まれた会議依頼のように見せかけています。
10月に活動が拡大
Check Pointのレポートによると、このキャンペーンは活動日1日あたり平均8,319通のメールを送信しており、10月15日時点でも活動が続いていました。
レポートに掲載された別の活動件数では、月間の送信量が4月の数千通から9月には118,000通超まで増加しています。10月の最初の2週間だけで740,000通超が記録され、10月8日の1日だけで200,000通近くが送信されました。
この740,000通という数字を、Check Pointの新しい検知レイヤーが捕捉した一意のフィッシングメール302,386通と混同しないよう注意が必要です。同社は、両者をキャンペーンの活動規模を示す別々の測定値として提示しています。
カレンダーフィッシングが成立する理由
会議招待は、通常のメールとは扱われ方が異なります。従業員は、顧客や取引先、採用担当者、これまで連絡を取ったことのない同僚からの依頼を日常的に受け入れているためです。さらに、カレンダーアプリは元のメールとは別の場所にも予定の詳細を表示できるため、攻撃者の誘い文句が受信者に届く経路が1つ増えることになります。
説得力のある招待には、会議のタイトルや日時、出席者リスト、見慣れたMicrosoftのブランド表示が含まれていることがあります。埋め込まれたリンクをたどった被害者は、入力した認証情報を記録する偽のサインインページに到達する恐れがあります。
Microsoftの認証情報が盗まれると、アカウントの権限や認証制御の状況によっては、攻撃者にメールやOneDrive、SharePoint、その他の社内サービスへのアクセスを許すことになります。乗っ取られたメールボックスが、信頼できる送信元アドレスから、より説得力のある会議招待を送るために悪用される可能性もあります。
組織がリスクを減らすための対策
従業員は、予期しない会議に参加する前や、カレンダー招待からサインインする前に、送信元と実際のリンク先を確認する必要があります。Microsoftのブランドが表示されたページでも、見た目だけで信用してはいけません。
管理者は、パスキーやハードウェア セキュリティキーなど、フィッシングに耐性のある認証を必須にすることで、アカウントの乗っ取りを減らせます。メールとカレンダーの監視でも、.ics添付ファイルや新規登録された送信元ドメイン、招待に記載されたサービスと一致しないリンクを検査すべきです。
CompareSecurity
不審な会議依頼から認証情報を入力してしまった場合は、該当アカウントのパスワードを変更し、有効なセッションを失効させてください。そのうえで、身に覚えのないサインインや転送ルール、登録デバイス、認証方法がないかを確認することが重要です。
翻訳元: https://hackread.com/fake-calendar-invites-firms-microsoft-credential-theft/