Sweet Securityは、新機能「Virtual Patching(仮想パッチ)」の提供開始を発表しました。この機能は、稼働中のクラウドアプリケーションやAIアプリケーションを、特定の脆弱性が特定された時点で直ちに保護します。セキュリティチームはワンクリックで保護を適用でき、その間にエンジニアリングチームは恒久的な修正を開発、テスト、デプロイできます。
脆弱性の修正には、数日から数週間かかることがあります。エンジニアリングチームが修正を開発し、変更をテストし、承認を得たうえで、更新したアプリケーションをデプロイする必要があるためです。この間、稼働中のアプリケーションは危険にさらされたままです。AIによって攻撃は高速化・低コスト化しており、手作業による調査や部門間の引き継ぎ、リリーススケジュールに依存する防御側への圧力は高まっています。保護されないまま放置された脆弱なワークロードは、理論上のリスクではありません。現実の標的です。
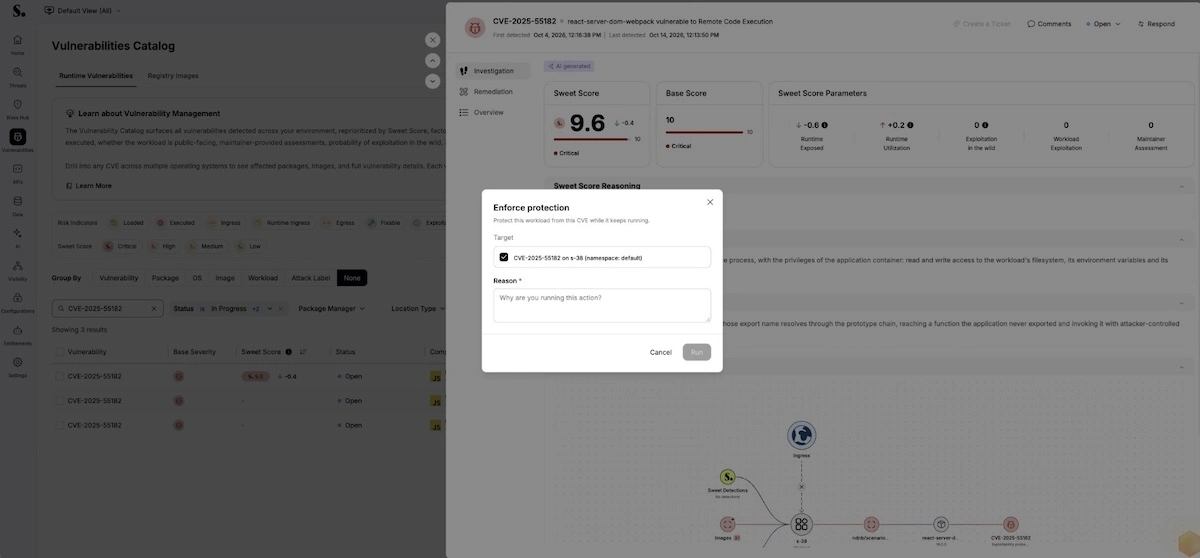
Sweetの新機能Virtual Patchingは、この空白期間を解消します。セキュリティチームは、Sweetの脆弱性カタログ(Vulnerabilities Catalog)から脆弱性を特定し、「Enforce protection」を選択するだけで、そのワークロードを実行するすべてのノードにポリシーを展開できます。センサーがこのポリシーを稼働中のアプリケーションに適用し、脆弱性を悪用しようとするリクエストをブロックします。通常のトラフィックには影響しません。保護はワークロードのスケールや再起動にも追従します。恒久的な修正をデプロイした後は、保護の解除も同じく簡単です。
Latio TechのJames BerthotyCEOは、次のように述べています。「AIによって脆弱性の発見と悪用が加速し、パッチの提供より数日早くエクスプロイトが登場するまでになっています。パッチ適用の迅速化だけでは不十分です。SweetのVirtual Patchingは、既知・未知のエクスプロイトに対する重要な防御層となります。チームはすぐに保護を適用でき、根本的な脆弱性の修正に必要な時間も確保できます」
Sweet SecurityのCEOであるDror Kashti氏は、次のように述べています。「アプリケーションが悪用され得ると判明している場合、待つという選択肢はありません。新しいVirtual Patchingにより、セキュリティチームはエンジニアリングが恒久的な修正を完了するまでの間、本番環境を即座に保護できます。リスクを特定してから対処するまでの時間と労力が減り、クラウドセキュリティのコスト構造が変わります」
Virtual Patchingは、SweetのAIレッドチームエージェント「Sweet Attack」と連携して動作します。Sweet Attackは自律的に動作し、他に類を見ないランタイムのコンテキストを用いて、悪用可能な攻撃経路を継続的に検証します。Sweet Attackが脆弱性を特定すると、セキュリティチームがすぐに適用できる仮想パッチポリシーを提案します。こうして、Sweet Attackがエクスプロイトを発見し、ポリシーがそれを封じ、センサーがランタイムで適用するという一連のループが完結します。
翻訳元: https://www.helpnetsecurity.com/2026/10/19/sweet-security-virtual-patching/