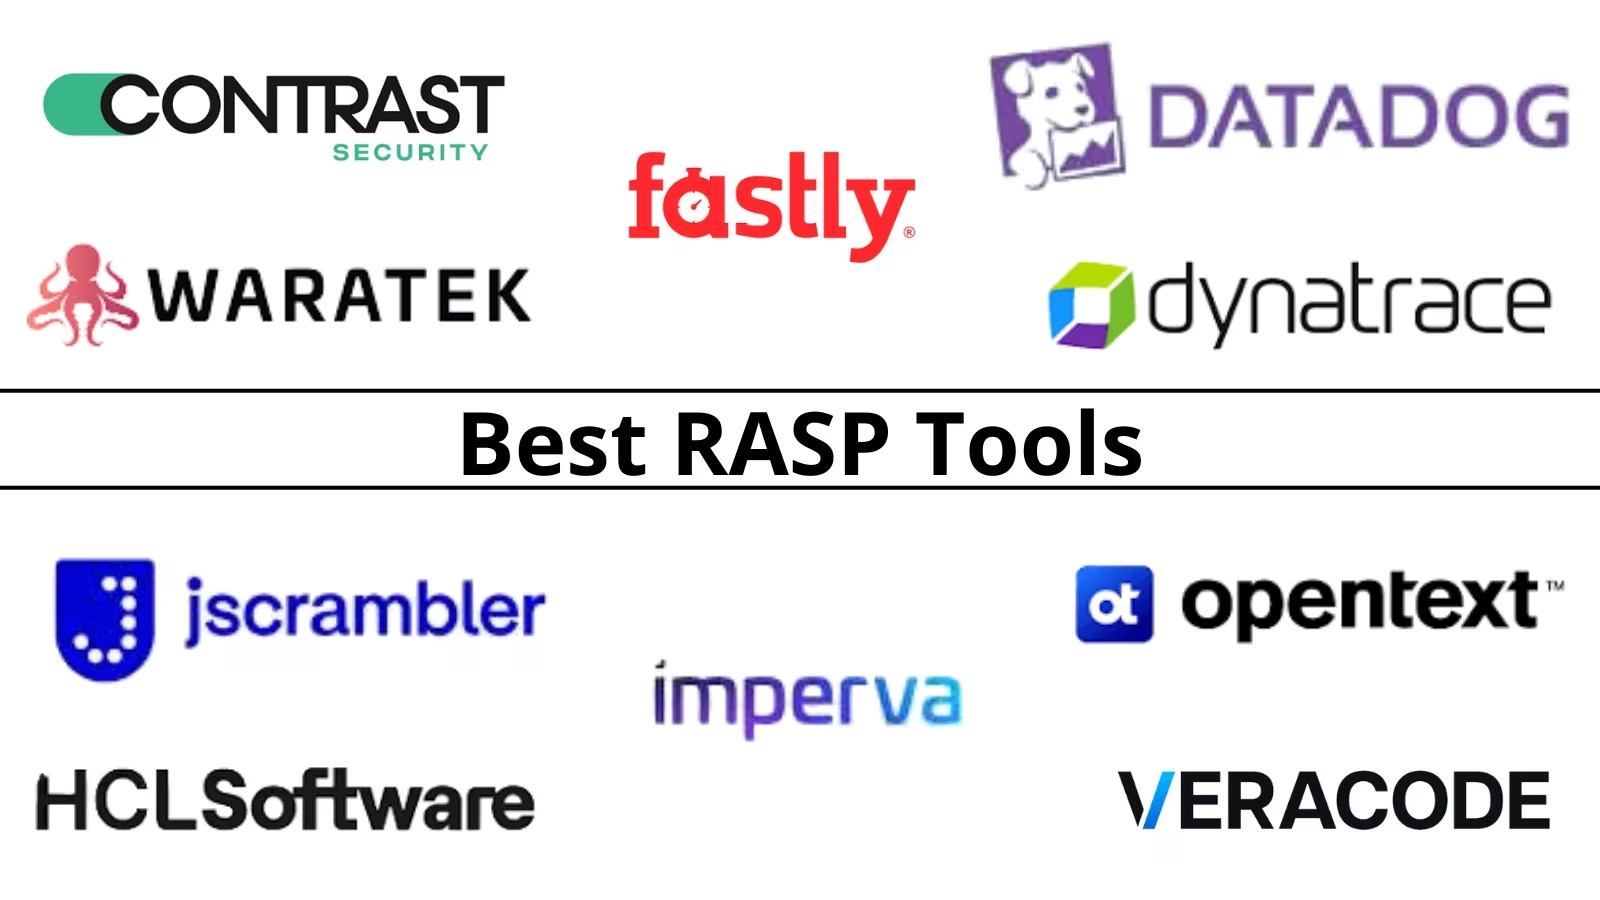

Contrast Protectは専用RASPの中核であり続け、WaratekはJVM仮想パッチの専門ベンダーです。一方、プラットフォーム型の選択肢(Hdivを内包するDatadog、Dynatrace、エッジのFastly)は、ランタイム保護が実際にどこへ移ったのかを示しています。
取り上げるのは10製品です。元の調査シートは12行ありましたが、実態に即して数え直しました。この分野は再編が進んでおり、本比較もその現状を踏まえています。
総評:主要RASPを一覧で比較
• 最優秀の専用RASP: Contrast Security(Protect)。IASTと同じエージェントを利用
CyberSecurity Tools
• 最優秀のJVM仮想パッチ: Waratek。再デプロイなしでパッチを適用
• 最優秀のオブザーバビリティ提供型: Datadog(Hdivエンジンを内包)|Dynatrace
• 最優秀のエッジ近接型: Fastly(Signal Sciences)。次世代WAFがRASPの役割を担う
• 最優秀のWAAP環境向け: Imperva|スイート型: OpenText(Fortify)
• クライアントサイド保護(役割は別): Jscrambler|OSS製品: OpenRASP
• 動向要注意: K2 Cyberは2度掲載されていたが、事業停止の可能性が高い
| 製品 | 分類 | 特長 | 価格体系 | 編集部評価* |
| Contrast(Protect) | 専用型 | IASTからRASPへの一貫性 | アプリ単位/見積もり | 4.5/5 |
| Waratek | JVM特化型 | 仮想パッチ | 見積もり | 4.3/5 |
| Datadog(Hdiv含む) | オブザーバビリティ | APM経由の保護 | 従量課金(公開) | 4.3/5 |
| Dynatrace | オブザーバビリティ | OneAgentによるランタイム防御 | 従量課金(公開) | 4.2/5 |
| Fastly(Signal Sciences) | エッジ | ランタイムの役割を担うNGWAF | 階層制/見積もり | 4.2/5 |
| Imperva | WAAP環境 | 多層防御の組み合わせ | 見積もり | 4.1/5 |
| OpenText(Fortify) | スイート型 | ガバナンスの統合 | 見積もり | 3.9/5 |
| Jscrambler | クライアントサイド | JSシールドとスキミング対策 | 階層制 | 4.2/5 |
| HCL AppScan | AppSecスイート | SAST/DASTとアプリケーション脆弱性テスト | 見積もり | 4.0/5 |
| Veracode | AppSecプラットフォーム | アプリケーションセキュリティテストと修正支援の統合 | 見積もり | 4.2/5 |
評価は編集部の調査に基づくものです。ラボでのテストや有償掲載は含みません。n/r = 未評価。
評価方法
評価は調査ベースで、保護の深さ、オーバーヘッドに関する評判、導入モデル、再編状況の正確さ、価格の透明性を基準としました。ラボでの検証結果は含まず、ベンダーの影響も受けていません。最優先したのは生き残った製品の正確な整理です。RASPの考え方は各プラットフォームの内部で主流になった一方、単体市場は縮小しました。
近年のセキュリティ戦略では、ランタイム制御をソフトウェア構成分析ツールと組み合わせ、稼働中の保護とあわせて根本的なコードリスクにも対処するのが一般的です。
2026年の10製品
1. Contrast Security(Protect)— 最優秀の専用RASP
最適な用途: インストルメンテーションを基盤とした本番環境の保護
テスト時(Assess)に検証を行うのと同じエージェントが、本番環境ではコードレベルの文脈を踏まえてエクスプロイトをブロックします。この分野の代表格です。
ExploitPrevention Tools
ランタイムエージェントをインタラクティブアプリケーションセキュリティテスト(IAST)と組み合わせれば、ランタイムの実行フロー全体を可視化できます。
主な機能: アプリ内ブロック、攻撃の可視化、IASTとの一貫性、幅広い言語に対応するエージェント
長所: 保護の深さ、単一エージェントで完結する構成
短所: エージェントのライフサイクル管理、アプリ単位のコスト
価格: アプリ単位/見積もり
差別化要素: 1つのインストルメンテーションでテストと保護を実現
2. Waratek — 最優秀のJVM仮想パッチ
最適な用途: 迅速な再デプロイが難しいJava環境
JVMレベルのルールにより、コードを変更せずに脆弱な挙動にパッチを当てます。レガシーJava環境にとって現実的な防御策であり、log4jクラスの緊急事態にも対応できます。
ランタイムエンジンの内部に仮想パッチを直接適用することで、重要なエンタープライズ業務を、深刻度の高いゼロデイエクスプロイトから守れます。
主な機能: 仮想パッチ、JVMインストルメンテーション、レガシーJavaのサポート、ルールライブラリ
長所: デプロイ不要のパッチ適用、Javaへの深い対応
短所: 対象がJVMに限られる
価格: 見積もり
差別化要素: リリーストレインを待たずに適用できる緊急パッチ
3. Datadog(Hdiv含む)— 最優秀のAPM提供型保護
最適な用途: Datadogを導入済みの環境
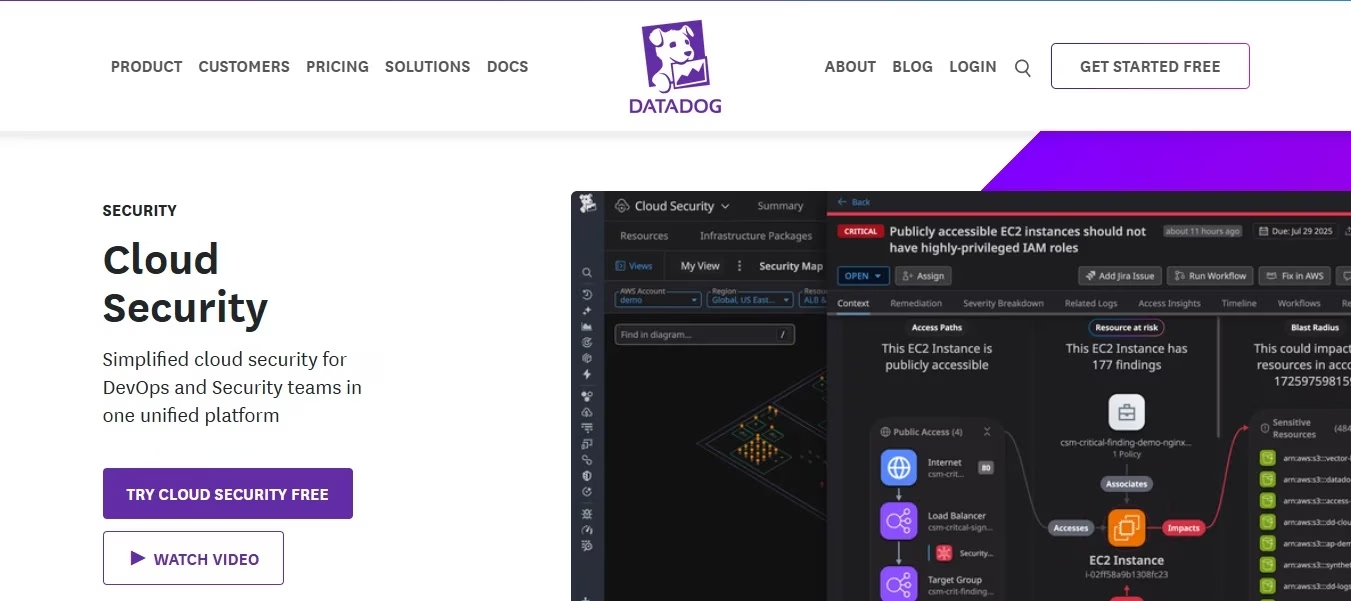
買収したHdivのエンジンをApp & API Protectionに組み込み、すでにデプロイ済みのトレーシングエージェントを通じてエクスプロイトの検知とブロックを行います。調査シートでは2行でしたが、1製品として扱います。
ExploitPrevention Tools
トレースの文脈を活用すれば、APIセキュリティソリューションとあわせて、進行中のエクスプロイトを検知できます。
主な機能: ランタイムブロック、トレースの文脈、APMとの統合、従量課金
長所: 新規エージェント不要、価格が公開されている
短所: 専用製品の深さには及ばない面がある
価格: 従量課金(公開)
差別化要素: 運用中のAPMでスイッチを入れるだけで使えるRASP
4. Dynatrace — 最優秀のOneAgentランタイム防御
最適な用途: Dynatrace環境で保護機能を有効化したい組織
Application SecurityはOneAgent上で検知とブロックを行い、Davisによる露出度の優先順位付けも備えます。ランタイムの脅威インテリジェンスを幅広いクラウドワークロード保護プラットフォームと統合すれば、分散したマイクロサービス全体でエンドツーエンドの保護を確保できます。
主な機能: OneAgentによる提供、ランタイムでの検知/ブロック、露出度のランク付け
長所: 新たなデプロイなしで導入できる
短所: プラットフォームへの依存度が高まる
価格: 従量課金(公開)
差別化要素: 自社が保有するエージェント基盤に相乗りする保護
5. Fastly(Signal Sciences)— 最優秀のエッジ近接型防御
最適な用途: エッジやサービス層でRASP相当の成果を得たいチーム
RASPの需要の多くを取り込んだ次世代WAFです。アプリケーションを認識したブロックを、モジュール、エージェント、エッジのいずれかの形で展開でき、プロセス内部まで踏み込む深さはありません。
アプリケーションを認識するモジュールをWebアプリケーションファイアウォール(WAF)ソリューションと併用すれば、Web層の攻撃をアプリケーションサーバーに到達する前に阻止できます。
主な機能: NGWAF、柔軟なデプロイ、アプリを認識するルール、エッジとの統合
長所: 導入の現実性、開発者からの信頼
短所: プロセス内の文脈は扱えない
価格: 階層制/見積もり
差別化要素: 従来型RASPが多くの企業に選ばれなかった理由そのもの
6. Imperva — 最優秀のWAAP環境向け組み合わせ
最適な用途: Imperva環境にランタイム防御を重ねたい組織
老舗WAAPポートフォリオの中にRASP機能を備えています。WAF、API保護、DDoS対策を1ベンダー(Thalesグループ)でそろえ、多層防御を実現します。
アプリ内エージェントを一流のDDoS対策サービスと統合すれば、アプリケーションのエンドポイントを、複数の手口を組み合わせた自動化攻撃から守れます。
主な機能: RASPモジュール、WAAPとの統合、仮想パッチのサポート
長所: 既存環境との相乗効果
短所: 単体製品としての勢いは乏しい
価格: 見積もり
差別化要素: 調整済みのWAFの背後で働く、アプリ内部の深い防御
7. OpenText(Fortify)— スイート型のランタイム保護
最適な用途: Fortifyでガバナンスを統制している環境
Software Security Centerのガバナンスと統合されたランタイム保護です。静的解析とランタイムのガバナンスを一本化することで、静的アプリケーションセキュリティテスト(SAST)と本番環境の脅威可視化との間のギャップを埋められます。
主な機能: ランタイムエージェント、SSCとの統合、ポリシー管理
長所: ガバナンスの一貫性
短所: カテゴリとしての勢いの弱さ
価格: 見積もり
差別化要素: コンプライアンス基盤の内側にあるランタイム防御
8. Jscrambler — 最優秀のクライアントサイド保護(役割は別)
最適な用途: 悪意ある環境にさらされるブラウザー上のJavaScriptの保護
分類はクライアントサイドであり、サーバー側のRASPではありません。コードの難読化と完全性保護に加え、決済ページのスキミング対策(PCI DSS 6.4.3時代の統制)を担います。
クライアントサイドのJavaScript保護を導入すれば、決済ポータルをWebスキミングやサプライチェーン攻撃から守れます。
主な機能: JavaScript保護、改ざん防止、スキミング検知、PCIに沿った監視
長所: 独自の領域を確立、コンプライアンス面の追い風
短所: サーバー側RASPではない
価格: 階層制
差別化要素: RASPの発想をブラウザーに適用
9. HCL AppScan — アプリケーションセキュリティスイート
最適な用途: ソフトウェア開発ライフサイクル全体でアプリケーションセキュリティテストを実施したい組織
HCL AppScanは、Webアプリケーション、API、ソースコードの脆弱性を特定するためのアプリケーションセキュリティテスト機能を提供します。より広範なアプリケーションセキュリティプラットフォームであり、専用RASPの直接の代替にはなりません。
主な機能: 静的アプリケーションセキュリティテスト(SAST)、動的アプリケーションセキュリティテスト(DAST)、インタラクティブアプリケーションセキュリティテスト(IAST、製品やエディションにより異なる)、脆弱性評価
長所: 複数のテスト手法、開発ライフサイクルとの統合、エンタープライズ向けのセキュリティワークフロー
短所: プロセス内でのランタイムブロックを担う専用製品とは同等ではない。機能はAppScanの製品やエディションによって異なる
価格: ベンダーへの見積もり依頼が必要。製品やライセンスにより異なる
差別化要素: 開発・テストのワークフロー全体にわたるアプリケーションセキュリティテスト
10. Veracode — アプリケーションセキュリティプラットフォーム
最適な用途: 複数の開発チームにまたがるアプリケーションの脆弱性管理とセキュリティテストを担う組織
Veracodeは、開発者がソフトウェアの脆弱性を特定・優先順位付けし、修正できるよう支援するアプリケーションセキュリティテストとリスク管理の機能を提供します。より広範なアプリケーションセキュリティプラットフォームであり、専用RASPの直接の代替にはなりません。
主な機能: 静的解析(SAST)、動的解析(DAST)、ソフトウェア構成分析(SCA)、アプリケーションのリスク管理と修正ガイダンス(製品やプランにより異なる)
長所: 複数のアプリケーションテスト機能、開発者ワークフローとの統合、脆弱性の一元管理
短所: 専用RASPと同じプロセス内保護モデルは提供しない。機能は選択した製品やサブスクリプションに依存する
価格: ベンダーへの見積もり依頼が必要。パッケージやライセンスにより異なる
差別化要素: アプリケーションセキュリティテストと脆弱性修正ワークフローの統合
比較表(詳細版)
| 製品 | 分類 | プロセス内の深さ | 新規エージェントの要否 | 価格 |
| Contrast | 専用型 | 最も深い | 必要 | アプリ単位 |
| Waratek | JVM | JVMレベルで深い | 必要 | 見積もり |
| Datadog | オブザーバビリティ | 良好 | 不要(APM) | 従量課金 |
| Dynatrace | オブザーバビリティ | 良好 | 不要(OneAgent) | 従量課金 |
| Fastly | エッジ | サービス層 | モジュール | 階層制 |
| Imperva | WAAP | モジュール | 必要 | 見積もり |
| Fortify | スイート型 | 良好 | 必要 | 見積もり |
| Jscrambler | クライアントサイド | ブラウザー | JSビルド | 階層制 |
| HCL AppScan | AppSecスイート | 限定的 | 製品/統合方法による | 見積もり |
| Veracode | AppSecプラットフォーム | 限定的 | 製品/統合方法による | 見積もり |
選び方
まずプラットフォーム側の設定を確認する: DatadogやDynatraceを導入済みの環境では、ランタイムブロック機能が未有効のまま眠っている可能性があります。
プロセス内の文脈が必須要件なら専用製品(Contrast)を選びます。再デプロイできないJava環境ならWaratek、ブラウザーが主戦場ならJscramblerが適しています。
CI/CDセキュリティツールで自動ビルドを標準化すれば、コードが本番環境に到達する前に保護ポリシーを確実に設定できます。
よくある間違い: K2を二重に数える(あるいはステータスが確定しないうちに数える)こと、クライアントサイドのツールにサーバー側RASPを期待すること、ランタイムの要件の大半に応えるWAAPやエッジの選択肢を見落とすこと、エージェント導入をめぐる社内調整を計画しないこと
2026年に最も優れたRASPツールは?
プロセス内の専用保護ならContrast Protect、JVMの仮想パッチならWaratek、オブザーバビリティ提供型のブロックならDatadogまたはDynatrace、エッジ近接型の防御ならFastlyのSignal Sciences、クライアントサイドの領域ならJscramblerです。
RASPは今も実在する市場ですか?
機能そのものは広がっていますが、単体市場は縮小しました。需要はオブザーバビリティやエッジのプラットフォームに吸収されています。調査シートの12行から実際に事業を続けているのが9社だったことが、その状況を物語っています。
HdivとK2はどうなりましたか?
Hdivは2022年にDatadogに買収され、同社のランタイム保護を支えています。K2 Cyberは、検討に入る前に状況の確認が必要です。事業縮小をうかがわせる兆候があります。
RASPとWAF、両方必要ですか?
視点が異なります。WAFはエッジで通信をフィルタリングし、RASPはプロセス内でコードの文脈を踏まえてブロックします。一般的には、WAAPを広く展開したうえで、最重要アプリにプロセス内の深い防御を追加します。ランタイムエージェントを動的アプリケーションセキュリティテスト(DAST)と組み合わせれば、エッジの制御とアプリ内の防御が実際の攻撃ペイロードをブロックできているかを検証できます。
クライアントサイド保護はどう考えればよいですか?
別の役割です。ブラウザー上のスクリプトの完全性保護とスキミング対策(Jscrambler級)を指し、決済ページではコンプライアンス上の要請が強まっています。サーバー側RASPと混同せず、予算も別枠で確保してください。
まとめ
専用製品の首位はContrast、JVMのニッチはWaratekが守り、流通はプラットフォームが握っています。すでにエージェントが備える機能を有効化し、文脈が求められる場面では深い保護を購入し、事業を終えた製品は候補リストから外しましょう。
経験豊富なペネトレーションテスト企業と連携すれば、高度なエクスプロイトの手口に対してランタイム防御を適切に検証できます。
次の一手:RASPのRFPに着手する前に、まず自社APMのセキュリティ設定を棚卸ししてください。
信頼性に関する情報
著者について: [AUTHOR NAME]、[credential]。レビュー: [REVIEWER NAME]。最終更新:2026年9月
開示事項: GBHackersの編集は独立しており、ベンダーが掲載や順位付けの対価を支払うことはありません。
GBHackersの関連記事:
• WAFソリューションの比較と価格
• オブザーバビリティセキュリティの比較と価格
• ボット管理の比較と価格
• CDNセキュリティの比較と価格
• クライアントサイドセキュリティの比較と価格
• DevSecOpsツールのおすすめ
翻訳元: https://gbhackers.com/best-rasp-compared/