
Sweet Security、脆弱なクラウドワークロードをワンクリックで保護する新機能を発表
Sweet Securityは、新機能「Virtual Patching(仮想パッチ)」の提供開始を発表しました。この機能は、稼働中のクラウドアプリケーションやAIアプリケーションを、特定の脆弱性が特定された時点で直ちに保護します。セキュリティチームはワンクリックで保護を適用でき、その間にエンジニアリ
Sweet Securityは、新機能「Virtual Patching(仮想パッチ)」の提供開始を発表しました。この機能は、稼働中のクラウドアプリケーションやAIアプリケーションを、特定の脆弱性が特定された時点で直ちに保護します。セキュリティチームはワンクリックで保護を適用でき、その間にエンジニアリ
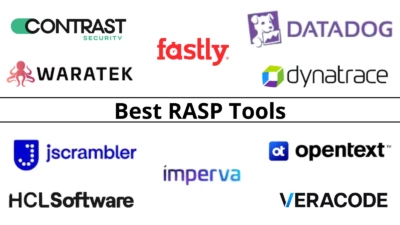
Contrast Protectは専用RASPの中核であり続け、WaratekはJVM仮想パッチの専門ベンダーです。一方、プラットフォーム型の選択肢(Hdivを内包するDatadog、Dynatrace、エッジのFastly)は、ランタイム保護が実際にどこへ移ったのかを示しています。 取り上
仮想化
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡

結論を先に: サーバー向けEDRではCrowdStrikeとSentinelOneが業界をリードしています。パッチ適用が困難な環境向けの仮想パッチではTrend Micro Deep Securityが独自の地位を築いており、Azure/ハイブリッド環境の基軸としてはMicrosoft Defender for Se
F5は、データパス上でAI駆動型の最先端脅威をブロックし、より高速な仮想パッチ適用を可能にする新機能を発表しました。これにより、セキュリティ責任者は場当たり的な運用上の妥協を強いられることなく、リスクに基づいた的確な判断を下す時間を確保できるようになります。 異常検知やエージェント型脅威インテリジェン
KEVIntelのCEOを務めるRyan Dewhurst氏が、CISAのカタログにまだ掲載されていない悪用事例をチームがどのように確認しているかを説明します。同氏は、脆弱性が一般公開フィードに載る前に、グローバルなハニーポットセンサーネットワーク、AIによるトリアージ、そしてラボでの人間による検証を
AI支援による脆弱性発見の急増は、パッチ管理の実務にさらなる負荷をもたらしつつあり、「ジャストインタイム」パッチ適用をはじめとするリスクベースのリアルタイム防御戦略の必要性を高めています。 セキュリティ専門家たちは、脆弱性
F5は、同社のアプリケーション デリバリー・セキュリティプラットフォームに向けて、Webアプリケーション・API保護(WAAP)の新機能を発表しました。同社によると、今回のアップデートは、AIモデルが脆弱性の発見から悪用までの時間を短縮し、攻撃者が攻撃手段に素早くアクセスできるようになった現在の脅威環
このHelp Net Securityの動画で、AsimilyのCEOであるShankar Somasundaram氏が、リスクベースの脆弱性管理プログラムの構築方法を解説しています。同氏は、AI主導の攻撃が広がる時代に、脆弱性が桁違いの勢いで増加していると指摘します。ある顧客では、把握していた1件の脆弱性に対して、