Google Threat Intelligence Group(GTIG)の報告によると、攻撃者はAOMEI Technologyのアップデート配信および通知用インフラを侵害していました。この攻撃キャンペーンは、4月から7月にかけて調査されたものです。
AOMEI Backupperは、同社が全世界で1億人以上に利用されていると説明するバックアップソフトです。ファイルのバックアップやドライブ全体のコピーができ、PCにトラブルが起きた際にはデータを復元できます。
攻撃者はAOMEIのアップデート配信・通知インフラを短時間だけ改ざんし、顧客のソフトウェアにマルウェアをダウンロードさせて実行させました。
同じ仕組みはAnyViewerの顧客にも提供されています。ただし、AnyViewerで感染が確認されたかどうかは、報告書では個別に示されていません。
攻撃者は短時間、ソフトウェアのダウンロード先を悪意あるZIPアーカイブに書き換えました。さらに、クライアントが受け入れるよう、期待されるバージョン番号とMD5チェックサムも変更しています。ダウンロード先とチェックサムは同じリモート設定ファイルで提供されていたため、攻撃者はダウンロードファイルと、ソフトウェアがそれを受け入れる際の判断材料の両方を改ざんできました。
研究者は、10分間、6分間、5分間の3回にわたる改ざん時間帯を確認しましたが、それ以外にも発生していた可能性があります。こうした短い時間帯は感染の機会を限定した一方で、攻撃の発見も難しくしました。
攻撃ではまず初期ダウンローダーが実行され、永続的なリモートアクセス型のバックドアが仕込まれます。研究者は、配布されたマルウェアをランサムウェアや情報窃取型マルウェア(インフォスティーラー)とは特定していません。ただしこのバックドアにより、攻撃者はコマンドを実行したり、追加のマルウェアをインストールしたりできます。つまり、感染したPCがさらなる攻撃にさらされ続ける恐れがあります。
被害を受けたかどうかの確認方法
影響を受けた期間中にAOMEI Backupperを使用していた場合は、セキュリティソフトを更新してスキャンを実行してください。Malwarebytes Freeをダウンロードすれば、マルウェアの検出と駆除ができます。
MalwarebytesのAI検出エンジンは、初期のマルウェアダウンローダーupgrade-now.exeをMalware.AI.4006642887として検出します。そのため、ThreatDownとMalwarebytesの顧客は、リアルタイム検出機能によって保護されていました。
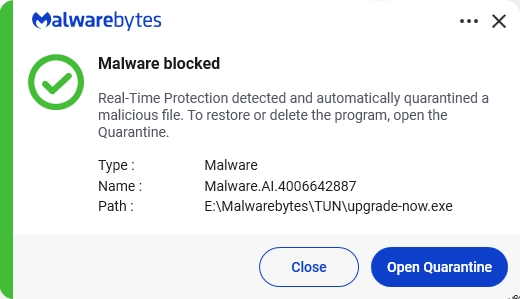
Windowsの設定やファイルを確認できる方は、次のような兆候にも注意してください。
- Windowsのタスクスケジューラを開き、タスクスケジューラライブラリに
RadminComponentRuntimeという名前のタスクがないか確認する。 - AOMEI Backupperのインストールフォルダ(特にバージョンごとの
htmlフォルダとTmphtmlフォルダ)に、署名のないupgrade-now.exeや、見覚えのないupgrade-now.zipがないか確認する。なお、このマルウェアダウンローダーは、次のペイロードを配置して永続化を済ませると自身を削除します。そのため、見つからなくてもPCが安全とは限りません。 promotion.storage-data.com、aomei.storage-data.com、storage-data.com、8.210.84.56、47.239.60.117、8.218.65.184への外向き通信が、ブロックされたかどうかにかかわらず確認される。
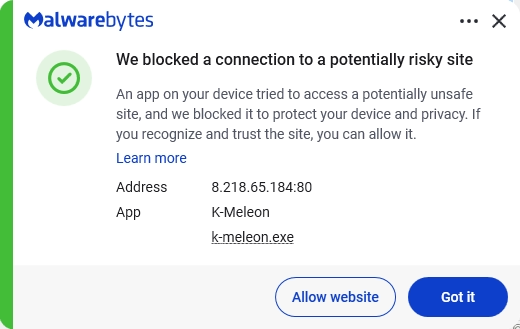
これらの兆候が見つかった場合は、自分ですべてを駆除しようとせず、支援を求めてください。実際に侵害されている疑いがある場合は、PCをインターネットから切断し、信頼できるPC技術者やMalwarebytesサポート、あるいは所属組織のIT・セキュリティ部門に連絡しましょう。
脅威の報道から駆除まで。
サイバーセキュリティのリスクは、見出しの中だけにとどめるべきです。今すぐMalwarebytesをダウンロードして、お使いのデバイスから脅威を遠ざけましょう。