
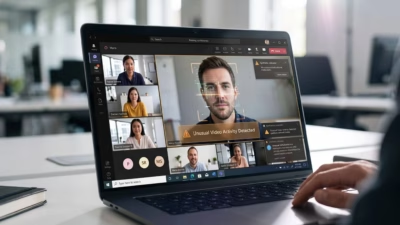
Microsoft Teams、ディープフェイクによるなりすましを見抜く新機能を導入へ
Microsoft Teamsは、会議の主催者がAIによる偽物を見抜くための新たな手段を提供する準備を進めています。もっともらしい顔や声が、日常的な業務通話をセキュリティインシデントに変えてしまう前に、対処できるようにする狙いです。同プラットフォームは、Teams会議中の音声や映像が合成されたものか、あるいは改
Microsoft Teamsは、会議の主催者がAIによる偽物を見抜くための新たな手段を提供する準備を進めています。もっともらしい顔や声が、日常的な業務通話をセキュリティインシデントに変えてしまう前に、対処できるようにする狙いです。同プラットフォームは、Teams会議中の音声や映像が合成されたものか、あるいは改
セキュア・バイ・デザインのビデオ会議製品は、顧客からの信頼や事業の継続性を確保するうえで欠かせない存在です。しかし、いくら安全であっても使いやすくなければ、組織にとっては骨折り損に終わってしまいます。ビデオ会議のセキュリティは、もはやITチェックリストの中の単なる一項目ではなくなりました。IDCの調査によると
eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More
高度標的型攻撃(APT)グループ「Head Mare」が、未パッチのTrueConf Serverインスタンスを悪用し、ビデオ会議の参加者にバックドア「PhantomCore」を配布していることが分かりました。 この攻撃キャンペーンは、侵害された企業向けコラボレーションサーバーをマルウェア配布インフラへと変貌させるも
米国のサイバーセキュリティ機関CISAは木曜日、脅威アクターがTrueConfの2件の脆弱性を悪用していると連邦機関に警告しました。 TrueConfは安全なオンプレミス型ビデオ会議プラットフォームで、Scalable Video Coding(SVC)技術を用い、専用の企業サーバーを介してクライアントアプリケーショ
研究者らは、人気のミーティングプラットフォームZoomに3件の脆弱性を発見しました。悪意のあるコラボレーションデータを介して、ミーティング参加者の一人が別の参加者を攻撃できてしまう可能性があるというものです。 これらの脆弱性はCVE-2026-53413、CVE-2026-53414、CVE-2026-53415
AIが発見したZoomの脆弱性、悪意ある注釈メッセージによりデバイスを乗っ取り可能にすべてのプラットフォームで悪用可能、ビデオ通話に参加するだけで攻撃が成立研究者らはAIによって国家レベルのエクスプロイト開発が急速に可能になったと警告世界で最も広く使われているコラボレーションツールの一つであるZoomに、悪意ある
AI支援を受けた研究者が単独で、公開されているモデルに20回未満のプロンプトを与えるだけで、24時間足らずのうちに影響範囲の広い脆弱性を発見しました。 Zoomは自社アプリケーション全体にわたる4件の脆弱性を修正しました。
ハクティビスト集団「Head Mare」が、未パッチのTrueConfビデオ会議サーバーの脆弱性を悪用し、クライアントインストーラーをバックドア入りの悪意あるバージョンに置き換える攻撃を行っていることが分かりました。 悪用された脆弱性により、攻撃者は最高権限で任意のコードを実行し、PhantomCoreおよびPhan
Zoomは、Windows向けデスクトップクライアントおよびソフトウェア開発キット(SDK)に重大な脆弱性が存在すると警告しています。この脆弱性は、認証されていない第三者によってアカウント乗っ取りに悪用される可能性があります。 この脆弱性はZoom社内で発見されたもので、CVE-2026-53412として追跡されてお
すべての記事を読み込みました