
フランスのスーパー300店舗超がハッカーの標的に:冷凍・冷蔵システム攻撃が突きつけるセキュリティリスク
ハッカーがフランス全土のスーパーマーケットの冷凍・冷蔵システムを操作し、庫内温度の上昇と食品の腐敗を引き起こしたとされています。当局は、この攻撃に関連する火災などの被害報告について調べを進めています。サイバー攻撃は10月12日に発生し、Intermarché、Netto、Coopérative U、E. Lec
ハッカーがフランス全土のスーパーマーケットの冷凍・冷蔵システムを操作し、庫内温度の上昇と食品の腐敗を引き起こしたとされています。当局は、この攻撃に関連する火災などの被害報告について調べを進めています。サイバー攻撃は10月12日に発生し、Intermarché、Netto、Coopérative U、E. Lec
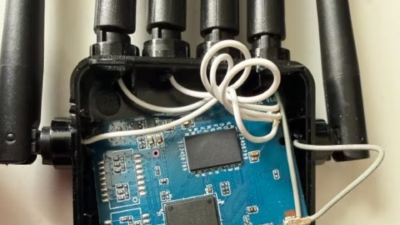
£3のWi-Fi中継器に、通常のユーザー操作の範囲を超えた隠し管理者アクセスが存在このファームウェアを搭載した全デバイスが同一の隠し管理者パスワードを共有表示上の管理者パスワードを変更しても、隠しアカウントは無効化できずTemuで購入した£3のWi-Fi中継器から、安価な接続機器を「お買い得」と考える前提を覆すような
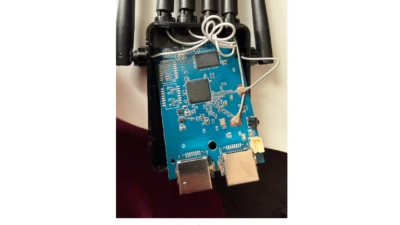
わずか3ポンドという格安のWi-Fi中継機に、あらかじめ仕込まれた隠しバックドアが存在し、システム全体が乗っ取られかねないことが明らかになりました。ペネトレーションテスターのKieran Smith氏は、Temuで購入した無名メーカー製の信号増幅器のファームウェアを丹念に解析し、製品ライン全体で共
家庭用ルーターは、Wi-Fiを発信しながら何年も棚の上で静かに動作し、一見まったく問題なく機能しているように見えても、その裏で他人の攻撃トラフィックを密かに中継している場合があります。研究者らは、Dysphoriaボットネットに感染したデバイスが約29万6000台に上ることを特定しました。感染が確
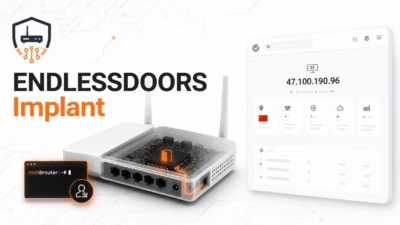
サイバーセキュリティ研究者らは、少なくとも20種類のZbtlink製ルーターモデルに、工場出荷時からバックドアが組み込まれていることを発見しました。このバックドアにより、リモートの攻撃者がルート権限でコマンドを実行できる可能性があります。 ENDLESSDOORSと名付けられたこのインプラントは、ルーターのファームウ
VulnCheckのCTOであるJacob Baines氏は、Zbtlink製ルーターに「ENDLESSDOORS」と名付けられた組み込みバックドアが存在し、リモートからのroot権限コマンド実行やリバースシェルが可能になっていると報告しましたZbtlinkは悪意ある意図を否定し、これをアフターサービス保守用の機
長年、コールドストレージの砦として信頼されてきたハードウェアウォレットに、静かな裏切りが潜んでいました。鍵生成時に生成される乱数を完全に予測可能にしてしまう隠れたファームウェアの欠陥があり、攻撃者はその予測可能性を悪用して、何も知らない保有者たちから7,000万ドル超相当のビットコインを盗み出しま
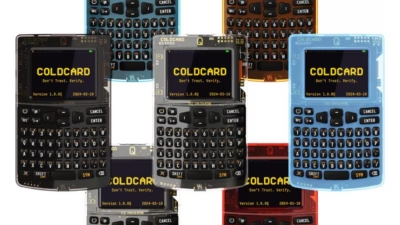
ビットコイン保有者向けの人気ハードウェアウォレットを手がける企業が、ファームウェアの脆弱性を突いた攻撃によって顧客から8,800万ドル超のビットコインを窃取され、在庫の一部廃棄という異例の対応を余儀なくされました。 カナダのCoinkite社は、顧客がビットコインを盗まれているとの報告が先週相次いだことを受け、Co
人気のビットコインウォレットを狙った攻撃が現在も続いており、研究者によれば、これまでに推定8900万ドルが盗まれています。 Coinkite社の「Coldcard」はビットコイン専用のハードウェアウォレットで、7月30日に攻撃を受けました。 Galaxy Researchが追跡した最初の攻撃波では、41分間
Coinkite社のハードウェアウォレット「Coldcard」に存在するファームウェアのエントロピー欠陥により、攻撃者が2026年7月30日にわずか41分間で1,196件のビットコインアドレスから1,082.65 BTC(約7,020万ドル相当)を一気に抜き取っていたことが分かりました。 この窃取は、ベンダーが公開の
すべての記事を読み込みました