
Androidファームウェア組み込み型マルウェア、広告詐欺とプロキシボットネットで収益化
「Midnight Mimosa」は、ファームウェアに埋め込まれたAndroidマルウェアのキャンペーンです。感染したスマートフォンを、広告詐欺や住宅用プロキシサービスによって収益化しています。 10月8日に公表されたこの攻撃では、約2年間にわたり150カ国以上で数千台の端末が被害を受けました。対象の大半は、Medi
「Midnight Mimosa」は、ファームウェアに埋め込まれたAndroidマルウェアのキャンペーンです。感染したスマートフォンを、広告詐欺や住宅用プロキシサービスによって収益化しています。 10月8日に公表されたこの攻撃では、約2年間にわたり150カ国以上で数千台の端末が被害を受けました。対象の大半は、Medi
新たに発見されたマルウェアがAndroidベースの車載システムに感染し、これらの機器をボットネットの一部に変えていると、研究者らが金曜日に公開したレポートで警告しました。 このマルウェアは、中国の自動車向けソフトウェア・ハードウェアプロバイダーであるDoFun製のヘッドユニットで発見されたと、ロシアのサイバーセキュ
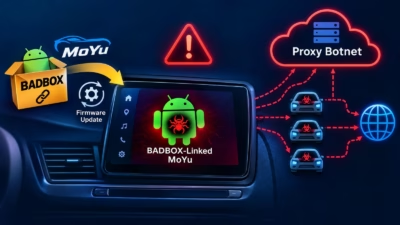
セキュリティ研究者らは、Androidベースの車載ヘッドユニット(カーナビ・車載インフォテインメントシステム)を専門に狙う、初めて確認されたマルウェアキャンペーンを発見しました。この攻撃は、悪名高いBADBOXボットネットと関連のある脅威アクター「MoYu Group」によるものと高い確度で特定されています。 今回の
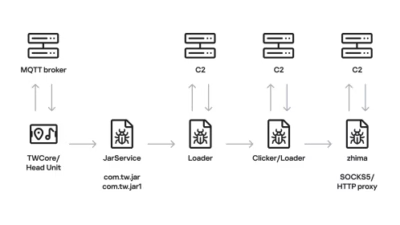
Android搭載の自動車用ヘッドユニットが持つファームウェア更新機能を悪用し、広告詐欺ツールを展開すると同時に、車両をレジデンシャルプロキシボットネットへ組み込む、複数段階から成るAndroidマルウェアキャンペーンが確認されました。 2026年6月に発見されたこの活動は、自動車用ヘッドユニットを標的として作られた
SystemBCプロキシボットネットの運営者は、脆弱な商用仮想プライベートサーバ...