「Midnight Mimosa」は、ファームウェアに埋め込まれたAndroidマルウェアのキャンペーンです。感染したスマートフォンを、広告詐欺や住宅用プロキシサービスによって収益化しています。
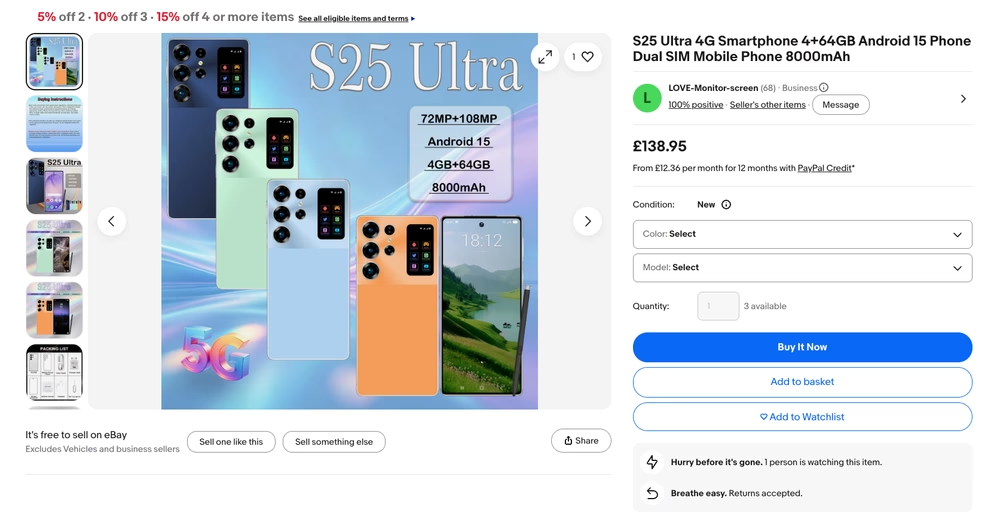
10月8日に公表されたこの攻撃では、約2年間にわたり150カ国以上で数千台の端末が被害を受けました。対象の大半は、MediaTekプラットフォームを採用した低価格スマートフォンです。
Midnight Mimosaは、悪意あるアプリのダウンロードを必要とする一般的なマルウェアとは異なり、端末が持ち主の手に渡る前から仕込まれています。
特権を持つシステムコンポーネントが、アプリのインストールと削除、権限の付与、実行コードの取得を気付かれずに行います。
ハードウェアのサプライチェーンへの侵入経路は分かっていません。MediaTekが感染を持ち込んだと断定できる調査結果もありません。
関連する実装は、com.android.sys.prot、com.android.sys.gmsprot、com.android.sys.bcprotといった名称で確認されました。
これらの名称は正規のAndroidコンポーネントを模倣しています。ただし研究者らは、個々のパッケージ名を確定的な検知シグネチャとはみなさず、共通する悪意ある機能に着目して特定しました。
ネイティブライブラリのlibeasy.soは、隠蔽されたフレームワークを復号します。このフレームワークは、天気サービスを装ったインフラからリモート設定を取得します。追加のプラグインにより、サイレントインストールと広告表示が可能になります。
ダウンロードされるファイルは紛らわしい拡張子を使っています。JARコンポーネントには.o、APKペイロードには.pngが付けられており、初期サンプルの静的解析を難しくしています。
このマルウェアは、ユーザー補助、通知へのアクセス、SMSの各権限を繰り返し操作します。研究者らは通知権限やSMS権限の悪用を確認しておらず、これらは確認済みの監視行為ではなく、潜在的なリスクにとどまります。
一部のペイロードをインストールする前には、Google Playストアのパッケージであるcom.android.vendingを一時的に無効化します。Play Protectによる検査を回避する狙いとみられます。
Bitdefenderの研究者らによると、調査のきっかけは、振る舞い検知がcom.android.system.liteを検出したことでした。このパッケージはアイコンを持たず、「System」というラベルが付けられていました。
Androidファームウェア組み込み型マルウェア
Bitdefenderは、天気ツール、アプリロッカー、メモ帳、ファイルマネージャーなどの便利なソフトウェアを装ったドロップ済みアプリを、少なくとも32個特定しました。
これらの偽装アプリは、正規の広告サービスを通じて本物の広告を読み込みます。一方で、非表示のウィンドウを使い、ユーザーが操作していないにもかかわらずインプレッションを発生させます。
被害の地理的分布では、メキシコ、フランス、イタリアが上位を占めました。次いで米国、ドイツ、ブラジル、スペインが続きます。
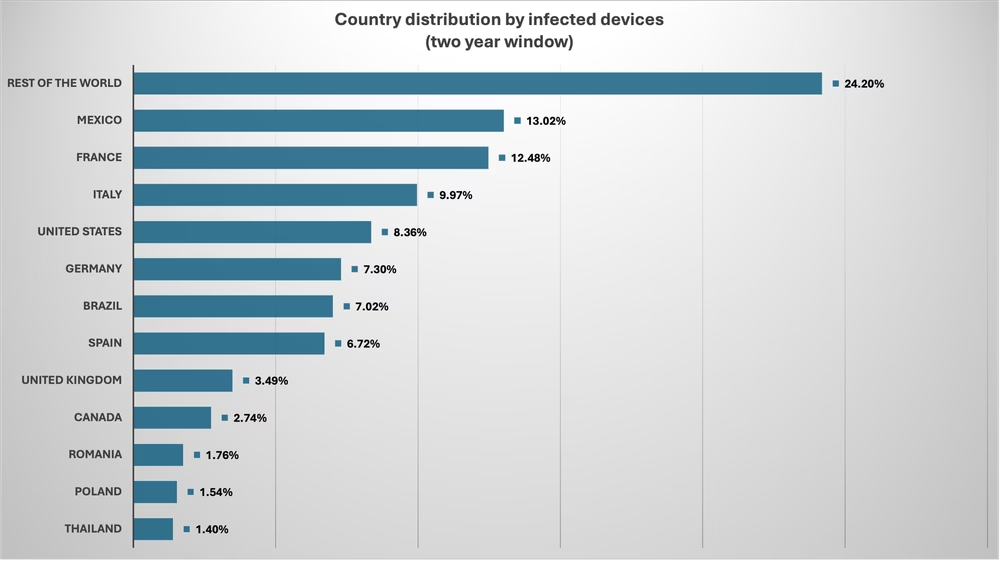
さらに別のコンポーネントが擬似的なクリックを生成し、隠れた活動を収益に変えています。
広告プラグインは、画面が点灯したときや運営者がコマンドを発行したときに、不要な動作やオーバーレイを引き起こす可能性があります。セキュアウィンドウフラグが設定されているため、これらの表示はスクリーンショットや画面録画に映りません。
時間帯の制限や1日あたりのクリック数の上限により、自動化された操作は目立ちにくくなっています。さらに、連携するアプリ同士が、展開済みのペイロード全体に広告活動を分散させます。
別のペイロードであるcom.mobile.applock.enは、広告もユーザーインターフェースも持たず、TCPプロキシとして動作します。
ポート6000で接続し、リモートから指定された宛先へ通信を中継します。これにより、被害者の回線が住宅用プロキシのインフラに変わります。
研究者らは、ボットネットやDDoS攻撃への転用の可能性を指摘しています。ただし、実際のDDoSキャンペーンが確認されたわけではありません。
Google Play上の13個のアプリも、この攻撃のインフラと通信しており、同じ広告詐欺コードを含んでいました。
ファームウェアに埋め込まれたものとは異なり、これらのアプリには同等のシステム権限がなく、正規の機能も備えていました。
この事実は、運営者が侵害済みファームウェアだけに頼らず、特権による事前インストールと通常のストア経由の配布を組み合わせていたことを示しています。
影響を受けたファームウェアの一部には、Shenzhen Zedielに関連する証明書が含まれていました。ただし、証明書から作成者や認識の有無、意図的な配布を断定することはできません。
共有されたインフラの分析からは、過去に報告されたAndroid.Joker、Android.Phantom、Clickの活動との関連も浮かびました。こうした過去事例との重なりは、特定の攻撃グループの関与が確認されたことを意味しません。
永続化するコンポーネントはシステムパーティションに存在するため、通常のアンインストールでは削除できません。
有効な対処には、信頼できるファームウェアでのクリーンアップか、ベンダーによる対応が必要です。防御側は、侵害された端末に対して、パッケージ名のブロックリストだけに頼らず、振る舞いの監視と、検証済みのファームウェア出自の確認を優先すべきです。
侵害指標(IoC)
| 種別 | 指標 | 用途 |
| ホスト | api.weatherlive[.]world/br_upgrade/upgradeV2/getConfigs | AES/HmacMD5モジュール制御チャネル |
| ホスト | api.weatherlive[.]world/odborwer_dot/cm | テレメトリビーコン(DotReporter) |
| ホスト | oss.showtimetool[.]com | モジュール/アセットのCDN(ペイロードを.pngとして配信) |
| ホスト | 39.96.8.180:9008/ssc/rprt/bug | DX/S1フレームワークのバグレポートC2 |
| ホスト | 120.78.215.151:80/api/bugLog | 組み込みフレームワークのクラッシュC2 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す際は、MISP、VirusTotal、SIEMといった管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
監査セキュリティ
翻訳元: https://gbhackers.com/android-firmware-malware/