

マイクロソフト、ロシア系ハッカーがホテルのWi-Fiを使って認証情報を盗んでいると警告
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 仕事用ノートパソコンをホテルのWi-Fiに接続すると、企業の認証情報や機密データが流出する恐れがあります。マ
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 仕事用ノートパソコンをホテルのWi-Fiに接続すると、企業の認証情報や機密データが流出する恐れがあります。マ

Microsoftによると、ロシアのAPT29(Midnight Blizzard)がホテルや会議施設のキャプティブポータルを乗っ取っている被害者は偽のMicrosoft 365ログイン画面や偽の更新ページへ誘導され、CornFlakeとCocoShellというマルウェアに感染させられるCornFlakeはファイ

Microsoftは、ホテルや会議施設などの宿泊関連Wi-Fiネットワークがロシアのグループによって悪用され、世界中の旅行者が標的にされていると警告しました。「CaptiveCrunch」と名付けられたこのキャンペーンは、Wi-Fiへのごく普通のログイン操作を、企業アカウントやデバイスを侵害する機会に変えてしまい

ロシアの対外情報機関と関係が深い脅威アクターMidnight Blizzardが、ホテルや会議場などの公共Wi-Fiネットワーク利用者を標的にした攻撃を数か月にわたって続けていたことが、Microsoft Threat Intelligenceの新たな調査結果で明らかになりました。 CaptiveC

Microsoftは、ホスピタリティ業界のWi-Fiネットワークを標的とした世界規模のキャンペーンを、ロシアの脅威アクター「Midnight Blizzard」(別名APT29)と関連付けました。 この活動はサイバーセキュリティ企業ReliaQuestの報告書ですでに明らかにされており、攻撃者がWi-Fi機器のDNS
ロシア国家の支援を受けたハッカー集団が、世界各地のホテルのWi-Fiネットワークを侵害し、旅行者のログイン認証情報を盗み出すとともに、スパイ活動用マルウェアを端末に感染させていたことが研究者らの調査で明らかになりました。 Microsoftは金曜日に公開したレポートの中で、この活動はStorm-2945という組織に
ハッカーがホテルや会議施設のWi-Fi機器のDNS設定を改ざんし、利用者を偽のMicrosoft 365ログインページへ誘導する手口が確認されています。 このキャンペーンは少なくとも2026年6月から続いており、金融サービス、専門サービス、法律、医療、エネルギー、小売など、さまざまな業界の組織に影響を及ぼしています。
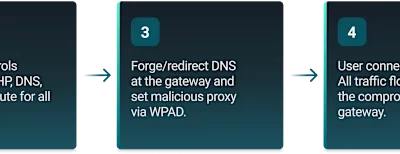
攻撃者は、ホテルや会議施設のWi-Fiゲートウェイを侵害しDNSをポイズニングすることで、フィッシングメールも悪意ある添付ファイルもエンドポイントマルウェアも使わずに、Microsoft 365アカウントを密かに乗っ取っています。 ReliaQuestの評価によると、この手口は過去にAPT28関連とされたルーター攻撃