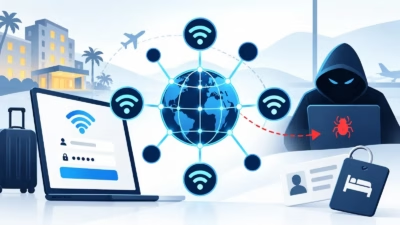
ホテルのWi-Fiネットワークが、Midnight Blizzardによる攻撃キャンペーンに悪用されています。悪意あるリダイレクト、マルウェア、認証情報の窃取で旅行者を狙う手口です。出典: Dreamlike Street/Unsplash
Midnight Blizzardが再び、宿泊施設のWi-Fi基盤を利用して旅行者にマルウェアを送り込み、認証情報を盗もうとしています。
Microsoftは10月5日の更新情報で、Midnight Blizzardのサブクラスターと評価する「Storm-2945」が、9月29日に「CaptiveCrunch」キャンペーンを再開したと明らかにしました。同社が この活動を最初に報告したのは7月です。雇用主の管理が及ばないネットワークでは、企業のデバイスやアカウントが危険にさらされる可能性があります。
キャプティブポータルとは、ゲスト用ネットワークがインターネット接続を許可する前に表示されるサインインページや利用規約の同意ページを指します。これを悪用されると、旅行者が目的のサイトにたどり着く前に、フィッシングサイトやマルウェアへ誘導される恐れがあります。
侵入経路となるキャプティブポータル
Microsoftの更新された調査レポートによると、Storm-2945は5月上旬以降、キャプティブポータルを使うネットワーク上でDNSとHTTPの通信を操作してきました。この通信経路を掌握すれば、偽のブラウザー更新やOS更新、その他の攻撃者が管理するページへ利用者を誘導できます。
被害者は、次のような複数の攻撃経路に遭遇する可能性があります。
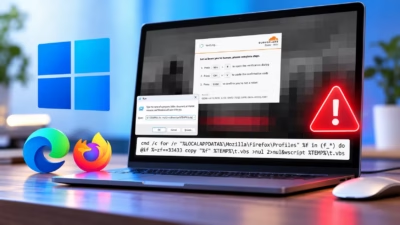
- ClickFixの指示:利用者にコマンドを実行させ、自らマルウェアをインストールさせます。 ClickFixの手口は、偽のトラブルシューティング手順をマルウェア配布に転用する手法として、これまでにも使われてきました。
- デバイスコードフィッシング:被害者を正規のMicrosoftサインインページへ誘導しますが、入力させるコードは攻撃者が開始したセッションに紐づいたものです。ログインを完了すると、利用者が承認したつもりのセッションではなく、攻撃者のセッションを承認してしまう場合があります。
研究者らは、キャプティブポータル環境がそれぞれ最初にどのように侵害されたのか、全容を解明できていません。被害を受けたネットワーク間で機器や管理システムが共有されていたことから、個々のホテルにとどまらないアクセス手段の存在が疑われています。その後の調査では、宿泊業向けのマネージドサービスプロバイダー(MSP)が、攻撃者に複数拠点への足がかりを与えている可能性も示されました。
CornFlakeとChocoShellが侵害をWi-Fiの外へ拡大
マルウェアの配布に成功すると、ネットワークのセッションが終了した後もデバイスに足がかりが残る場合があります。このキャンペーンでは、2種類のマルウェアがそれぞれ異なる役割を担っています。
|
マルウェア |
役割 |
機能 |
| CornFlake | 永続的に動作するWindows向け リモートアクセス型マルウェア | 永続化の確立、リモートからのコマンド実行に加え、キー入力、ファイル、ブラウザーの認証情報、セッショントークンの収集が可能 |
| ChocoShell | 認証情報とセッションの窃取 | ブラウザーのCookie、保存済みパスワード、Microsoft 365のSSOトークン、保存されたWi-Fi認証情報を収集可能 |
認証情報やセッショントークンを盗まれると、攻撃者は被害者のパスワードだけに頼らず、認証済みのセッションを再利用できる可能性があります。
研究者らはさらに、CornFlakeのRust版も確認しました。その特徴から、AIを活用したマルウェア開発が続いている状況と一致すると評価しています。
出張が侵害を職場に持ち帰るリスク
ノートPCや従業員のIDを管理している場合は、ホテルのWi-Fiで不審な挙動があったという報告を受けた時点で、エンドポイントとアカウントの確認に着手すべきです。ネットワークから切断しても、終わるのは現在の接続だけです。接続中に確立されたセッションやマルウェアには対処できません。
出張時のルールを整えておけば、インシデントが起きる前にリスクをある程度減らせます。機密性の高い業務には、可能であれば管理されたホットスポットなどのプライベートな接続手段を使うほうが安全です。従業員は、キャプティブポータル経由で提示される更新プログラム、証明書、トラブルシューティング用ツールをインストールしてはいけません。PowerShellやターミナルを開くよう求める想定外の指示も、不審なものとして扱う必要があります。
ID管理の対策を講じれば、侵害後に攻撃者が再利用できる範囲を限定できます。従業員が必要としない場合はデバイスコード認証を無効にし、可能であればフィッシング耐性のあるMFAを使用してください。 EDR(エンドポイントの検知と対応)を導入すれば、最初の被害が社外ネットワークで発生した場合でも、企業のデバイス上で疑わしいプロセスの動きを検知できます。
従業員から偽の更新、不審なキャプティブポータル、想定外のサインインの流れについて報告があった場合、セキュリティチームはアカウントとエンドポイントが侵害された可能性があるものとして対応してください。
- サインインセッションとリフレッシュトークンを失効させる:対応している場合は、アプリケーションのセッションも無効化します。アクセストークンやアプリケーションのセッションには、有効期限が切れるか個別に失効させるまで使えるものが残る場合があります。
- 最近のクラウドへのサインインを確認する:従業員の出張先や普段のアカウント利用状況と合わない活動がないか調べます。
- デバイスを検査する:通常の利用に戻す前に、マルウェア、永続化の痕跡、認証情報の窃取がないか確認します。
- 影響を受けた認証情報を、信頼できるデバイスからただちにリセットする:セッションの失効とエンドポイントの調査と並行して実施します。
出張先のWi-Fiで起きたインシデントは、従業員とともに企業環境へ持ち込まれる可能性があります。そのため、出張中の不審な動きにも、社内管理ネットワークで見つかったインシデントと同等の注意を払うべきです。
関連するサイバーセキュリティニュース:Dellは、リモートの攻撃者にroot権限を与えかねない深刻度の高いDSUの脆弱性を修正しました。
翻訳元: https://www.esecurityplanet.com/news/news-midnight-blizzard-hotel-wifi-attack/