
不正なScreenConnectクライアントがワーム的に拡散、接続先Windowsシステムへマルウェアを展開
悪意あるScreenConnectキャンペーンが確認されました。攻撃者に対する遠隔操作を提供するだけでなく、改変されたクライアントが新規に接続してきたWindowsエンドポイントに対して、複数段階から成るVBScriptマルウェアチェーンを自動的に送り込む仕組みが組み込まれていました。 展開後、これらのクライアントは
悪意あるScreenConnectキャンペーンが確認されました。攻撃者に対する遠隔操作を提供するだけでなく、改変されたクライアントが新規に接続してきたWindowsエンドポイントに対して、複数段階から成るVBScriptマルウェアチェーンを自動的に送り込む仕組みが組み込まれていました。 展開後、これらのクライアントは
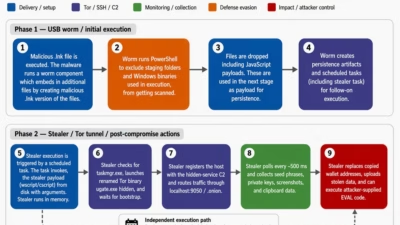
近年、マルウェアの設計において、目立つコマンド&コントロール(C2)インフラを避ける傾向が強まっています。その代わりに、匿名ネットワークの奥深くへ攻撃者との通信を巧みに隠蔽する手法が採用されています。こうした戦術的進化の典型例として、Microsoftが暗号資産保有者を標的とした高度な攻撃キャンペ

「Astaroth」と呼ばれる有名で危険なバンキングマルウェアが、WhatsAp...