

攻撃者はChromiumの修正とChromeパッチの間のギャップを悪用している
「BlueMoon」攻撃は3つの高深刻度のChromeおよびWindowsの脆弱性を連鎖させるもので、高度な悪用手法がより迅速かつ再利用可能になりつつあることへの懸念が高まっています。 新たなエクスプロイトキットが、「後で
「BlueMoon」攻撃は3つの高深刻度のChromeおよびWindowsの脆弱性を連鎖させるもので、高度な悪用手法がより迅速かつ再利用可能になりつつあることへの懸念が高まっています。 新たなエクスプロイトキットが、「後で
Googleの脅威インテリジェンスグループ(GTIG)によれば、犯罪者・国家支援型を問わず攻撃者は攻撃の自動化と拡大にAIをますます活用するようになっています。 当初は企業向けAIシステムへの比較的単純な敵対的プロンプトインジェクションから始まったものが、今や本格的な攻防に発展しています。攻撃側は独自のAIシステムを
民間セクターは依然としてFBIに対する十分なサイバー脅威情報の共有ができていません。その一因として、収集した情報をFBIがどう扱うかについて各組織が誤った前提を持っていることが挙げられると、FBIのサイバー担当トップが水曜日に述べました。 FBIサイバー部門のブレット・レザーマン(Brett Leatherman)副
Fire Antと呼ばれる攻撃者が、独自のツールと巧妙な隠蔽手法を駆使し、信頼された環境への侵入範囲を拡大しています。 Sygniaが日曜日に公開した報告書によると、高度な技術を持つ中国系の攻撃者が、Cisco IOS XRオペレーティングシステムを搭載したルーターを悪用し、価値の高いネットワークや
セキュリティ Kimsuky、フィッシング攻撃をAIで強化 韓国のセキュリ

「ダングリングDNSテイクオーバー」とは、クラウドリソースが削除された後もDNSレコードがそのリソースを指し続けている場合に、悪意ある者がサブドメインを乗っ取ることを可能にする既知の攻撃手法です。リンクは「宙ぶらりん(dangling)」のまま、何も指さない状態で放置されます。単純なセキュリティ衛生管理の不備によるも

CISAと同盟国のサイバーセキュリティ機関による新たなガイドは、攻撃を封じ込め、不可欠なサービスの提供を継続するために、運用技術(OT)に専用の隔離ポイントを組み込むべきだと組織に呼びかけています。 危機的状況において重要
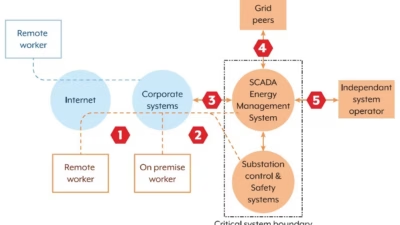
CISAは、オーストラリア信号局傘下のオーストラリア・サイバーセキュリティセンター(ASD's ACSC)、FBI、および各国のパートナー機関と協力し、「CI Fortify – 重要システム隔離のための助言」と題する新たな共同ガイダンスを発表しました。サイバーセキュリティニュースプラットフォーム このガイダンスは、
Help Net Securityによる今回のインタビューでは、Marathon PetroleumのCISOであるMary Rose Martinez氏が、自動化が製油所やパイプライン、ターミナルの奥深くまで浸透するにつれてセキュリティに何が起きるのかについて語っています。 同氏は、運用技術(OT)
ロシア政府の支援を受けているとみられる脅威アクター「LAUNDRY BEAR」が、Zimbra Collaboration Suite(ZCS)のウェブメールに存在した旧ゼロデイ脆弱性を悪用し、標的組織から最大90日分のメール通信、認証情報、社内アドレス帳データを窃取していたことが分かりました。 2026年7月23日
すべての記事を読み込みました