
ハッカーがLiteLLMの管理API脆弱性を悪用、読み取り専用アクセスからサーバー完全掌握へ
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ
Giteaに存在する重大な認可不備の脆弱性CVE-2026-58443により、パブリックリポジトリに限定されたAPIトークンであっても、間接的にプライベートリポジトリへの書き込みやそのActionsワークフローの実行が可能になることが判明しました。 この脆弱性は、ohxorud-dev氏の報告をもとにGHSA-xxj

SAPは火曜日、重大度がクリティカルの脆弱性に対処する2件を含む、新規および更新...

SAPは、2月10日の2026年パッチデーで複数のSAP製品に対する修正を提供し...

あるセキュリティ研究者が、Instagramの一部の非公開プロフィールが、未認証...

あるセキュリティ研究者が、Instagramの一部の非公開プロフィールが、未認証...

Instagramにおいて、非公開アカウントの投稿に対して完全に未認証のアクセス...

InstagramのモバイルWebインターフェースにおけるサーバー側の認可不備に...
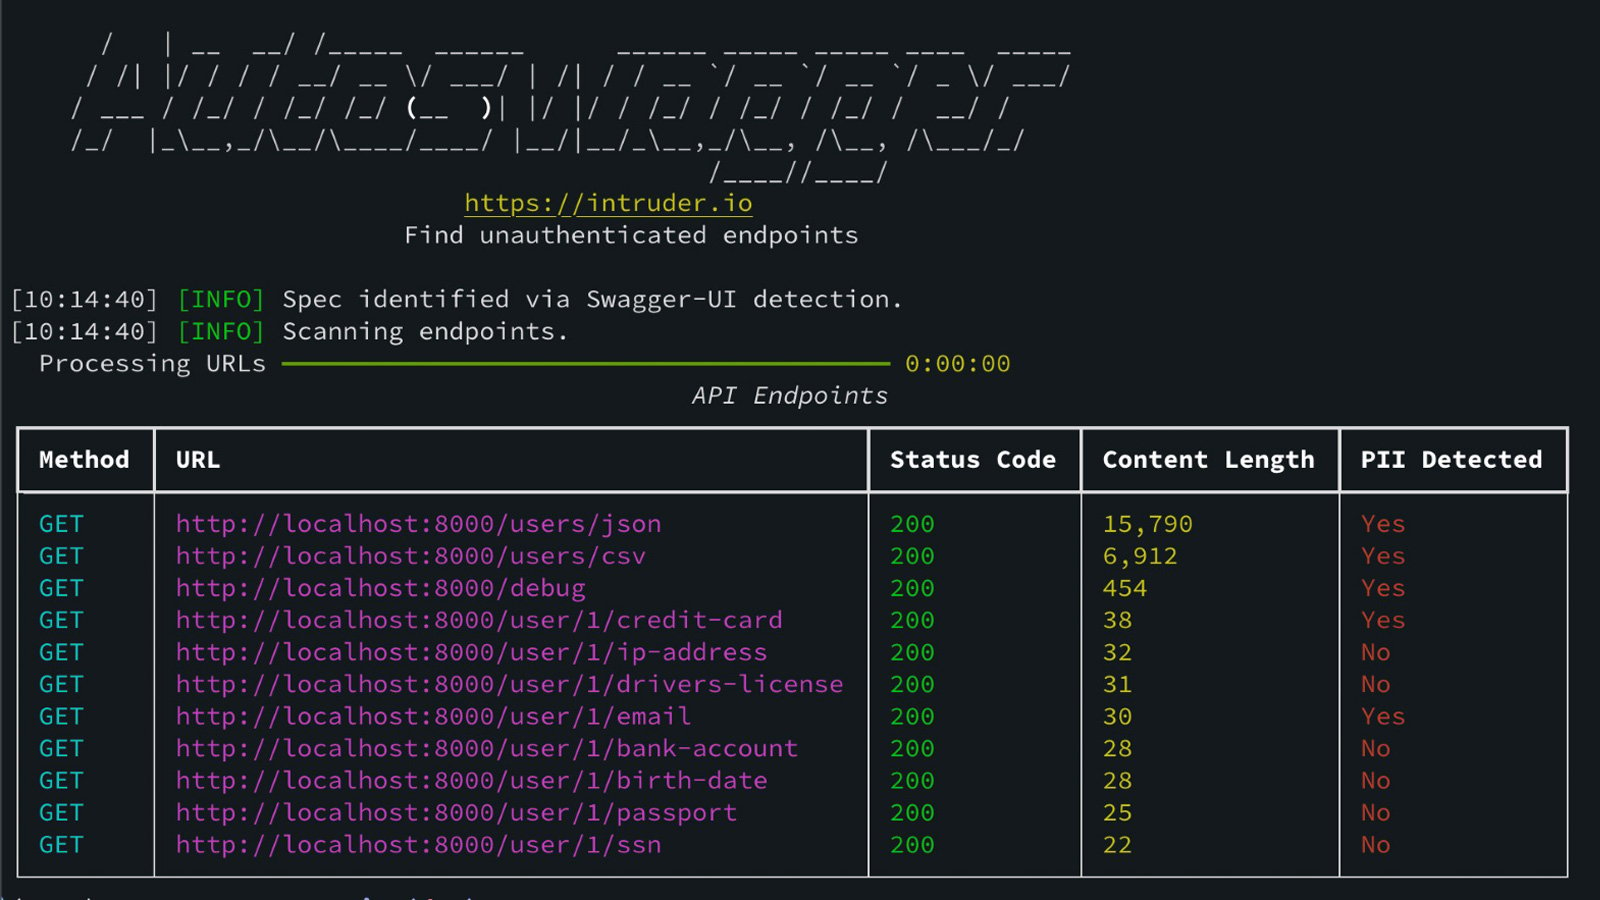
2025年でもAPIは依然として狙われやすい標的 APIは現代アプリケーションの...